
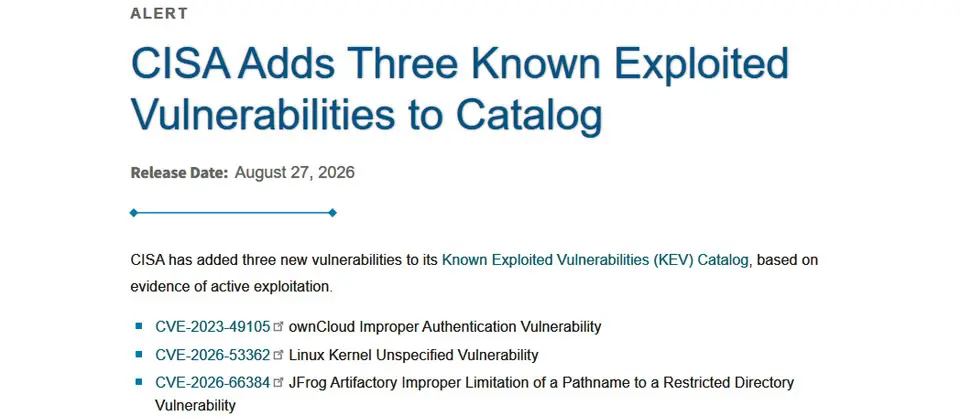
上週美國網路安全與基礎設施安全局(CISA)指出,ownCloud資安漏洞CVE-2023-49105遭到積極利用,在此之前有資安公司表示,他們發現該漏洞疑似被用於網路間諜活動。
威脅情報公司Hunt.io指出,他們於8月13日發現攻擊者不慎暴露的伺服器,內含自製的漏洞利用指令碼、竊得的檔案、事件記錄資料,以及攻擊工具,從而發現中國駭客至少對兩個菲律賓企業組織發動的網路間諜活動,其中一個是當地的核能研究機構,攻擊者鎖定ownCloud伺服器,利用CVE-2023-49105繞過身分驗證,而能在未通過身分驗證的狀態下挖掘WebDAV資料夾的檔案。Hunt.io在攻擊伺服器上看到5個與該研究機構要關的資料夾,內有176個檔案,容量約372 MB,駭客挖掘的資料包含了核能材料帳號記錄、研究反應爐核心元件資料庫、員工個人識別碼(PII),以及BitLocker金鑰、密碼管理工具KeePass與AxCrypt存放的資料。
另一個受害組織是經營海洋工程與造船的菲律賓公司,駭客利用WordPress外掛程式LiteSpeed Cache漏洞CVE-2024-28000,然後利用REST API建立新的網站管理員帳號。
Comments (0)