
列印管理系統供應商PaperCut於8月27日,揭露鎖定旗下的PaperCut NG與PaperCut MF系統的零時差漏洞(CVE-2026-82078、CVE-2026-81578)攻擊,迄今已三次發布緊急修補程式,並表明之後還會再發布完整版的更新軟體,這樣的做法極為罕見,會造成IT人員修補疲勞的問題。但為何PaperCut要這麼做?該公司共同創辦人暨執行長Chris Dance本週說明,表示相關決定源自2023年發生的漏洞利用活動的處理經驗。
PaperCut掌握零時差漏洞的狀況,最早源自一家教育領域的客戶通報。澳洲東部標準時間8月27日上午9時42分(臺灣時間上午7時42分)PaperCut接獲通報,該客戶的PaperCut MF伺服器疑似遭到入侵,根據他們對於伺服器的事件記錄進行調查,發現攻擊者利用了當時尚未修補的漏洞串成攻擊鏈,於PaperCut MF伺服器執行程式碼,因此PaperCut隨後將事件提升至最高優先級P0,從事件記錄資料找出可能與漏洞利用鏈相關的線索,並重建整個攻擊流程。該公司於同日下午5時接獲另一家客戶通報類似的可疑活動,經這兩家客戶的數位鑑識與事件應變團隊(DFIR)協助,PaperCut完整重建相關的漏洞利用鏈和攻擊過程。雖然完整的影響範圍仍不明朗,但PaperCut表示,目前掌握的漏洞利用活動似乎集中且有限。
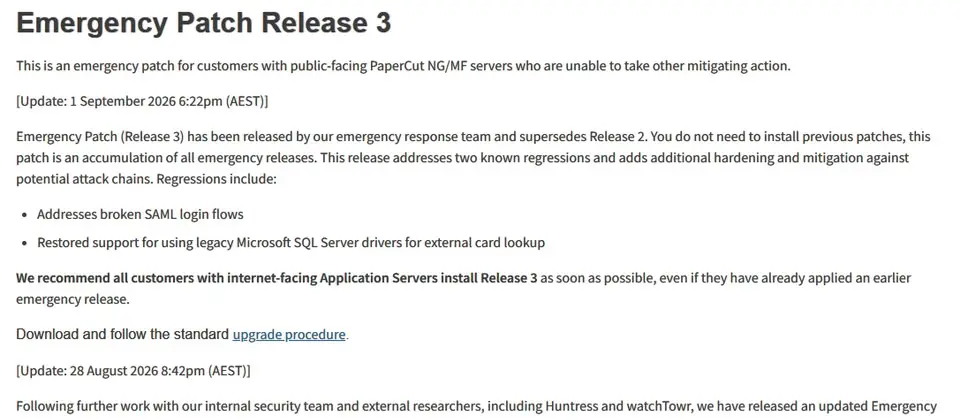
針對PaperCut已發布多次修補程式的情況,Dance指出,該公司選擇在找到有效保護措施後就立即發布,並非等到有完美的解決方案才提供給客戶,原因在於,該公司在2023年處理CVE-2023-27350與CVE-2023-27351的漏洞利用活動過程,最大的教訓就是在漏洞資訊公布後,許多駭客團體加入漏洞利用的行列,形成大規模的漏洞利用活動,因此他們決定先要求客戶將暴露於網際網路的伺服器暫時移除,並儘快將緩解措施交給客戶。PaperCut表示,他們第一次的修補程式是緊急措施,但隨著該公司對事故的掌握越多,後續就會發布更進一步的強化措施,該公司表示,接下來可能還會發布更多的緊急更新程式。
雖然PaperCut表明刻意不公開完整的技術細節,但他們強調,這並非第三方程式庫或單純的相依性問題,而是核心產品的身分驗證繞過,接下來攻擊者進行複雜的多階段漏洞利用鏈,最終導致遠端程式碼執行。攻擊鏈濫用鮮少使用的PaperCut功能(Dance過去曾參與開發),其用途是從外部資料庫查詢卡片編號。攻擊者同時結合資料庫驅動的行為、任意檔案寫入能力,以及載入Java類別,而能達到執行惡意酬載的目的。
Comments (0)