
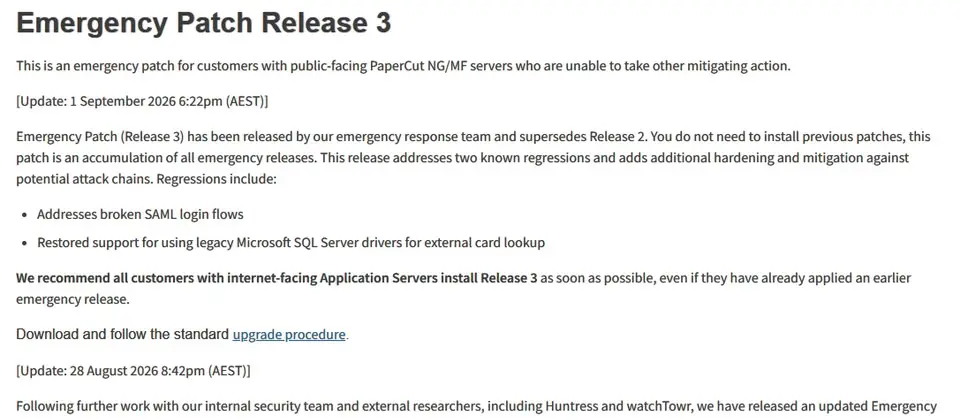
上週列印管理軟體廠商PaperCut揭露零時差漏洞CVE-2026-82078、CVE-2026-81578的攻擊事故,但與其他廠商處理方式有所不同的是,該公司採取且戰且走的策略,不到一週的時間已三次發布緊急修補程式,對此,該公司共同創辦人暨執行長Chris Dance本週說明,相關決定源自2023年發生的漏洞利用活動的處理經驗,而且他不排除接下來可能還會推出更多的修補程式。
Dance指出,該公司決定只要找到有效的保護措施後,就立即發布相關資訊,並非等到有完美的解決方案才提供給客戶,原因在於,該公司在2023年處理CVE-2023-27350與CVE-2023-27351的漏洞利用活動過程,最大的教訓就是在漏洞資訊公布後,許多駭客團體加入漏洞利用的行列,形成大規模的漏洞利用活動,因此他們決定先要求客戶將暴露於網際網路的伺服器暫時移除,並儘快將緩解措施交給客戶。PaperCut第一次的修補程式是緊急措施,但隨著該公司對事故的掌握越多,後續就會發布更進一步的強化措施,Dance表示,接下來該公司不排除可能還會針對此事,發布更多的緊急更新程式。
PaperCut也了解頻繁發布更新,對於IT人員顯然會造成修補疲勞的問題,他們勢必得緊盯PaperCut的公告是否出現新的內容,並儘速安排時間套用修補程式。尤其是PaperCut一開始為了避免公布資訊遭到攻擊者利用,初期揭露的資訊極為有限,甚至到了第二天才公布問題的CVE編號與弱點類型。Dance指出,在已出現實際漏洞利用的證據下,他們寧願以最快的速度提供緊急緩解措施,原因是這麼做客戶才有能夠保護自己的選項。
Comments (0)