
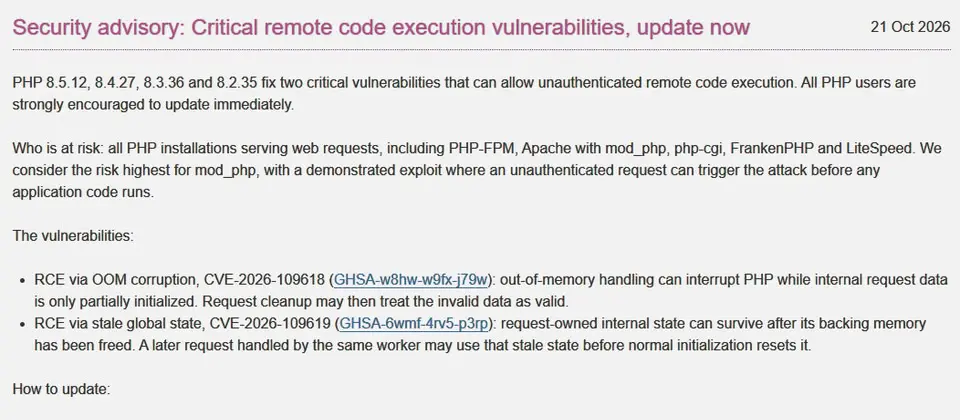
10月21日PHP、Node.js、Go語言開發團隊不約而同發布資安更新,修補一系列資安漏洞,成為IT界與資安界的焦點,這樣的態勢也引起政府機關提出警告,呼籲所有企業組織立刻採取行動,修補相關弱點。
10月22日數位發展部資通安全署發布兩則警訊,呼籲採用PHP、Node.js、Go語言的政府機關、學校,以及企業,儘速完成版本確認與更新。資安署表示在掌握相關情資後,他們已透過資安警訊、國家資安資訊分享與分析中心(N-ISAC),以及TWCERT/CC等管道,通知各機關及企業儘速採取行動。值得留意的是,由於PHP同時是WordPress、Drupal、Joomla、Magento等主要內容管理系統(CMS)與電商平臺的底層架構,也有其他以PHP打造的應用系統,因此企業組織應徹底盤點所有PHP系統及相關套件,然後根據廠商公告完成修補。
資安署也提及,採用Go語言的開發團隊在套用相關更新後,也要針對應用程式進行重新編譯及重新部署,才能有效套用本次Go語言更新加入的憑證安全攔截機制。
Comments (0)
Sign in to comment