
日前資安公司Acronis揭露Gitea重大漏洞CVE-2026-60004的利用活動,並確認臺灣、加拿大、阿根廷、美國及斯里蘭卡均有組織遭到中國駭客Red Heron入侵,值得關注的是,臺灣不僅是這波攻擊鎖定的重點之一,其中有一家工業自動化業者更遭到竊取數百個程式碼儲存庫,是研究人員發現遭竊資料量最大的受害案例。
根據Acronis的調查,駭客從這家臺灣工業自動化業者的單一主機取得數百個程式碼儲存庫,內容涵蓋監控產品、用於工業控制環境的SCADA/HMI工具、IoT平臺整合、網路封包側錄工具、伺服器組態,以及內部企業應用程式等。研究人員還發現該主機出現超過130個攻擊工具執行後留下的「poc-*」目錄,由於攻擊程式每次執行都會建立這類目錄,Acronis認為可藉此粗略反映Red Heron曾對該目標發動攻擊的次數。
另一家臺灣工業自動化業者的受害情況顯示,駭客利用Gitea漏洞取得初始存取權限後,還進一步擴大入侵範圍,Acronis將此形容為整起攻擊行動最深入的橫向移動案例。Acronis在一臺位於新竹、運行Gitea的Synology NAS發現,Red Heron先利用Gitea漏洞CVE-2026-60004取得遠端程式碼執行權限,之後更取得Proxmox的root帳號登入憑證,進而掌握叢集管理API的完整管理權限。攻擊者隨後將酬載上傳至3個Proxmox節點,並透過Proxmox的vzdump工具啟動虛擬機器備份作業;若備份成功,攻擊者可能取得的不只是Gitea儲存庫中的資料,而是完整的虛擬機器磁碟映像。
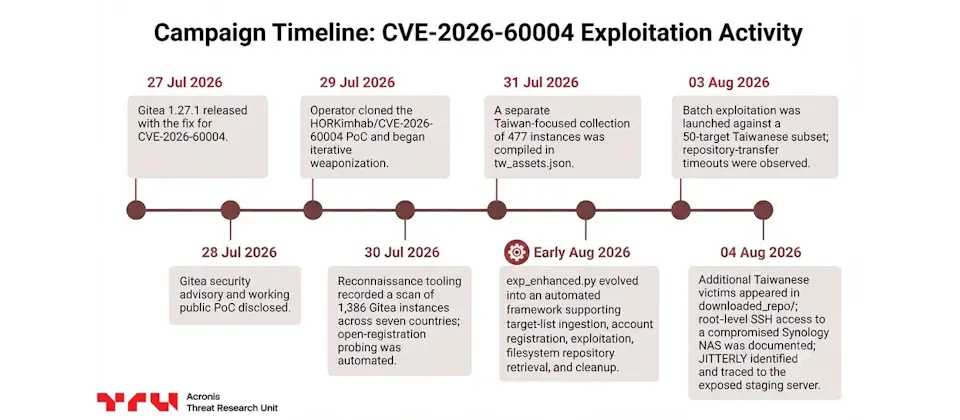
除了上述已確認的受害案例,Acronis也發現攻擊者已整理一份包含477個臺灣Gitea實例的目標清單,並於8月3日從中挑選50個目標發動攻擊。不過,這波攻擊的資料外傳結果不一,部分目標在傳輸Gitea程式碼儲存庫時因連線逾時而失敗。Acronis並未公布這50個目標中實際成功入侵或竊取資料的確切數量。
Comments (0)