
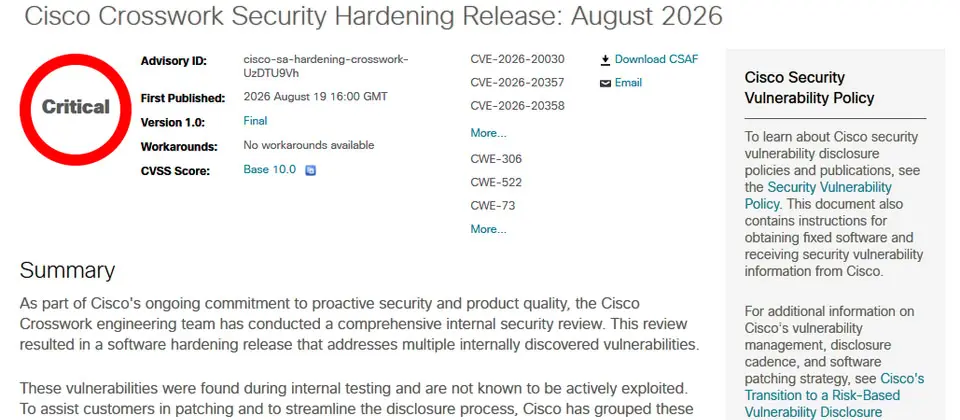
8月19日思科針對網路自動化與協同管理平臺Crosswork發布更新,修補滿分與近滿分的重大漏洞,同一天該公司也更新工作負載安全平臺Secure Workload,公布與修補多個資安漏洞。這些漏洞分別是CVE-2026-20231、CVE-2026-20315、CVE-2026-20317、CVE-2026-20318,以及CVE-2026-20319,其中的CVE-2026-20315與CVE-2026-20317特別危險,其CVSS嚴重程度評分達到滿分10分;另外兩個弱點CVE-2026-20231、CVE-2026-20318評分為9.9、9.6,危險程度也達到重大等級。由於沒有其他緩解措施,思科呼籲用戶儘速套用更新因應。
從弱點的類型來看,CVE-2026-20315與CVE-2026-20317分別涉及不當存取控制與不當身分驗證;CVE-2026-20231與為CVE-2026-20318分別與特殊元素不當處理,以及輸入驗證不當有關。
Comments (0)