
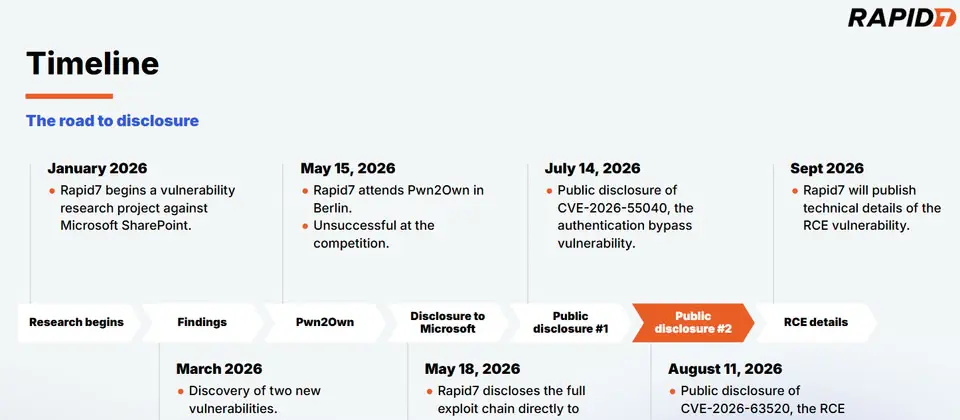
資安公司Rapid7於8月上旬透露,他們借助大型語言模型找到的SharePoint攻擊鏈,微軟先後於7月和8月的例行更新(Patch Tuesday)進行修補,此攻擊鏈被分成兩個部分,包含身分驗證繞過漏洞CVE-2026-55040,以及遠端程式碼執行(RCE)漏洞CVE-2026-63520,本週另一家資安公司VulnCheck公布兩個漏洞如何串連利用,駭客很快就將其用於實際攻擊活動。
8月25日威脅情報公司Defused Cyber提出警告,他們在上述漏洞利用鏈的概念驗證(PoC)資訊公布後,於蜜罐陷阱偵測到利用的現象,攻擊者利用CVE-2026-55040繞過JWT,然後列出管理員資料,並對於CVE-2026-63520背後的業務資料目錄(Business Data Catalog)接收器進行探測。不過,攻擊者並未執行程式碼。由於先前Rapid7公布CVE-2026-55040細節後,也同樣隔天就出現嘗試利用活動,因此SharePoint用戶應儘速採取行動,以免伺服器曝險。
Comments (0)