
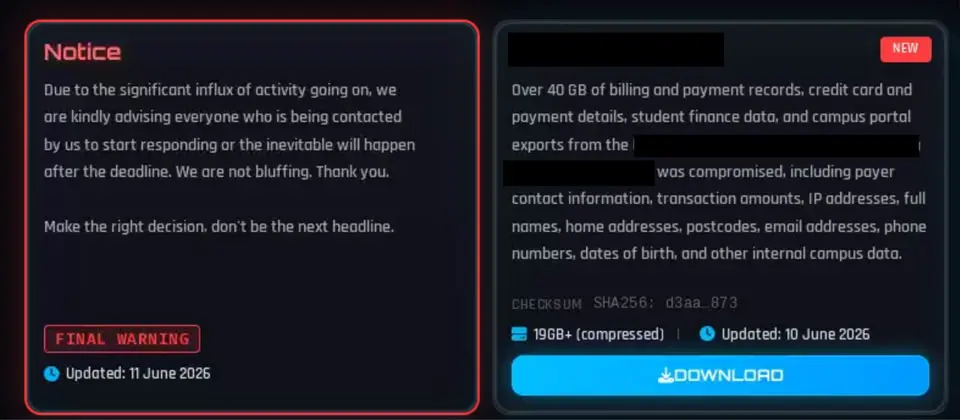
今年5月底至6月初,ShinyHunters(UNC6240)利用零時差漏洞CVE-2026-35273發動大規模攻擊,積極針對Oracle PeopleSoft應用系統基礎設施入侵及勒索,受害組織多為美國教育機構,如今這些駭客傳出發動第二波攻勢,且範圍擴大至多個領域。
Mandiant與Google威脅情報團隊(GTIG)指出,他們偵測到ShinyHunters再度利用CVE-2026-35273的活動,這次駭客鎖定使用網頁應用程式防火牆(WAF)防堵弱點利用的企業組織,對其尚未修補的PeopleSoft系統下手,全球已有數十套系統被植入Webshell,受害組織涵蓋高等教育、科技、IT服務、醫療保健、農業、交通運輸,以及政府機關等領域。這波攻擊與上一次最大的不同,在於ShinyHunters調整了漏洞利用的方式,繞過企業為CVE-2026-35273設下的WAF規則,試圖存取含有弱點的Environment Management Hub(PSEMHUB)端點。
具體來說,這些駭客將原本的/PSEMHUB/路徑改為/%50SEMHUB/,其中%50是字母P的URL編碼。由於部分WAF與反向代理伺服器會在URL解碼前比對完整字串,而忽略攻擊者修改過的編碼,但PeopleSoft卻會解碼路徑並將請求導向存在漏洞的Servlet,使攻擊者得以重新存取PSEMHUB,成功利用漏洞後,ShinyHunters可能會部署互為備援的雙Webshell、多階段後門程式SideEye,以及遠端管理工具MeshAgent。
Comments (0)
Sign in to comment