
可同時提供多種威脅偵測與應變系統功能的以色列資安業者Cynet,年初我們曾報導去年底更新的4.30版資安平臺功能,到了今年7月該公司發表SaaS雲端服務平臺的4.33版,新增功能聚焦處理規模、執行速度與互通性這三大層面的強化。
Cynet此次改版,對於企業IT與資安團隊,提供自助式主動回應、統一的SIEM,以及更有效率的調查工作流程;對於服務代管業者(MSP)而言,提供專為帳號層級管理而設計的功能,使一名分析人員可保護眾多客戶,同時又不犧牲資安能見度與控制力;對於兩者的共通之處,則在於提供重大改進措施,協助企業與MSP用戶更有效率地利用現有資源,減少互動摩擦與手動操作,將省下的時間投入關鍵業務的發展。
加快整體的資安威脅偵測與應變速度
關於執行速度的提升,Cynet 4.33新增SIEM基礎功能(SIEM Essentials)、CyAI對XDR與ITDR警示提供解釋功能、CyOps事故主動應變功能(Proactive CyOps Incident Response),可藉此大幅縮短警示的分類處理時間(time-to-triage),以及修復時間(time-to-remediation)。
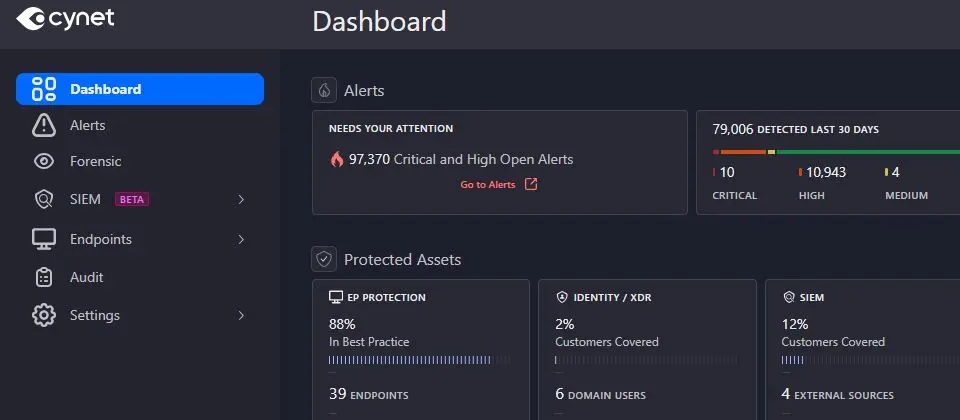
之所以能快速處理資安事件,原因在於Cynet重新設計系統的警示體驗,例如,關鍵項目的量測數據顯示項目現在放在頁面頂部,警示的數量、類型、嚴重度分布狀況,以及近期偵測到的活動,都會在用戶開啟頁面時清楚呈現;先前的警示描述區塊改名為警示指標,而且為了能夠更清晰易懂,也重新調整當中的排列架構;新加入的警示解釋欄位為每個警示增添上下文脈絡,分析人員可在深入挖掘事故真相前,藉此理解當中的意義。

縱觀此類型功能,以SIEM Essentials最受矚目,Cynet可透過帳戶層級與站點層級的單一導覽網頁介面,提供基本的安全資訊與事件管理系統(SIEM)功能,如監控、調查與用戶自定的XDR政策管理等機制,讓分析人員更方便使用,而非操作多種工具才能達到目的。SIEM Essentials在Cynet稍早推出的4.33版以Beta測試版形式提供,到了9月9日釋出的5.0版,宣布正式供應。

Cynet原本的事件記錄集中管理系統(CLM)模組是透過Elastic的儀表板呈現,近期改版納入SIEM功能,代理Cynet的漢領國際資安產品技術總監黃漢宙預告,日後除了Cynet已整合的端點、身分、網路、Email、SaaS、Cloud等安全資訊,未來可進一步納入更多不同來源的事件記錄資料,擴大整體的資安能見度與事件關聯分析能力;在此同時,新版Cynet也增加SIEM來源日誌的XDR警示。
Cynet在此提供預先定義的入門查詢機制,可加速案件建立後的調查流程;也具備用戶可自定的事件資料表檢視方式,使IT與資安團隊能夠根據自己習慣的工作流程,量身打造分析的操作體驗;同時,藉由整合橫跨多個環境的SIEM資料,改善團隊的資安態勢掌握能力,使資源管理的工作更為簡便。
這套模組在Cynet管理主控臺呈現的部分,包含SIEM事件的頁面與自定XDR政策的頁面,系統能基於統一、集中的操作體驗設計,提供SIEM功能,使資安團隊更容易存取、管理與設定SIEM。


Cynet強調,SIEM Essentials是專為簡化與營運效率的需求而被開發的功能,可促使資安團隊在不需具備SIEM系統操作專長,也不必操作複雜設定的狀況下,也能快速掌握與調查資安事故的狀況。對應到Cynet的管理主控臺介面,SIEM Essentials會以新加入導覽選單的專屬SIEM區域,透過同時出現在帳戶層級與站點層級的單一位置,統整監控、調查、政策管理流程的操作,以此提高日常營運的順暢度,並且減少系統管理的複雜度。
另一項Cynet加速用戶處理資安事件的功能,是針對XDR與ITDR的警示內容,提供以該公司發展的生成式AI技術進行文字說明的功能,對於系統橫跨不同供應商、資料來源、警示類型、資安領域所產生的複雜偵測結果,IT與資安團隊可藉此快速理解,根據重要程度排定優先處理順序,並且縮短調查時間。
過程中,CyAI會運用特製且有上下文感知能力的多個AI代理,將原始警示的細部資訊轉譯為清楚、有前後脈絡與高度相關性的解釋敘述,將專屬於不同廠商、活動與領域的知識,套用到每一個案件上,進而產生明確、可採取行動的資安情報,當中會綜合身分、端點、網路、雲端服務、檔案等層面的系統偵測結果,解釋已發生的狀況、被認定為可疑活動的理由、涉及的實體,以及分析人員應該關注的位置。

Cynet持續強化自家生成式AI技術CyAI使用體驗,黃漢宙表示,目的是將原本較複雜的警示與技術資訊,轉化為透過自然語言呈現、更容易讓人理解的事件說明,當中將解釋包括警示原因、關聯事件、潛在影響及建議處置,一旦發生資安事件時,管理者可以更快理解整體事件並採取行動。
在4.33版中,Cynet的AI生成解釋功能從原本支援的端點資安警示,擴及XDR與ITDR的警示,範圍涵蓋多個廠商、偵測來源,以及警示類型,而且可搭配不同動作來源(action sources)的操作介面專屬區段,提升動作的能見度(action visibility)。具體而言,Cynet管理主控臺設置的「已採取的動作(Actions Taken)」列表,會顯示外部供應商回報的結果或動作,諸如被批准、失敗、遭到阻止或完成,另一個「Cynet動作」則會單獨說明Cynet記錄的修復動作,透過這兩種呈現方式,協助用戶更容易辨別供應商回報的動作,以及Cynet資安系統驅使的應變動作。


至於CyOps事故主動應變功能,Cynet 4.33已直接內建在管理主控臺介面,訂閱Elite或All-in-One服務方案的Cynet用戶可直接在此立即啟用24×7的專家應變服務,而不像過去需透過開設工單的方式進行;在CyOps主動採取修復動作設定選項上,用戶現在可排除特定主機或使用者,使CyOps依照用戶定義的政策來運作。

賦予單一團隊同時處理多個環境資安態勢的能力
以管理規模而言,Cynet提供兩種集中控管多個站點資安態勢的功能:跨站點儀表板(Cross-Site Dashboard)與跨站點組態剖析管理(Cross-Site Profile Management),以及身分威脅偵測與應變系統的群組政策管理(ITDR Policy Management by Group)、軟體即服務資安態勢管理系統的使用者匯出(SSPM User Export),目的是促使單一團隊更能同時服務多個環境,以便在資源有限的情況下,仍可管理不同環境的資安應變需求。
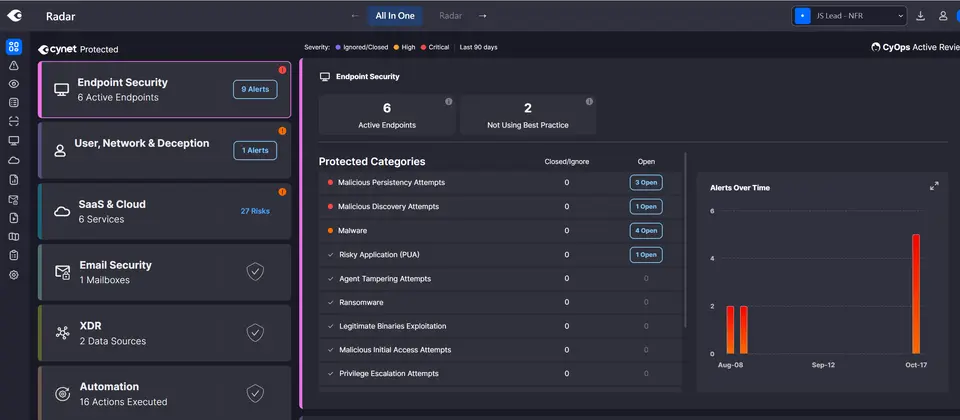
以跨站點儀表板為例,Cynet針對管理多個環境的團隊,提供重新設計的資安情報中心,用戶可在此廣泛檢視整個環境的資安態勢,並了解接下來該如何採取行動,當中將所有列管站點的資料匯集至單一帳號層級(single account-level)的介面,不論資安營運中心的分析人員、服務管理員或IT團隊,均可在此操作支援單一帳號層級呈現的指揮中心,因為這個儀表板會顯示每個列管環境的警示狀態、資源使用率與受保護資產的運作狀態,不需要為此切換到另一個頁面檢視,協助快速識別列為高度優先的任務,進而在更短時間介入處理,以簡化日常營運、減少手動工作量,或更直接向客戶展示資安服務的價值與成效。

圖中是Cynet新版針對橫跨多個站點進行管理的新功能,針對資安代管服務業者(MSSP)或代管服務業者(MSP)的多租戶環境,黃漢宙認為,可藉此快速了解整體不同站點的警示事件及狀態,對於企業用戶而言,,如有多點或跨國分公司建立不同站點,亦可透過Cynet跨站儀表板功能加速管理各點的運作狀況。
基本上,每個用戶負責管理的環境,若有高風險警示與重大警示,都會立即出現在Cynet的跨站點儀表板;各種資產保護指標,諸如端點、XDR、ITDR、安全資訊與事件管理系統(SIEM)、網頁存取控制、郵件安全、SaaS與其他雲端服務的整合,都能透過這個儀表板的呈現,一目了然,用戶只需以滑鼠點擊一次,即可深入檢視任何想關注的站點狀態。
另一個Cynet新增的跨站點組態剖析管理,4.33版預告將逐步推出,最新上線的5.0版也正式提供。
此項功能可供帳戶管理員與站點管理員使用,目的是在不同環境套用與系統組態設定相同的原則,管理員能在組織階層的各個層級間,重複使用並管理安全組態,從而減少為每個站點分別重新建立相同設定的需求,有助於企業團隊與服務代管業者落實標準化的安全組態,使分散式環境維持更高的一致性與營運效率。
此功能目前適用於Cynet防毒、檔案監控、儲存裝置控制及Windows事件等用途的設定檔,用戶現在可於帳戶層級定義,後續由該帳戶管轄的每個站點能繼承這個設定。
基本上,Cynet的組態類型目前細分為系統(System)、繼承(Inherited)、本身(Local),前兩種組態均以唯讀模式提供,若需使用,可對其進行複製、再予以調整內容,至於最後一種組態,用戶可在其來源站點進行編輯與刪除。透過上述設計,Cynet組態套用的範圍、來源、稽核軌跡都能清楚列出,而且,組態只須經過一次設定,即可強制套用到所有位置,不需逐一針對個別租戶重複建立相同的設定。

促使資安防護融入日常營運
關於系統整合方面,Cynet 4.32與4.33持續強化HaloPSA計費自動化,以及ConnectWise遠端監控與管理平臺(RMM)的整合。前者是面向代管服務商的功能,HaloPSA是專攻這類業者管理客戶、服務、工單、合約、工時與計費需求的專業服務平臺,Cynet可藉由這項新功能替用戶計算每個站點的端點用量,並定期於每個月自動將上述統計資料同步至MSP的HaloPSA訂閱,不需為了每個計費周期而耗費數個小時才能完成相關工作。


至於後者,是指能在ConnectWise的RMM執行Cynet代理程式的部署與監控。MSP可將Cynet管理的多個站點對應到多個客戶的環境,透過ConnectWise自動化工作流程和政策,部署Cynet代理程式,並在無需離開這套RMM系統的狀況下,仍能繼續監控Cynet代理程式的運作與安裝狀態,基於這樣的搭配,MSP可自動偵測列管的裝置是否處於缺乏Cynet防護的狀態,一旦發現這樣的狀況,就會自動將Cynet代理程式部署至這些裝置,可藉此大規模涵蓋每個列管環境,為其提供一致的資安防護。

針對內部環境建置需求,Cynet在8月也為其提供4.33版,宣布Cynet伺服器可正式支援Windows Server 2025環境的安裝使用,這套作業系統是微軟2024年底推出的產品,也是Windows Server長期維護通路(LTSC)的最新一版。
關於SIEM與事件記錄集中管理系統的支援上,Cynet 在9月最新推出的SaaS雲端服務平臺,新增10種廠牌相關系統的資料來源。以網路防火牆類型而言,Cynet 5.0新支援Barracuda Firewall、Check Point Spark、Stormshield Firewall、MikroTik;在日誌管理與安全分析類型上,Cynet 5.0新支援FortiAnalyzer;在網路存取控制與身分安全類型上,Cynet 5.0新支援Cisco ISE;在郵件安全閘道器類型上,Cynet 5.0新支援Symantec Messaging Gateway(SMG)、LibraESVA、PreVeil;在其他網路管理平臺,Cynet 5.0新支援Gigasys。

產品資訊
Cynet 4.33與5.0
●原廠:Cynet
●代理商:漢領國際
●建議售價:廠商未提供
●提供的服務版本:Protect、Elite、All-in-One
●可列管保護的端點作業系統:Windows(XP SP3至11 25H2、Embedded POSReady 7、Server 2003 SP2至2025、Azure Local 22H2)、Linux(Ubuntu 18 LTS至24 LTS、RHEL 8至10.x、SLES 15 SP4至15 SP7等)、macOS(12以上)、iOS 11.0、Android 5.1、Chrome OS
●Cynet伺服器企業內部建置系統需求:管理100至1000臺端點,硬體為4核心處理器、24 GB記憶體、500 GB硬碟,軟體為Windows Server (2019、2022、2025)、.NET Framework 4.8、IIS
【註:規格與價格由廠商提供,因時有異動,正確資訊請洽廠商】
Comments (0)