
思科於9月14日為郵件安全閘道Cisco Secure Email Gateway發布更新,修補重大等級的SQL注入漏洞CVE-2026-76461,並警告已出現遭積極利用的現象。同一天美國網路安全與基礎設施安全局(CISA)表示,他們也掌握該弱點遭積極利用的證據,將其加入已遭積用的漏洞名單(KEV)。值得留意的是,CISA要求聯邦機構緊急採取行動,必須在9月17日前完成修補。
美國當局將思科郵件閘道SQL注入漏洞列KEV
Posted in
業界新聞
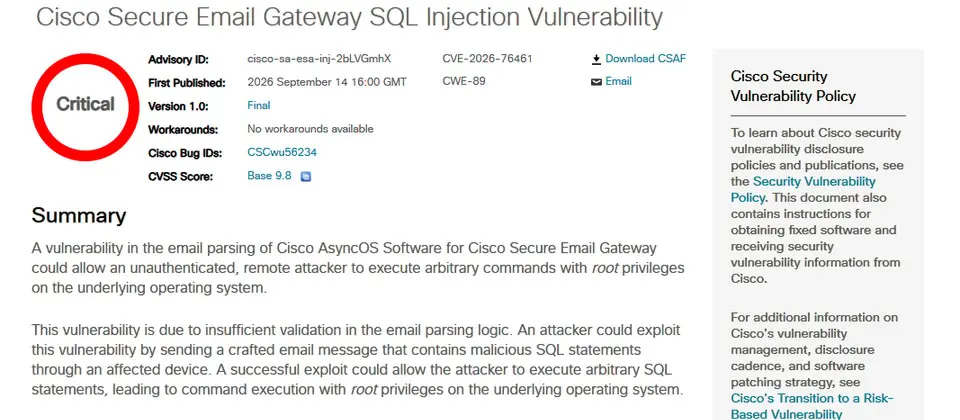
思科揭露郵件閘道重大等級的SQL注入漏洞
本週思科揭露SQL注入漏洞CVE-2026-76461,該問題存在於郵件安全閘道Cisco Secure Email Gateway,且已出現積極利用的情形
www.ithome.com.tw
Comments (0)