
臺灣學術界、智庫與公民社會政策社群今年3月遭中國駭客UAT-11587鎖定,攻擊者透過魚叉式網釣接觸目標,目的是散布後門Antino,並在郵件中仿製Gmail原生附件預覽介面,將惡意連結包裝成看似正常的Gmail附件縮圖,不同攻擊活動還會搭配量身設計的誘餌文件,例如以資訊戰工作坊資料及政府公開文件作為網釣題材。這波鎖定臺灣的攻擊,也成為Cisco Talos追查一系列網路間諜活動的重要線索;研究人員後續擴大調查後發現,相關攻擊最早可追溯至2025年9月,且已涵蓋多個亞洲國家。散布後門Antino
關於臺灣在3月遭受攻擊的狀況,Talos公布的魚叉式網釣郵件樣本顯示,攻擊者會以邀請擔任工作坊講師為由接觸目標,郵件中甚至列出課程約50分鐘、提供3,500元講師費等細節,以提高可信度。更具欺騙性的是,攻擊者還會在郵件中仿製Gmail原生附件預覽介面,讓惡意連結看起來就像一般附件。
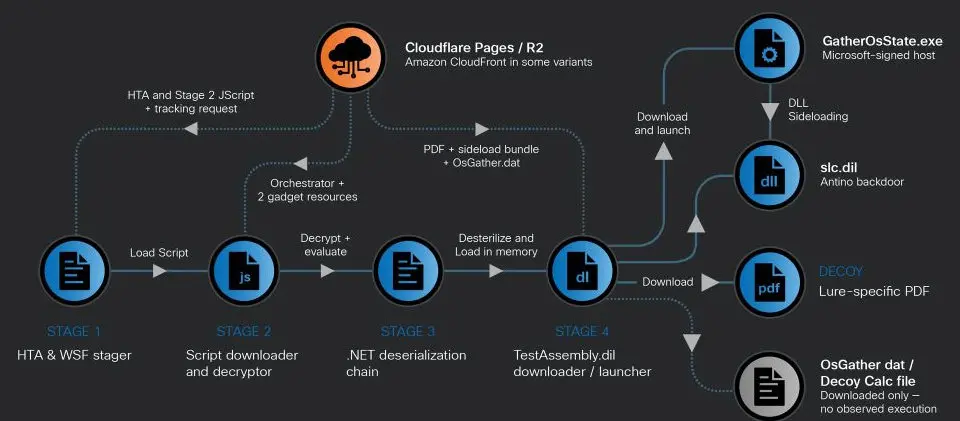
但這些看似正常的附件並非真正的Gmail附件。Talos公布的HTML程式碼進一步顯示,攻擊者利用多層div區塊搭配4張以Base64編碼、嵌入MIME區段的PNG圖片,在郵件本文下方重建Gmail附件卡片的版型,再將整個卡片包在指向攻擊者控制的Cloudflare Pages網址的連結中。收件者一旦點擊,就會被導向該網址,下載HTA檔案並進入後續感染鏈。此外,相關網址還帶有?m=<target-identifier>參數,可用來識別不同收件者並追蹤其點擊與下載情況。而且,這些惡意連結並未直接寫成完整的HTTP或HTTPS網址,而是以//開頭,Talos指出,這類寫法仍可由瀏覽器正常解析,但或許能避開部分僅會擷取完整網址的安全工具。
中國駭客UAT-11587鎖定臺灣學術界與智庫,偽造Gmail附件並以政府文件作為誘餌_Gmail attachment widget cloning_圖片來源Cisco Talos .jpg.jpg)
除了在郵件介面上仿製Gmail附件樣式,UAT-11587也會依不同目標設計高度客製化的誘餌內容。在Talos公布的其他案例中,一份誘餌文件以「Taiwan Information Warfare」為題,內容涉及2025年TikTok研究、兩岸議題與資訊操弄;另一份則完整複製臺灣財政部公開函釋「立法委員行使職務支領之各項費用徵免稅原則」,內容涵蓋立法委員報酬、出國考察及執行職務相關費用的所得稅處理。Talos認為,後者使用的題材顯示,攻擊者可能鎖定臺灣公部門人員。
中國駭客UAT-11587鎖定臺灣學術界與智庫,偽造Gmail附件並以政府文件作為誘餌_Gmail attachment widget cloning_圖片來源Cisco Talos .jpg.jpg)
中國駭客UAT-11587鎖定臺灣學術界與智庫,偽造Gmail附件並以政府文件作為誘餌_Gmail attachment widget cloning_圖片來源Cisco Talos .jpg.jpg)
另外,Talos還從其他惡意檔案名稱發現更多臺灣相關題材,例如「115年度薪資所得扣繳稅額表說明」,但由於此案例缺乏實際收件者資訊與完整誘餌內容,Talos僅能依檔名與主題推估,可能鎖定臺灣智庫。
Comments (0)
Sign in to comment