
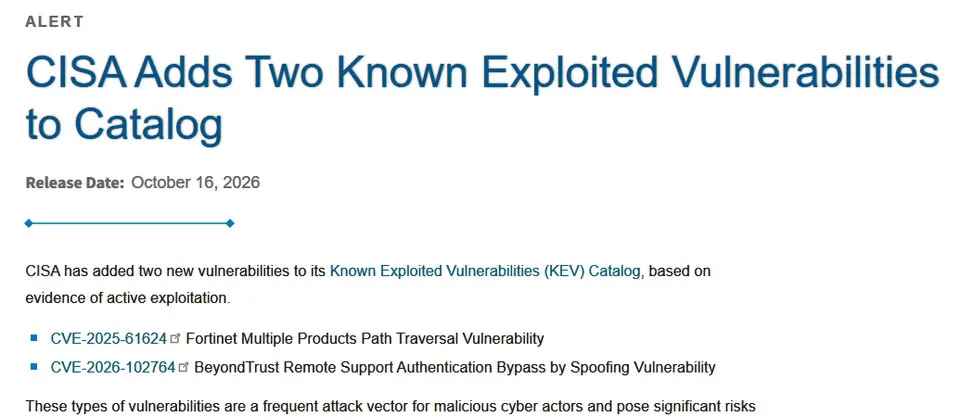
上週末美國網路安全與基礎設施安全局(CISA)發布公告,將Fortinet設備資安漏洞CVE-2025-61624列入已遭利用的漏洞名單(KEV),在此之前有資安公司透露,他們在駭客組織UNC5820(CL-STA-0954)攻擊一家電信公司的事故裡,發現相關漏洞利用活動。
資安公司Palo Alto Networks揭露一起從2024年9月發現並長期追蹤的攻擊行動,UNC5820起初利用CVE-2024-47575入侵網路設備集中管理平臺FortiManager,竊取超過500臺FortiGate防火牆的執行組態、管理資料庫、網路拓樸、管理者與SSL VPN憑證,以及相關加密信任資料。由於這些防火牆不僅保護受害組織自身網路,也負責管理客戶端網路,使單一管理平臺遭入侵可能波及大量下游設備。後續UNC5820利用防火牆作業系統FortiOS漏洞CVE-2025-61624,透過命令列介面的system.auto-script功能進行路徑遍歷,將惡意指令寫入預期資料夾之外的位置,藉此從受限制的FortiOS管理者權限,提升至底層作業系統的Root,並部署ARM64惡意軟體PeerStitch。
UNC5820在成功利用CVE-2024-47575之後,在FortiManager註冊偽造的FortiGate設備,並隨即產生並外傳包含大量管理資訊的壓縮檔。取得組態資料後,攻擊者成功破解部分管理者及SSL VPN密碼,利用合法帳號建立未經授權的VPN連線,進入內部網路管理區域。接著,他們竄改多臺FortiGate防火牆的封包擷取設定,監聽未加密的HTTP流量及多種內部服務通訊,以蒐集敏感資訊、攔截憑證並掌握網路架構。攻擊者也利用竊得的設備序號、憑證與加密信任資料,冒充FortiManager管理平臺,從其他受管理的FortiGate設備取得完整組態。
在間隔一段時間後,駭客利用CVE-2025-61624植入PeerStitch。此為以C語言打造的惡意程式.主要針對FortiOS的系統記錄程序miglogd及IKE/IPsec VPN服務程序iked進行記憶體注入,修改程序執行路徑並建立隱蔽的跨處理程序通訊機制,進而繞過部分原有的身分驗證流程。由於PeerStitch不會在磁碟留下執行檔、不會開啟監聽埠,也不會自行建立對外網路連線,而是利用合法程序原有的流量傳遞資訊,因此傳統依賴檔案掃描及網路連線特徵的偵測方式可能難以發現。不過,Palo Alto Networks並未透露攻擊者利用CVE-2025-61624的具體時間點,因此無法判斷是否在Fortinet修補(2026年4月)之前就遭到利用。
除了PeerStitch,UNC5820還濫用FortiGate內建的Apache模組mod_md及ACME憑證管理機制,建立反向Shell通道,維持遠端命令執行能力。為降低遭到追查的風險,攻擊者會停止系統記錄程序、清除當機紀錄,並刪除惡意管理帳號、VPN群組及自動執行指令等活動痕跡。
Comments (0)
Sign in to comment