
11月19日博通(Broadcom)修補VMware vCenter重大等級的身分驗證繞過漏洞CVE-2026-123890,通報此事的Google威脅情報團隊(GTIG)與Mandiant後續透露,該漏洞的發現,源自中國駭客組織Armory Castle(之前Google稱作UNC5221)網路間諜活動調查的最新發現。
中國駭客利用VMware vCenter零時差漏洞入侵,部署後門以竊取資料
Posted in
業界新聞
Show the rest Hide the rest
Google指出,Armory Castle利用CVE-2026-123890的時間點可追溯至9月初,當時他們使用自製的Go語言工具BoneSaw,進一步竊取vCenter內部LMDB資料庫、取得SAML簽章私鑰,並建立單一簽入(SSO)管理員帳號。接著搭配另一款工具SawSnake偽造SAML身分驗證權杖,繞過多因素驗證(MFA),冒用管理員身分存取vCenter。取得vCenter管理權限後,攻擊者進一步存取ESXi主機,新增SSH公鑰以維持存取權限,並搜尋虛擬機器磁碟與檔案系統,竊取包括Windows NTDS資料庫、系統設定檔,以及其他敏感資料。
此次攻擊也涉及多款客製化惡意工具,包括SlimSavage與CageMatch兩款WebShell,用途分別為遠端命令執行及檔案上傳;BearBones則是以開源Dropbear SSH Server為基礎修改的後門程式,可繞過系統密碼驗證並記錄明文憑證。此外,攻擊者也部署LazyBones,透過Slack建立C2通訊管道,接收遠端命令及傳輸檔案。
值得留意的是,Armory Castle建立受害組織的初期入侵管道,就是一個月前揭露的BeyondTrust Remote Support零時差漏洞CVE-2026-102764。駭客得逞後橫向移動到內部Linux設備並提升root權限,然後才進一步對vCenter發動攻擊。
Read the full article on www.ithome.com.tw
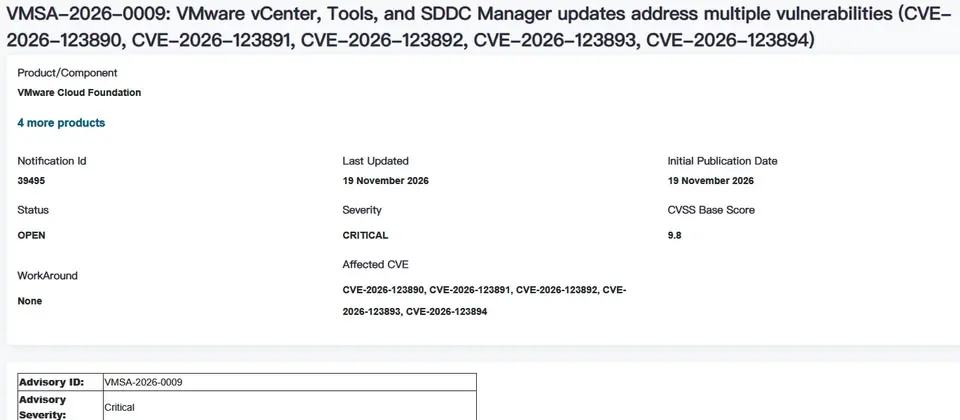
VMware發布資安更新,修補重大等級的vCenter漏洞,警告只能升級沒有其他替代緩解方法
博通(Broadcom)針對VMware旗下產品發布更新,修補5個漏洞,其中以vCenter重大漏洞CVE-2026-123890最值得留意,攻擊者可透過網路存取繞過身分驗證,未經授權進入系統
www.ithome.com.tw
Comments (0)
Sign in to comment