
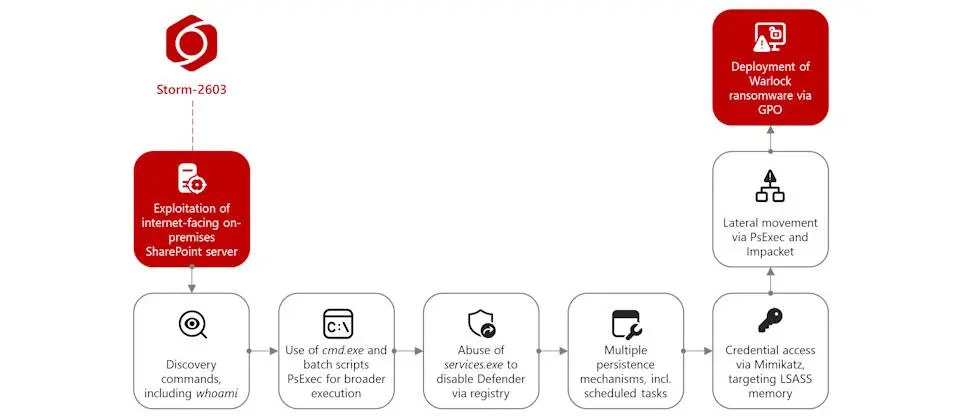
去年中國駭客組織Storm-2603(Longlegs)因從事勒索軟體Warlock活動的過程裡,濫用SharePoint零時差漏洞ToolShell(CVE-2025-49704、CVE-2025-49706、CVE-2025-53770、CVE-2025-53771)而被微軟點名,成為全球關注的焦點;近期有資安公司警告,這些駭客的活動仍持續出現,目標轉向特定語系國家的關鍵基礎設施、政府機關,以及教育機構。
賽門鐵克與Carbon Black威脅獵捕團隊指出,Storm-2603持續利用SharePoint資安漏洞作為取得初期存取管道的主要方法散布Warlock,該團隊在過去兩個月裡,看到這些駭客於葡萄牙語和西班牙語系國家在攻擊至少4個企業組織,其中兩家是關鍵基礎設施營運商(水務公共事業及電信公司),一個地方政府機關,以及一所大學,範圍橫跨歐洲、非洲,以及拉丁美洲。在一次發生於關鍵基礎設施營運商的活動後,駭客在約兩小時內將癱瘓端點防護軟體的工具推送到至少40臺主機,然後將Warlock上傳到網域控制器的共享資料夾SYSVOL,並至少在33臺主機部署勒索軟體。由於過往Storm-2603曾攻擊臺灣、日本、美國、等多個國家,這次發現的受害組織集中於葡萄牙語和西班牙語系國家,而特別引起研究人員注意。
對於駭客使用的SharePoint漏洞,賽門鐵克認為應該有多個,除了前述提及的ToolShell,還可能包括今年7月美國網路安全與基礎設施安全局(CISA)警告的多個漏洞,例如:當時已被列入已遭利用的漏洞列表(KEV)的CVE-2026-32201、CVE-2026-45659、CVE-2026-56164,以及同月微軟修補的CVE-2026-55040與CVE-2026-58644。而在癱瘓端點防護軟體的工具上,這些駭客濫用存在弱點的防毒軟體元件K7RKScan,藉由已知漏洞CVE-2025-1055以核心層級來終止原本受到保護的安全處理程序,發動自帶驅動程式(BYOVD)攻擊。
Comments (0)
Sign in to comment