
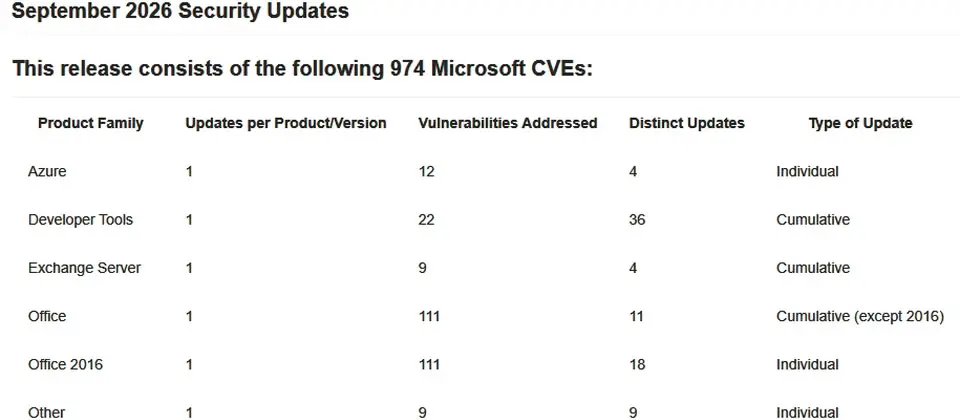
本週微軟發布9月例行更新(Patch Tuesday),破記錄修補974個該公司登記CVE編號的漏洞而受到關注,然而該公司提及,有兩個是零時差漏洞需特別留意,並指出他們已發現遭到利用的跡象。
這些弱點是CVE-2026-81963與CVE-2026-85880,兩者都屬於能用來提升權限的問題,CVSS嚴重程度皆為7.8分、評為重要(Important)等級,攻擊者一旦成功利用,就有機會得到SYSTEM權限。其中,CVE-2026-81963存在於Windows Update Stack元件,起因為該元件在存取檔案之前的連結解析有問題,通過授權的攻擊者能用於本機提升權限,影響所有版本的Windows 11與Windows Server 2025。
另一個零時差漏洞是CVE-2026-85880,存在於Advanced Local Procedure Call(ALPC)元件,屬於記憶體堆積(Heap)緩衝區溢位弱點,通過授權的攻擊者能用於本機提升權限,影響Windows 10 1607、1809、22H2,以及Windows Server 2012至2022。
Comments (0)