
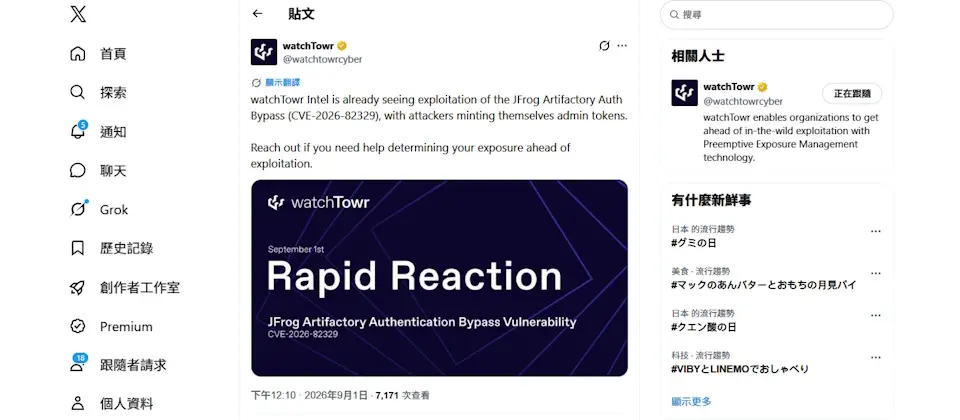
JFrog旗下的軟體供應鏈儲存庫Artifactory近日成為攻擊者鎖定的目標,9月初威脅情報公司watchTowr發現CVE-2026-82329的利用活動,一週後有資安公司警告,他們發現多個資安漏洞遭利用的攻擊活動。
資安公司Wiz指出,他們確認有3個高風險與重大等級的資安漏洞遭積極利用,攻擊者串連利用繞過身分驗證、提升權限,並取得Artifactory管理權限,然後建立管理員帳號、部署惡意Groovy外掛程式、執行惡意程式碼,以及安裝Rust打造的後門程式。這些弱點是:權杖驗證缺陷造成的弱點CVE-2026-42016、內部匿名使用者權杖暴露漏洞CVE-2026-42018,以及前述提及的未經授權的管理權限存取漏洞CVE-2026-82329。
其中,Wiz在8月15日至9月8日,看到多組駭客串連CVE-2026-42016與CVE-2026-42018,攻擊者發出HTTP請求,利用CVE-2026-42018取得內部匿名使用者權限,然後再以CVE-2026-42016將權限提升到管理員層級,藉此在Artifactory植入自製的Rust後門程式,並建立C2通訊。之後攻擊者會建立新的管理員帳號、部署惡意Groovy外掛、執行Ad-hoc命令、傳送第二階段酬載,或是上傳Webshell;而對於CVE-2026-82329,Wiz於9月1日至8日看到有多組駭客成功利用,藉此洩露Artifactory組態設定、建立管理員帳號與憑證、竊取整個叢取的憑證,以及進行偵察,在部分活動裡,攻擊者使用自行攜帶的SSH金鑰,藉此建立使用者,他們將此手法稱為自帶金鑰(Bring-your-own-Key)。
Comments (0)