
臺灣雲端部署平臺Zeabur於10月中旬再傳重大資安事件,影響範圍比8月底的事故更大。Zeabur於臺灣時間10月16日凌晨對外通報事故,創辦人林沅霖隔日說明事故始於14日(UTC),並宣布平臺將於年底停止營運。10月19日,該公司進一步公布初步調查結果,說明目前掌握的攻擊路徑、影響範圍、事件原因及已採取的補救措施,並揭露攻擊者透過兩條路徑入侵共享叢集及專用伺服器,進而讀取超過321萬筆環境變數及32萬筆帳號資料,也發現8月事件後仍有部分內部憑證未完成輪替。
Zeabur陸續揭露事故影響範圍,並宣布年底將停止營運
這起資安事件的影響範圍,隨著Zeabur陸續更新調查結果,才逐漸明朗。臺灣時間10月16日凌晨,Zeabur在官方服務狀態頁接連發布3次通報,最初僅確認舊共享叢集遭未經授權存取。然而,約4小時40分鐘後,調查有了新的發現,進一步確認部分GCP專用伺服器也遭未經授權存取,攻擊者還取得平臺資料庫的讀取權限。

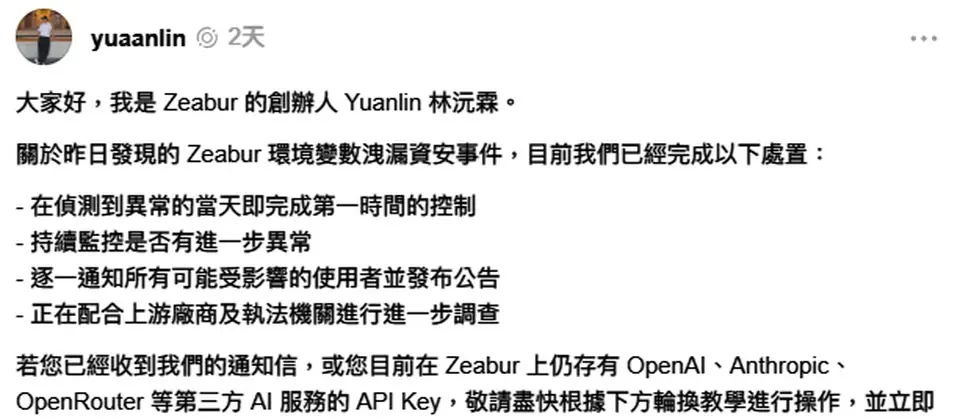
隔日(17日),該公司創辦人林沅霖發布停止營運公告,說明14日發生的資安事件,並表示已針對所有已知的攻擊路徑採取控制措施,但調查仍在進行。更引人關注的是,他同時宣布Zeabur平臺將逐步結束營運,部分服務將從12月1日起陸續停止,所有專用伺服器與共享叢集則將於12月31日前關閉,並提醒用戶儘早備份資料、安排服務遷移。
為何決定停止營運?林沅霖表示,Zeabur過去一年雖快速成長,但隨著AI逐漸降低部署門檻,成長也開始遇到瓶頸。另一方面,系統為因應市場需求持續調整架構,累積越來越高的複雜度與維護難度。團隊在8月資安事件後就已反覆討論是否繼續營運,10月再次遭駭後,重新評估繼續營運所需的投入及能夠承擔的責任,最終決定停止營運。
值得注意的是,Zeabur於2025年11月才宣布完成由500 Global領投的200萬美元種子輪融資,如今不到一年便宣布停止營運,外界也好奇投資方是否參與停業決策,但該公司並未在公告中進一步說明。
攻擊者透過兩條路徑入侵平臺資料庫,內部憑證管理缺失成破口
至於這次資安事件的詳細經過,Zeabur於19日公布初步調查報告,指出攻擊者循兩條路徑入侵,一條涉及共享叢集與AWS,另一條則涉及GCP專用伺服器,最終取得平臺資料庫的存取權限。
在涉及共享叢集與AWS的入侵路徑,攻擊者自10月14日1時36分(UTC)起,先使用Zeabur內部的AWS金鑰,隨後使用共享叢集管理權杖。由於共享叢集的管理介面當時對公網開放,且管理權杖沒有有效期限,因此得以從外部存取9個區域的共享叢集,讀取服務設定、環境變數及其他敏感資訊。攻擊者還在865個資料庫服務的容器內執行讀取指令,涉及n8n、PostgreSQL及new-api/one-api等服務,但並非所有指令都成功。Zeabur研判,攻擊者也利用另一把權限過大的金鑰讀取舊叢集備份,進一步取得存取機密管理服務的能力,最終讀取約53筆正式環境機密,包括內部網路管理憑證、平臺資料庫帳號及GitHub App私鑰。
在涉及GCP專用伺服器的入侵路徑,Zeabur確認,攻擊者自10月14日13時40分(UTC)起,以root權限登入101臺由Zeabur代管的GCP專用伺服器,涉及92名使用者。由於這些伺服器的初始化設定以明文保存root密碼,而攻擊者持有可讀取相關設定的舊GCP金鑰,Zeabur研判攻擊者藉此取得登入密碼。此外,攻擊者還在其中50臺伺服器加入自行控制的SSH金鑰,以維持存取能力,並建立5臺虛擬機器,掛載16份客戶伺服器的磁碟複本。

兩條入侵路徑最終相互串連。攻擊者利用第一條路徑取得的內網管理憑證,從遭入侵的GCP伺服器存取內部網路,再以唯讀帳號存取平臺資料庫,在短短37分鐘內讀取超過321萬筆環境變數及32萬筆帳號資料,此外,API金鑰及平臺存取權杖雜湊值也遭到讀取。
對於這次事件的根本原因,Zeabur指出,部分管理憑證長期有效且以明文保存,加上共享叢集管理介面對外開放,讓攻擊者取得憑證後,就能透過網際網路從外部存取系統。此外,存取權限過大、異常存取未能及時察覺等問題,也讓事件影響擴大。尤其值得外界注意的是,這次調查還揭露,8月資安事件後仍有部分憑證未完成輪替,而GCP專用伺服器初始化設定以明文保存root密碼的問題,早在9月3日就已發現,卻直到這次事件發生前都未完成修正。至於攻擊者最初如何取得相關憑證,目前仍未釐清。
此外,在安全監控方面,Zeabur的調查也發現,從攻擊者首次使用內部憑證到團隊啟動調查,已相隔約36小時,期間卻未觸發安全警示,直到接獲使用者回報才展開調查。
Comments (0)
Sign in to comment