
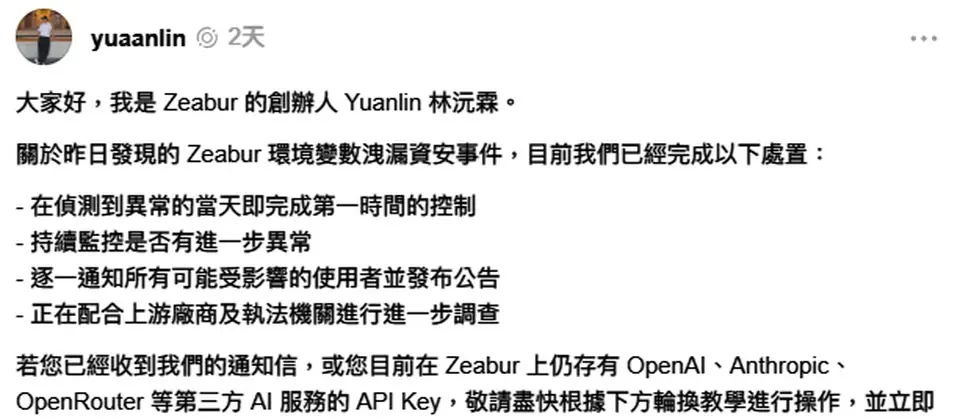
上週末臺灣雲端部署平臺Zeabur發生環境變數外洩,導致用戶串接的AI服務使用量爆增,有駭客聲稱從該公司竊得原始碼與超過600 GB的客戶資料,後續Zeabur更新公告內容揭露攻擊事故發生的過程,指出攻擊者是取得他們的AWS管理憑證而得逞。
8月30日Zeabur表示,根據調查的結果,攻擊者在得到該公司的內部AWS管理憑證後,用於存取位於東京的共享AWS叢集,得逞後再透過VPN存取該公司的控制臺網路環境,並與主要資料庫連線。31日Zeabur補充說明,攻擊者使用了先前外流的高權限憑證,而遭入侵的AWS叢集,是該公司正在逐步淘汰的邊緣服務。Zeabur強調,他們的核心後端服務因建置於另一家雲端平臺,並受裝置層級的VPN存取限制保護,並未直接受到波及。
根據系統事件記錄、稽核記錄,以及相關證據,攻擊者並未竊得該公司核心系統與其他服務的憑證,攻擊者沒有存取、控制、嘗試入侵這些系統的跡象。
值得留意的是,Zeabur警告已出現疑似針對用戶的社交工程活動。該公司發現在網路論壇與聊天群組裡,出現一些與他們掌握情況矛盾的洩漏情況,部分疑似利用本次資安蜨故進行詐騙或誘導付款,呼籲用戶要提高警覺。
Comments (0)