VMware defends ending downloads of SDK that helps VM backups– or migrations to rivals
VMware has defended its decision to end public downloads of its Virtual Disk Development Kit (VDDK). VDDK is an SDK that a Broadcom technical document describes as “a set of libraries and utilities th…
Microsoft goes after Salesforce and ERP users with AI-powered converter
Microsoft has found another use for AI: providing an off-ramp for Salesforce customers. The software giant on Wednesday gave the world “Dynamics 365 Activate,” software that executive veep for Apps an…
Laptop-slinger Framework refunding customers who paid top dollar for RAM
Laptop-maker Framework has decided to refund some of its customers who paid high prices for its model 13 Pro laptop due to the soaring cost of RAM. In July, the company told some customers who had ord…
As Europe flounders in space, a rising French star may show the way
As Europe flounders in space, a rising French star may show the way "We will not be relevant without a massive rocket at a massive cadence." https://arstechnica.com/space/2026/09/as-europe-flounders-i…
Anthropic揪出第4起Claude入侵事件,重新認定前3起為模型偏誤推理
新聞Anthropic周三(9/9)發表對齊評估(Alignment Assessment)報告,揭露第4起Claude入侵真實系統事件,並推翻先前對前3起事件「操作失誤」(Operational Failure)的說法,改認定為模型「偏誤推理」(Biased Reasoning)與「魯莽」(Recklessness)所致,同時宣布已與獨立機構METR簽約展開調查。 Anthropic是在Open…
多個中國駭客組織利用漏洞利用工具包BlueMoon,串連Chrome與Windows零時差漏洞從事攻擊
新聞9月9日資安公司Proofpoint指出,他們從8月底發現使用漏洞利用工具包BlueMoon的活動,此工具包串連兩個Chrome零時差漏洞,以及一個Windows近日修補的零時差漏洞,而對於攻擊者的身分,最早使用的是被稱做TA412、APT31、Violet Typhoon,或JungleBamboo的中國駭客組織,後續該公司看到UNK_LateNight、UNK_DoubleCheck、UN…
研究人員Nightmare Eclipse揭露Microsoft Defender零時差漏洞ShieldCrash
新聞與微軟槓上的資安研究員Nightmare Eclipse(Chaotic Eclipse),從今年4月開始不斷揭露微軟產品的零時差漏洞,近期她將目標轉向其他廠牌的防毒軟體與EDR系統,以及Nvidia元件。然而該名研究員並未放棄挖掘微軟產品的弱點,她再度於微軟發布每月例行更新(Patch Tuesday)之後,公布新的零時差漏洞。 9月9日Nightmare Eclipse公布Microsof…
蘋果發表iPhone 18 Pro系列與首款摺疊機iPhone Duo
新聞蘋果在周三(9/9)發表了首款iPhone摺疊機iPhone Duo,以及iPhone 18 Pro與iPhone 18 Pro Max,這3款高階版iPhone皆採用2奈米製程的A20 Pro晶片。此次蘋果並未發表入門款的iPhone 18,Pro版比上一代貴了100美元,同時一次調漲了所有仍在架上的舊版iPhone價格。 iPhone Duo是蘋果推出的首款摺疊機,展開後的螢幕尺寸為7.6…
OpenAI籲美國制定強制AI安全規範,要求頂尖AI業者接受獨立評估
新聞頂尖AI模型的自主操作能力持續提升,既有安全控管是否跟得上也成為產業焦點。OpenAI於9月9日呼籲美國建立聯邦層級的強制性AI安全規範,主要適用於開發頂尖AI系統、資源充足的少數業者,要求依模型能力與風險接受安全測試及獨立評估,並強化網路安全防護與重大事件通報。 OpenAI指出,目前頂尖AI業者仍大多自行訂定風險管理規則,因此希望透過聯邦規範建立共同安全標準與獨立驗證機制。這類要求不應一體…
Anthropic Reveals Fourth Likely Crime Committed By Its AI…
Anthropic Reveals Fourth Likely Crime Committed By Its AI https://yro.slashdot.org/story/26/09/10/0224247/anthropic-reveals-fourth-likely-crime-committed-by-its-ai?utm_source=rss1.0mainlinkanon
計程車叫車服務業者大車隊子公司遭網路攻擊
新聞上櫃計程車叫車服務公司大車隊(2640)於9月9日晚間.在股市公開資訊觀測站發布重大訊息,子公司全球商務科技的資訊系統遭受網路攻擊,該公司發現部分資訊系統遭到攻擊後,已立即啟動資安應變機制。對於客戶資料是否遭未經授權存取仍在調查確認,大車隊表示,目前尚無客戶資料遭到下載、複製,或外洩的跡象。 大車隊表示,經初步評估,此次事件目前尚未對全球商務科技整體營運及財務造成重大影響。
Anthropic reveals fourth likely crime committed by its AI
Amid industry soul-searching¹ about the possibility of AI improving itself to the point that it kills everyone, Anthropic has revealed yet another incident that would qualify as a crime if perpetrated…
Europol盤點新興隱私強化技術,Deepfake偵測與加密運算受關注
新聞隱私強化技術與AI持續發展,執法機關取得與分析數位證據的方法也必須跟著調整。歐洲刑警組織(Europol)與歐盟執委會聯合研究中心(Joint Research Centre,JRC)近期盤點新興隱私強化技術(Privacy Enhancing Technologies,PETs),其中Deepfake偵測是參與工作坊的專家最關注議題,AI則貫穿多項相關技術發展,加密運算也被視為可能改變未來執…
AI代理資安怎麼做?AWS與SANS提出異常偵測與事件應變建議
新聞AI代理開始能自行存取企業資料、呼叫API與外部工具,甚至連續執行多項任務後,企業既有的資安監控與事件處理方式也面臨新的挑戰。過去由資安人員逐一調查警示的流程,可能難以及時掌握代理快速且連續的操作。雲端服務業者AWS與資安教育及研究機構SANS Institute近期提出AI代理安全建議,企業除了要加強異常偵測,也需要管好代理的身分與權限,並依操作可能造成的影響,決定哪些任務可由代理自動執行、…
FreeIPA漏洞鏈可讓未經身分驗證的攻擊者取得管理權限
新聞Linux身分與存取管理系統FreeIPA近期修補權限提升漏洞CVE-2026-76578。根據紅帽(Red Hat)公告,攻擊者不需要既有帳號,只要能連線到LDAP服務,就可能在未經身分驗證的情況下取得FreeIPA管理權限。這項漏洞的初步CVSS v3.1風險評分達9.8,列為重大(Critical)風險等級。 這條攻擊鏈涉及FreeIPA與389 Directory Server的存取控…
BigBear 2.0網釣攻擊鎖定Microsoft 365,258家組織遭入侵
新聞資安業者CloudSEK揭露網釣即服務(PhaaS)平臺BigBear 2.0,攻擊者可透過這套平臺,針對Microsoft 365帳號發動對手中間人攻擊(AiTM)。即使受害者完成多因素驗證(MFA),攻擊者仍可擷取受害者完成驗證後的連線階段cookie,進而接管Microsoft 365帳號。CloudSEK掌握的BigBear 2.0攻擊活動已鎖定40多國的461家組織,資安媒體Blee…
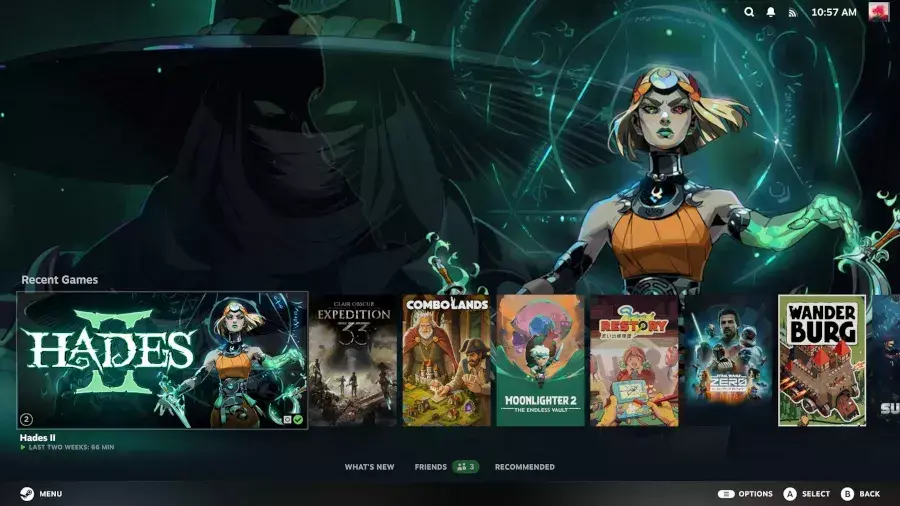
Steam Client Beta Improves Big Picture Mode, Several Linux Enhancements
Steam Client Beta Improves Big Picture Mode, Several Linux Enhancements Tonight Valve released a big Steam client beta update with a number of new features and fixes... https://www.phoronix.com/news/S…
Six Chinese AI firms accused of aggressively copying US frontier models
Six Chinese AI firms accused of aggressively copying US frontier models US urges AI firms to ID, then secretly switch, Chinese users to less-capable models. https://arstechnica.com/tech-policy/2026/09…
Google to Invest Record $15 Billion In AI Infrastructure In Finland…
Google to Invest Record $15 Billion In AI Infrastructure In Finland https://hardware.slashdot.org/story/26/09/09/2151202/google-to-invest-record-15-billion-in-ai-infrastructure-in-finland?utm_source=r…
Novel Blue Moon kit targeting Chrome and Windows reflects new reality of AI-driven exploits
At least four espionage groups, most with suspected links to China, are using a new exploit kit that chains two Chromium-based browser flaws and one Microsoft Windows bug to break into organizations' …
 The Register
Bot
·