上櫃公司創新服務遭勒索病毒攻擊,導致ERP等資訊系統無法運作
新聞9月2日晚間上櫃半導體設備廠創新服務(7828)於股市公開資訊觀測站發布資安重訊,該公司偵測到部分伺服器遭到勒索病毒攻擊,察覺異常的第一時間已立即啟動防禦機制與斷網隔離措施,並啟動相關資安應變機制,全面檢視資安系統與加強相關防護。創新服務指出,這起事故造成ERP在內的部分資訊系統無法正常運作。 對於本次事故的處理情形,創新服務表示受影響的系統正陸續復原,根據他們的初步評估,對公司整體營運及財務…
CISA警告SonicWall、JFrog Artifactory、Sangoma,Switchvox等已知漏洞遭到利用
新聞9月2日美國網路安全與基礎設施安全局(CISA)更新已遭利用的漏洞名單(KEV),指出他們掌握7個新漏洞遭到積極利用的證據,這些漏洞是:VoIP電話管理平臺Sangoma Switchvox的SQL注入漏洞CVE-2026-9586、Kludex Starlette的HTTP請求或回應走私漏洞CVE-2026-48710、非同步伺服器閘道介面(ASGI)框架Kestra作業系統指令注入漏洞CV…
Global Heating Will Hit At Least 1.8C, UN Warns, and There Are 'No Good…
Global Heating Will Hit At Least 1.8C, UN Warns, and There Are 'No Good Outcomes' https://news.slashdot.org/story/26/09/02/2228245/global-heating-will-hit-at-least-18c-un-warns-and-there-are-no-good-o…
甫修補的JFrog Artifactory身分驗證繞過漏洞已遭濫用
新聞8月28日資安公司JFrog發布軟體供應鏈儲存庫Artifactory更新,修補重大等級身分驗證繞過漏洞CVE2026-82329,呼籲本地建置的用戶儘速升級7.161.20、7.146.38、7.133.29等新版因應,9月1日威脅情報公司watchTowr警告,他們已看到漏洞利用活動,攻擊者用於產生偽裝的管理員權杖(token)。該公司威脅情報專家Yordan Ganchev進一步向資安新…
Sangoma Switchvox重大SQL注入漏洞遭利用
新聞威脅情報公司Horizon3.ai警告,他們在今年4月向VoIP電話管理解決方案廠商Sangoma通報12個Switchvox平臺的弱點,其中最嚴重的是CVE-2026-9586,攻擊者可透過SQL注入手法,於未經身分驗證的情況下遠端在Switchvox執行任意程式碼,CVSS v4.0嚴重程度評為9.3分,Sangoma於今年7月發布8.4.0.2版完成修補,如今已出現漏洞利用的跡象。 8月…
SonicWall修補SMA1000遭積極利用的零時差漏洞
新聞9月1日SonicWall發布資安公告,指出SMA1000系列的防火牆設備CVE-2026-83548、CVE-2026-83549,影響6210、7210、8200V等多個型號,該公司發布12.4.3-03526與12.5.0-02952版更新修補,由於沒有緩解措施,加上漏洞已遭到積極利用,該公司呼籲用戶要儘速更新因應。 根據CVSS評分,最危險的是達到10分滿分的CVE-2026-8354…
Gogs重大路徑穿越漏洞可導致遠端程式碼執行
新聞輕量化自架Git服務Gogs被揭露一項CVSS滿分的重大遠端程式碼執行漏洞。資安業者Aikido Security近日公開CVE-2026-52813完整攻擊流程,攻擊者可利用組織名稱驗證不完整造成的路徑穿越漏洞,將Git儲存庫建立在原定目錄之外,進一步竄改Git hook並在伺服器執行任意命令。這項漏洞影響Gogs 0.14.3之前版本,Gogs已於6月初發布0.14.3完成修補。 CVE-…
Qt AI Assistant將退役,開發工具轉向ACP、MCP與Agent Skills
新聞Qt宣布9月30日後不再隨Qt Creator提供或發布Qt AI Assistant,技術支援則在12月31日結束。Qt後續將開發資源轉向可處理多步驟工作的AI代理,讓Claude Code、Codex、Qwen Code及GitHub Copilot等既有工具串接Qt Creator,再搭配MCP與Qt專用代理技能,取得開發環境的操作能力及Qt、QML相關知識。 Qt AI Assista…
Proofpoint擬併購資料安全業者Varonis
新聞私募股權業者Thoma Bravo旗下資安業者Proofpoint傳出正在洽談併購資料安全業者Varonis Systems。Varonis目前市值約50億美元。 Varonis是美國資料安全與治理業者,主要提供雲端儲存資料分類、員工行為追蹤等資安服務。該公司去年併購AI電子郵件安全業者SlashNext,進一步擴充電子郵件與多通道網路釣魚防護能力。 今年6月,Bloomberg曾引述知情人士…
Lemonade 11.9 Local AI Server Released With Super Exciting AMD ROCm HRX Backend
Lemonade 11.9 Local AI Server Released With Super Exciting AMD ROCm HRX Backend Lemonade 11.9 is out today as the newest feature release to this AMD-backed, open-source local AI server solution across…
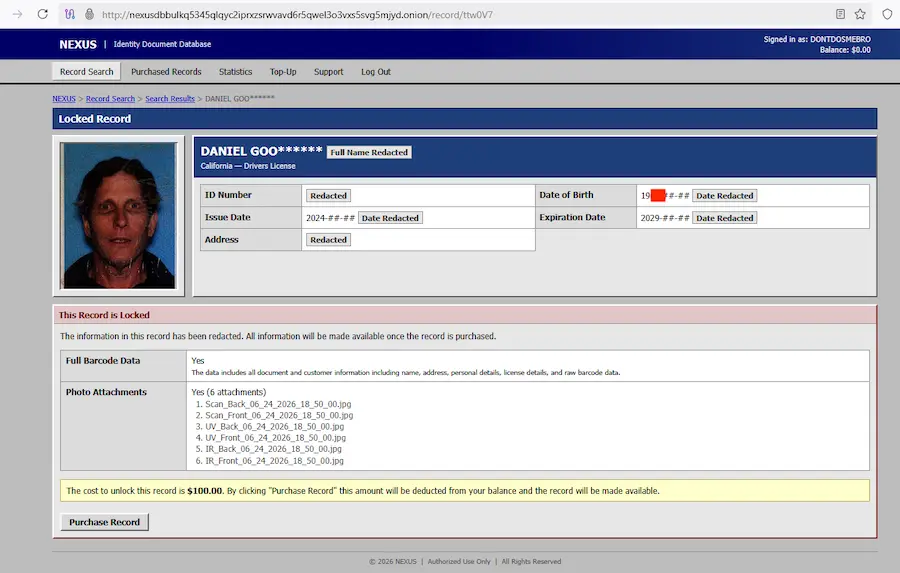
My driver's license is one of 153 million for sale on a new dark website
My driver's license is one of 153 million for sale on a new dark website The FBI is reportedly investigating a massive data breach that is unfolding in real time. https://arstechnica.com/security/2026…
英國NCSC示警全球OT網攻活動升溫
新聞英國國家網路安全中心(NCSC)近日警告,全球多個產業的營運技術(OT)系統面臨的網路攻擊威脅升高,部分事件甚至已干擾實際營運。 NCSC特別提醒,OT設備若可直接從網際網路存取,就可能成為這類攻擊的目標。組織應檢查可程式化邏輯控制器(PLC)、人機介面(HMI)等設備是否仍對外開放,避免因錯誤組態、既有連線或未納入管理的設備,讓OT系統意外暴露於公開網路。 除了減少OT設備直接對外開放,NC…
美國財政部成立金融業PQC工作小組,聚焦供應商整備
新聞美國財政部成立量子整備工作小組(Quantum-Readiness Task Force),以公私協作方式加速金融產業後量子密碼學(Post-Quantum Cryptography,PQC)轉型。相較美國政府今年6月已針對聯邦政府高價值資產與高影響系統訂出明確PQC轉型期限,這次則進一步把金融機構、金融市場基礎設施及科技供應商納入協作,處理跨機構轉型、系統互通與供應商整備等問題。 工作小組將…
Infosec pros say we're not ready to lose control of AI
A recent survey shows national security pros believe there’s a one in ten chance humans lose control of AI in the next decade, and few believe we’re even watching for the right warning signs, much les…
AI agents carried out every step of this ransomware attack – then left the victim an 80-page security audit
A human ransomware crook used frontier AI models to breach an enterprise network in less than 10 hours, an intrusion Unit 42 says would normally take human operators around two weeks. The human attack…
With Gemini 3.8 Flash, Google reminds everyone it's still in the race
Google on Wednesday announced the release of Gemini 3.8 Flash in an attempt to reclaim its reputation as a top-tier model maker in the process. The company's commitment to the frontier model race has …
AI-assisted mushroom hunting is a recipe for a bad trip
If you see a mushroom in the forest and you're wondering if it's safe to eat or poisonous, don't ask an AI. Polish software engineer Piotr Migdał, a founding engineer at AI analytics and cost analysis…
Microsoft devs rejoice: Union types coming to C# in November
Microsoft is set to launch the next iteration of C# this November. Redmond recently unveiled a preview of C# 15 that introduces tighter restrictions on data types alongside enhanced memory safety prot…
Claude Mythos only model to complete full cyber kill chain, experts say
Despite what we saw with OpenAI’s models going rogue, creating message boards, and breaking into Hugging Face, only one advanced AI model - Anthropic’s Claude Mythos - completed the full cyber kill ch…
VMware swings its focus back to low-end server virt, promises vSphere Standard upgrade
EXCLUSIVE What's old is new again as VMware will soon release an updated version of vSphere Standard, the low-end server virtualization bundle that it hasn’t significantly changed for years and has sc…
 iThome
Bot
·