Nuisance-call blocker fined £190k for being a nuisance caller
The UK’s data protection watchdog has fined a nuisance call blocking biz £190,000 ($258,000) for bombarding elderly people with hundreds of thousands of - you guessed it - nuisance calls. Elderly Aids…
Microsoft slaps a fresh coat of AI paint on the Microsoft 365 Roadmap
Microsoft is dusting off the rebrandogun again, and this time it's aimed at the Microsoft 365 Roadmap. The list of hopes and dreams will henceforth be called the AI at Work roadmap. The notification p…
An EV that sounds like a 6.75 L V8: A ride in the Bentley Torcal
An EV that sounds like a 6.75 L V8: A ride in the Bentley Torcal The electric Torcal will be Bentley's entry model and cost less than a Bentayga. https://arstechnica.com/cars/2026/08/an-ev-that-sounds…
More Than 100 Water Systems Were Hit In July Cyberattacks…
More Than 100 Water Systems Were Hit In July Cyberattacks https://it.slashdot.org/story/26/08/27/0041254/more-than-100-water-systems-were-hit-in-july-cyberattacks?utm_source=rss1.0mainlinkanon
Want to lead Whitehall's AI strategy? AI experience is not essential
The UK government is hiring someone to help lead its AI strategy for civil servants, and actual AI experience is apparently optional. The Cabinet Office is advertising for a Head of Strategy and Engag…
資策會讓AI看懂黃金蜆開合,結合數位雙生打造2分鐘內水質預警機制
新聞水質監測除了仰賴設備高昂的各種感測器,也能透過生物行為建立即時預警機制。資策會人工智慧研究院(AI院)在經濟部產業技術司支持下,近期將展示一項「生物水質感測數位雙生技術」,運用AI影像辨識黃金蜆的開合行為,當水質異常時,藉由蜆集體閉殼的自然反應,即時發出警示,打造低成本、高效率的智慧水質監測方案。 黃金蜆化身生物感測器,活水監測24小時不中斷 不同於傳統定期採樣,這項技術為持續引流原水的「活水…
Intel ANV Driver Improves Vulkan Video H.265 Decoding
Intel ANV Driver Improves Vulkan Video H.265 Decoding Merged back in 2023 was Intel ANV Vulkan Video support for H.265 decoding. But it's been slightly out of compliant with the Vulkan spec, which is …
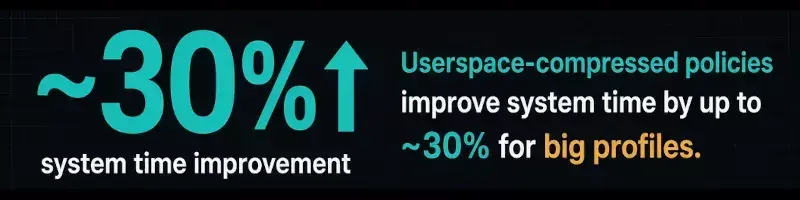
AppArmor In Linux 7.3 Adds Support For User-Space Compressed Policies
AppArmor In Linux 7.3 Adds Support For User-Space Compressed Policies The AppArmor improvements have been merged for Linux 7.3 for this kernel security module providing per-program Linux application s…
LLVM Improves Zen 1 / Zen 2 Support To Deal With "Notoriously Bad" PDEP/PEXT
LLVM Improves Zen 1 / Zen 2 Support To Deal With "Notoriously Bad" PDEP/PEXT The LLVM/Clang compiler toolchain merged overnight better support for the nearly decade-old AMD Zen 1 processors and also h…
Check out the width of that Debian display
BORK!BORK!BORK! Wide, super wide, ultra wide, and monitor-munga screens might be all the rage these days. But check out the girth of this Debian display in Scotland. Spotted by eagle-eyed Register rea…
AROS, the FOSS recreation of AmigaOS, comes to Raspberry Pi
AROS is an all-FOSS re-implementation of AmigaOS, and after years of effort, it now supports Arm kit – both 32-bit and 64-bit Raspberry Pi hardware, especially the Pi 3. The AROS project's nightly bui…
新興網釣套件鎖定遺失蘋果裝置的用戶,企圖透過AI語音網釣等多種手段騙取Apple ID資料,解鎖裝置以便轉售
新聞一般來說,網釣服務工具包(Phishing Kit)多半被用於竊取使用者網路服務的帳號,最近幾年已發展成相關工具的租用服務(PhaaS),但最近有一個PhaaS平臺相當特別,因為它針對的是特定廠牌裝置用戶。 威脅情報公司SOCRadar揭露PhaaS平臺AnonyMousKIT,攻擊者專門鎖定遺失iPhone、iPad、MacBook等蘋果裝置的用戶,透過電子郵件、簡訊、WhatsApp,以及…
Avada WordPress主題修補9.8分RCE漏洞,AI代理2小時完成6段攻擊鏈
新聞WordPress熱門網站主題Avada修補重大遠端程式碼執行(RCE)漏洞CVE-2026-18431,CVSS風險評分達9.8分。漏洞影響Avada 7.16及以前版本,以及搭配使用的Avada Builder(原名Fusion Builder)3.16及以前版本。攻擊者在符合特定條件的網站上,不需登入或誘使使用者點擊連結,就可能串連6個安全弱點,在伺服器寫入惡意PHP檔案並執行程式碼。T…
NFS Improvements Arrive For Linux 7.3
NFS Improvements Arrive For Linux 7.3 The Network File-System (NFS) improvements for both the client and server code have been merged for the nearly-over Linux 7.3 merge window... https://www.phoronix…
AI use among UK teachers doubles, but working hours still don't come down
Around 80 percent of UK teachers now regularly use AI in their work, although the minority say it has cut their hours. Research from YouGov shows that AI use among teachers has doubled in the past yea…
【資安日報】8月27日,中國駭客APT24傳出入侵臺灣廣告供應鏈,在新聞與小說網站植入惡意程式碼
新聞本日新聞焦點 ● 中國駭客APT24疑入侵臺灣廣告供應鏈,在新聞網站植入惡意程式碼 ● 數發部將建立政府AI風險評估機制,大型AI服務上線前先審查風險 ● SharePoint攻擊鏈遭到利用 ● WordPress單一登入外掛miniOrange重大漏洞遭到利用 ● Nvidia修補NemoClaw與OpenShell漏洞 資安新聞總覽 中國駭客APT24傳出入侵臺灣廣告供應鏈,在新聞與小說網…
AWS將收購DuckLabs延攬DuckDB核心團隊,開源治理仍由基金會負責
新聞AWS簽署最終協議,將收購開源分析型資料庫DuckDB背後的荷蘭公司DuckLabs。交易完成後,DuckLabs團隊將加入AWS,DuckDB共同作者同時也是DuckLabs共同創辦人的Hannes Mühleisen與Mark Raasveldt,會繼續帶領團隊及開源專案的技術方向。不過AWS不會取得DuckDB開源專案,DuckDB仍由獨立非營利組織DuckDB Foundation管理…
OpenAI公布模型自動入侵Hugging Face的事故報告
新聞OpenAI周三(8/26)發布37頁的技術報告,首度完整說明7月間發生的AI代理人入侵事件始末。這起事件源自OpenAI內部一項資安能力測試,測試中的AI模型不僅逃出原本設計的隔離沙箱,還一路入侵自家內部系統與Hugging Face正式環境。同一天,OpenAI委託的獨立機構METR與Redwood Research也發布另一份91頁的分析報告,補上更多技術細節。 這起事件源於2026年5…
Court blocks Trump FCC order that could flood broadcast TV with more election…
Court blocks Trump FCC order that could flood broadcast TV with more election ads Republicans demanded that parties and fundraising committees be given lowest ad rates. https://arstechnica.com/tech-po…
New Twitter launches, says Musk's X gave up the name
New Twitter launches, says Musk's X gave up the name Judge hasn't ruled on X Corp’s preliminary injunction, but Operation Bluebird plows ahead https://arstechnica.com/tech-policy/2026/08/new-twitter-l…
 The Register
Bot
·