Google合併AI工作流自動化新創公司Relay核心團隊
新聞AI工作流(workflow)自動化平臺新創業者Relay隨著核心團隊加入Google,於本周宣布關閉公司、終止產品服務。 Relay創辦人暨執行長Jacob Bank昨日透過個人LinkedIn公告已以產品部門副總裁身分加入Google Chrome部門,而Relay部分成員也將隨同加入團隊。 Bank於2021年創立Relay。Relay類似Zapier為線上自動化工具平臺,讓使用者不用寫…
Xen Project gets serious about safety in push to possibly partition robot brains
The Xen Project, home of the open-source hypervisor, has decided it’s time to get serious about formal safety. That’s not an admission of security woes, but a push to ensure the hypervisor complies wi…
Microsoft MVP creates site to remind you of all the brands Redmond replaced
If you’re struggling to stay up to date with Redmond’s regular product re-branding exercises, here’s the site for you: The Microsoft Rebrand Registry. Microsoft Most Valuable Professional (MVP) Loryan…
As Wisconsin cities flee Flock, its shared camera network loses value
As Wisconsin cities flee Flock, its shared camera network loses value "Network effect" can run in reverse. https://arstechnica.com/tech-policy/2026/08/as-wisconsin-cities-flee-flock-its-shared-camera-…
US vaccination rates fall again as exemptions continue to rise, CDC data shows
US vaccination rates fall again as exemptions continue to rise, CDC data shows Again, the CDC did not publish a full report and instead simply put the data online. https://arstechnica.com/health/2026/…
Mirai變種殭屍網路Evooo1Bot綁架路由器與工控設備,將其充當代理伺服器
新聞8月13日資安公司Fortinet提出警告,他們在追蹤名為Evooo1Bot的殭屍網路,攻擊者以Mirai原始碼為基礎,在DDoS攻擊能力之外整合多種功能,包含加密C2通訊、SSH暴力破解與掃描工具、SOCKS中繼模組,以及憑證嗅探工具等。再者,Evooo1Bot將近20個已知漏洞列入武器庫,鎖定Alcatel、Netgear、三菱電機、D-Link等多個廠牌的網路及工控設備,Fortinet…
硬體加密貨幣錢包製造商Trezor資料外洩,起因是物流供應商ShipMonk遭駭
新聞8月13日硬體錢包廠商Trezor發布公告,其第三方物流合作夥伴ShipMonk發生資料外洩事件。ShipMonk於8月10日通知其系統遭未授權存取,初步確認遭存取的資料涉及客戶訂單資訊,包括姓名、電子郵件、電話號碼,以及收貨地址。 本起事件影響約1萬3,689名Trezor客戶,其中11,742人洩露的資料較多,包括姓名、電子郵件、電話號碼及收貨地址;另有1,947人的資料屬部分外洩,包含姓…
GitHub大規模故障,多項核心服務中斷逾7小時
新聞GitHub周一(8/17)發生大規模服務故障,包括API、Git Operations、Actions、Issues、Pages、Pull Requests及Webhooks等多項核心服務皆受影響,網站服務與API流量錯誤率一度達20%,儲存庫封存檔及原始內容下載錯誤率更一度達50%。事故自世界協調時間(UTC)8月17日13時40分(臺北時間8月17日21時40分)開始,至21時15分UT…
Google用HEIR推進同態加密AI推論,擴展私密推論應用
新聞Google展示同態加密編譯器HEIR最新進展,可將原本處理未加密資料的預先訓練AI模型,轉換成能直接處理加密輸入的版本。Google同步公布內容推薦、信用卡詐欺偵測、網路異常偵測與語音觸發詞偵測4種應用,讓雲端服務在不必解密或看到使用者原始資料的情況下執行AI推論。 同態加密的特點,是資料經過加密後仍可直接進行計算。伺服器收到加密資料後,可以完成運算並回傳同樣經過加密的結果,再由使用者解密。…
SpaceX正式完成AI新創Cursor收購
新聞馬斯克持有的SpaceX已在上周完成AI程式碼編輯工具新創公司Cursor的收購。 Cursor上周透過官網公告,收購流程已經完成,Cursor已成為SpaceX的一員。4月雙方宣布合作,將共同開發鎖定程式開發與知識工作的AI模型,也啟動600億美元收購流程。6月SpaceX公告,SpaceX透過全資子公司X67 Inc.合併Cursor母公司Anysphere。交易完成後,Cursor將成為…
勒索軟體Akira以安全模式癱瘓EDR運作,竊取憑證與檔案進行勒索
新聞最近兩到三年引起資安界關注的勒索軟體Akira,去年底將加密資料的範圍延伸到Nutanix虛擬機器,如今傳出這些駭客又採用新的攻擊手法,再度引起資安公司的注意。 威脅情報公司Huntress揭露最新一起發生在8月初Akira攻擊活動,與過往該組織的攻擊手法最大的不同,就是將Windows電腦重開機,並執行含有網路功能的安全模式(Safe Mode with Networking),藉此停用ED…
Fortinet併購Virtue AI,補強AI代理安全與紅隊演練能力
新聞資安業者Fortinet宣布完成併購AI資安新創Virtue AI,藉此補強AI代理安全、紅隊演練及持續AI安全驗證等能力,讓既有AI安全布局進一步涵蓋AI代理與相關工具。 根據Virtue AI官網,該公司主要提供AI代理、AI模型及AI應用程式安全防護,包括自動化紅隊演練、檢查AI模型輸入與輸出的即時安全防護,以及AI代理執行階段防護。 Fortinet表示,Virtue AI可補強今年稍…
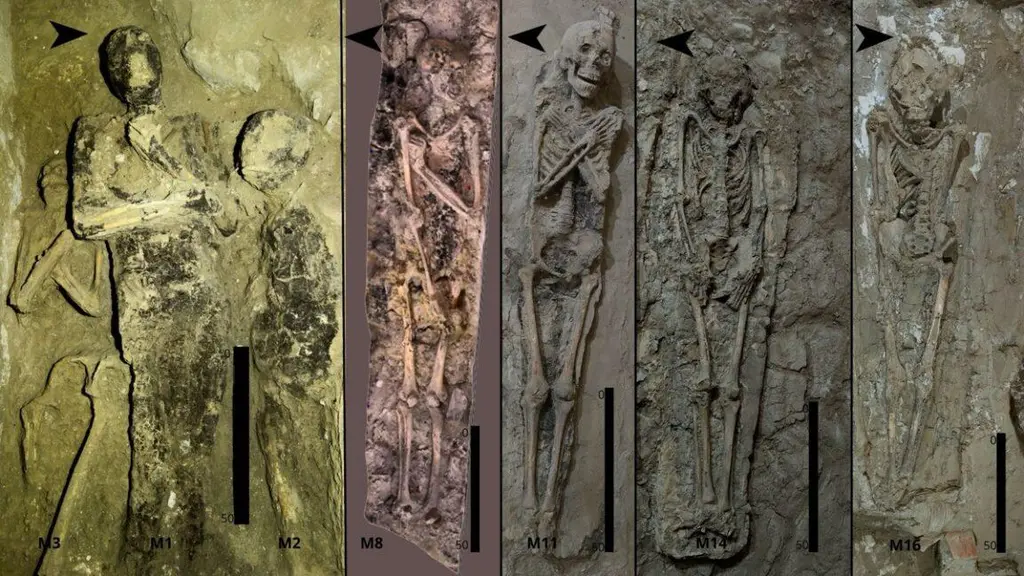
Theban tomb reveals how Egyptian burial trends evolved in time
Theban tomb reveals how Egyptian burial trends evolved in time Practices shifted from individuals buried in coffins to reusing sites for later mummy interments. https://arstechnica.com/science/2026/08…
'Buy Now, Pay Later' Lenders Pitch Loans For Needs Like Electricity and Rent…
'Buy Now, Pay Later' Lenders Pitch Loans For Needs Like Electricity and Rent https://news.slashdot.org/story/26/08/17/2254201/buy-now-pay-later-lenders-pitch-loans-for-needs-like-electricity-and-rent?…
微軟著手修補防毒軟體零時差漏洞ShieldBreak
新聞上週資安研究員Nightmare Eclipse於微軟發布8月例行更新(Patch Tuesday)之後,公布防毒軟體Microsoft Defender零時差漏洞ShieldBreak,聲稱是微軟修補RoguePlanet(CVE-2026-50656)不完整造成, 微軟後續承認該漏洞的存在,並著手處理。 8月14日,微軟公告本機權限提升漏洞CVE-2026-69414,指出問題存在於Mic…
紅帽Kubernetes叢集管理產品ACM爆漏洞,受限使用者恐取得整個叢集管理權限
新聞企業級開源軟體業者紅帽(Red Hat)揭露旗下Kubernetes多叢集管理產品Red Hat Advanced Cluster Management for Kubernetes(ACM)存在權限提升漏洞CVE-2026-10090。紅帽將這項漏洞列為重要(Important)風險等級,初步CVSS v3.1風險評分達9.0。攻擊者若已取得ACM中樞叢集特定命名空間的edit權限,可能進一…
2026年Q2逾1 Tbps DDoS攻擊季增519%,政府部門遭HTTP DDoS攻擊排名升至第9
新聞2026年第2季流量超過1 Tbps的網路層DDoS攻擊大幅增加。根據網路資安暨內容遞送服務業者Cloudflare統計,2026年上半年共攔下935起這類攻擊,其中第2季達805起,較第1季130起增加519%。 Cloudflare在2026年上半年觀測到的主要網路層DDoS攻擊類型,包括DNS洪水攻擊(DNS Flood)與DNS放大攻擊(DNS Amplification)。DNS洪水…
紐西蘭指中國紫金山天文臺藉企業合作部署太空設施,可蒐集具軍事價值情報
新聞紐西蘭安全情報局(New Zealand Security Intelligence Service,NZSIS)今年將外國政府利用紐西蘭太空產業列為新興國安風險。地面太空基礎設施(Ground Based Space Infrastructure,GBSI)除了可用於追蹤衛星及蒐集科學資料,也可能被用於提升軍事能力及從事情報活動。NZSIS並揭露,中國科學院紫金山天文臺(Purple Mou…
麥當勞、Vodafone等9家大型企業逾360萬筆Azure目錄資料遭兜售,疑與遭竊憑證有關
新聞包括麥當勞(McDonald's)、Vodafone、Tata Consultancy Services(TCS)及Kyndryl等9家大型企業,傳出其Microsoft Azure環境中的員工目錄資料疑似遭竊。 資安業者Hudson Rock發現,威脅行動者TheHatman近期正在兜售相關資料。研究人員檢視部分資料樣本後認為,這批資料具有相當高的可信度,其中部分紀錄還列出具有全域管理員(G…
AI運算框架Ray重大漏洞遭利用
新聞8月17日美國網路安全與基礎設施安全局(CISA)發布公告,指出用於分散式運算與機器學習工作負載的開源AI運算框架Ray,去年修補的已知漏洞CVE-2025-62593已出現遭到積極利用的證據,CISA將其列入已遭利用的漏洞名單(KEV),要求聯邦機構必須在8月20日前採取行動。 CVE-2025-62593是Ray的程式碼注入漏洞,可導致遠端程式碼執行。根據Ray開發團隊發布的安全公告,漏洞…
 iThome
Bot
·