How Voyager engineers found two more years in a 50-year-old power budget
SPACE EXTENDERS Adding a few extra years to Voyager 2's prodigiously long life was the result of an effort that began more than a year ago, as engineers and managers pondered how to eke out a few more…
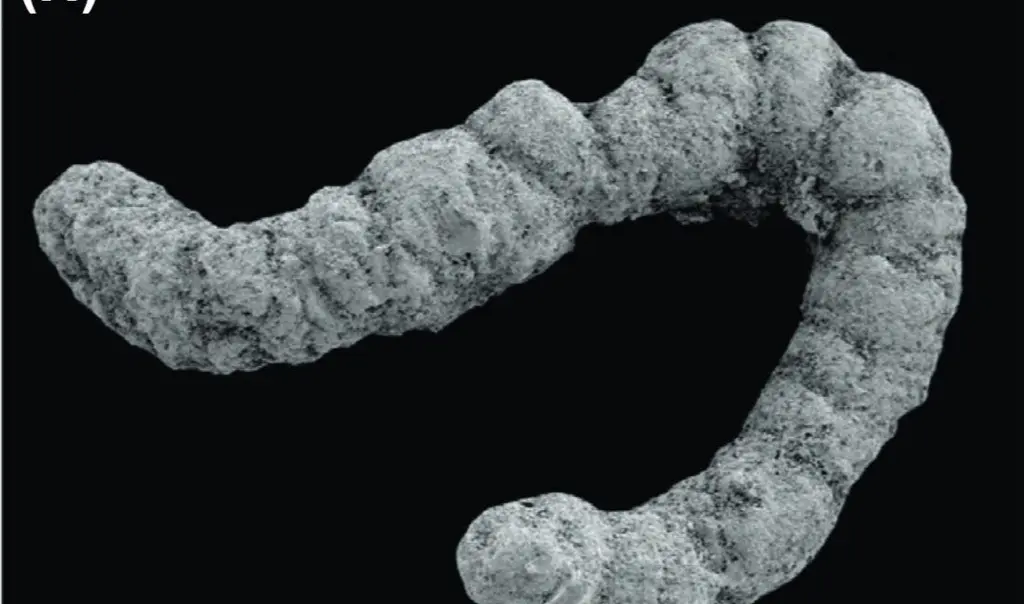
Feces fueled a flurry of evolution during the Cambrian, study suggests
Feces fueled a flurry of evolution during the Cambrian, study suggests In a recent study, evolution gets even messier than usual. https://arstechnica.com/science/2026/08/feces-fueled-a-flurry-of-evolu…
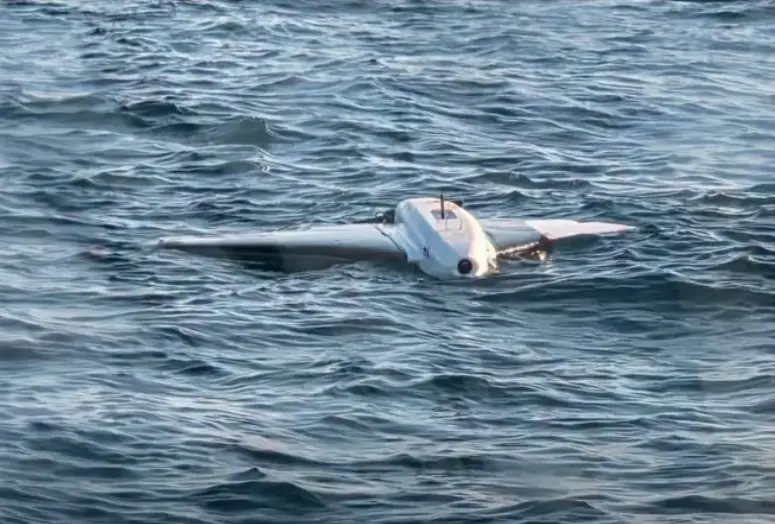
Romania destroys Russian drones drifting near vital European offshore gas site
Romania destroys Russian drones drifting near vital European offshore gas site This follows many drone incursions into Romania and a failed attack in Germany. https://arstechnica.com/gadgets/2026/08/r…
Swarms of Tiny Robots Remove Microplastics From Soil and Water…
Swarms of Tiny Robots Remove Microplastics From Soil and Water https://hardware.slashdot.org/story/26/08/12/0547231/swarms-of-tiny-robots-remove-microplastics-from-soil-and-water?utm_source=rss1.0main…
俄羅斯駭客Sandworm旗下團體鎖定求職者散布惡意軟體
新聞8月8日烏克蘭國家電腦緊急應變團隊(CERT-UA)發布資安警訊,俄羅斯國家級駭客組織Sandworm(APT44、Seashell Blizzard、UAC-0002)旗下的附屬組織UAC-0145,自今年5月開始採用更進階的社交工程手法,透過假冒企業招募流程及工作面試,冒充ATLAS Business Group等IT公司,鎖定IT專業人士發動攻擊。 攻擊者會先透過求職平臺或社群網站接觸目…
We don't serve pies, but we do like a Pi
BORK!BORK!BORK! There is an old IT truism that the best tip anybody can give is "turn it off and turn it on again." But this is probably not the sort of tip that the staff at this London pub were expe…
Big Cloud is poised to corner the market for enterprise hardware
OPINION Whenever I talk to execs from hyperscale clouds, they suggest it is their destiny to eventually host the majority of enterprise workloads. That future is now in sight because the AI boom has s…
Linux 7.2 To Revert Back To The FIFO DRM Scheduler Policy Due To "Fair"…
Linux 7.2 To Revert Back To The FIFO DRM Scheduler Policy Due To "Fair" Regressions One of the Direct Rendering Manager changes made for Linux 7.2 was switching to "fair" as the DRM scheduler default …
Mold 2.42 Delivering Greater Performance For This High Speed Linker
Mold 2.42 Delivering Greater Performance For This High Speed Linker It's been quiet since the Mold 2.41 release back in April while today it's now been succeeded by Mold 2.42 for deliver even greater …
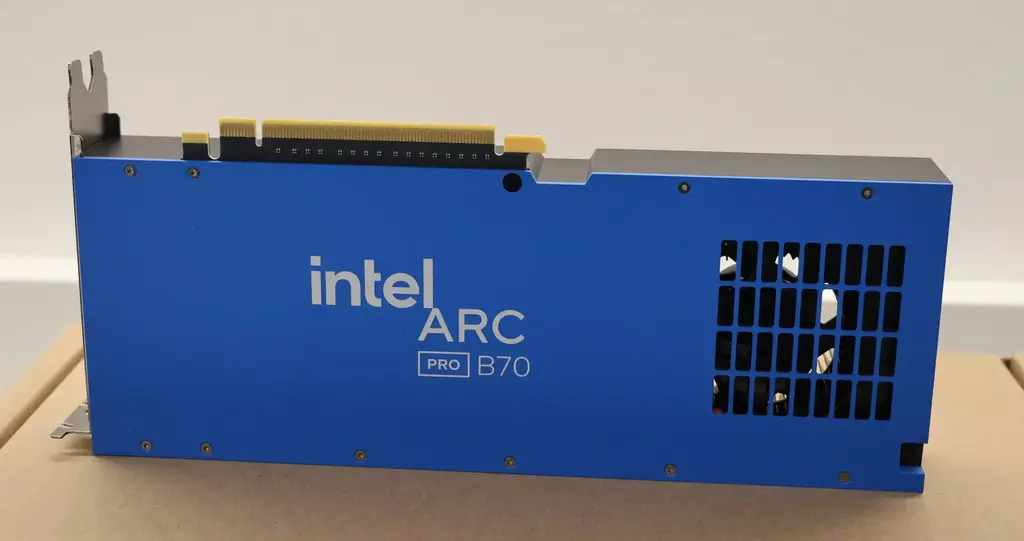
Intel LLM-Scaler Ready With Muse Glimmer Support, Other LLMs & Features
Intel LLM-Scaler Ready With Muse Glimmer Support, Other LLMs & Features Intel's LLM-Scaler project that was born out of their Project Battlematrix initiative aims to make it easier to run generative A…
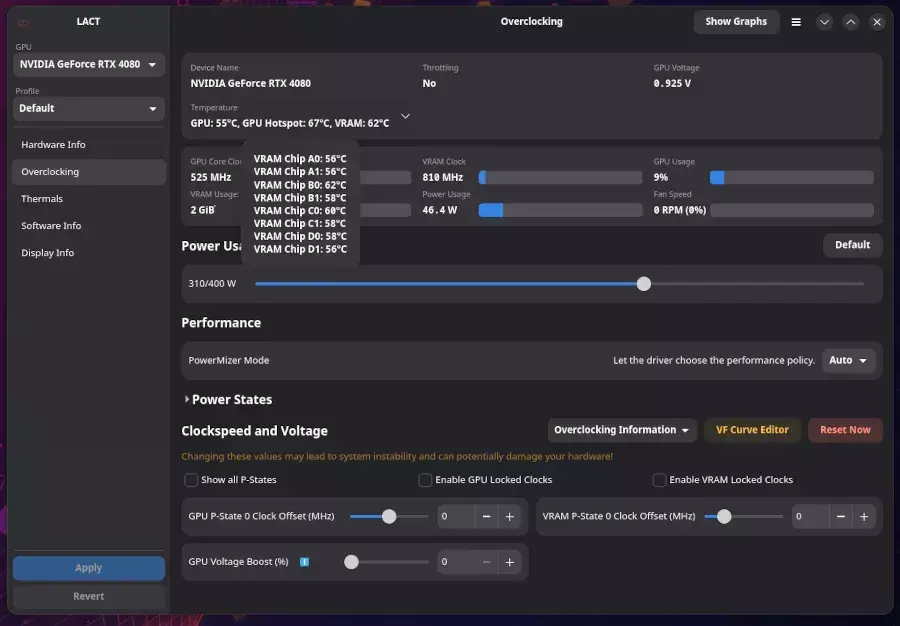
LACT 0.10 Released With New NVIDIA Overclocking Controls, Blackwell Hotspot…
LACT 0.10 Released With New NVIDIA Overclocking Controls, Blackwell Hotspot Sensor LACT is one of the popular third-party Linux GPU configuration and monitoring utilities that works across NVIDIA, AMD…
【資安日報】8月12日,微軟發布8月更新,修補421個資安漏洞
新聞本日新聞焦點 ● 微軟發布8月更新,修補421個資安漏洞 ● SAP修補Commerce Cloud滿分漏洞 ● 資安業者揭露Kali365平臺鎖定美國企業發動釣魚攻擊 ● 資安署公布公務出國資通訊設備分級管理須知 ● 趨勢科技主張企業應從4大核心出發布局Security for AI 資安新聞總覽 微軟發布8月更新,修補421個資安漏洞 8月11日微軟發布本月例行更新(Patch Tuesd…
公開頂尖AI模型不到24小時找出Zoom零點擊漏洞,與會者可遠端控制他人裝置
新聞資安業者A Security揭露Zoom註解功能3項重大漏洞,攻擊者只要加入同一場Zoom會議,就可能在對方無需操作的情況下,遠端執行程式碼並控制裝置。A Security表示,研究團隊使用一般使用者也能取得的AI模型協助分析Zoom,從發現漏洞到完成可實際利用的攻擊不到24小時,過程使用少於20次提示。Zoom已在公開前發布用戶端修補,並部署伺服器端緩解措施。 漏洞出現在Zoom分享畫面及白…
兩個SharePoint資安漏洞可被串連,未經身分驗證的攻擊者可遠端執行任意程式碼
新聞7月中旬美國網路安全與基礎設施安全局(CISA)警告新一波鎖定SharePoint的攻擊,後續資安公司Resecurity揭露攻擊流程,其中的關鍵在於串連多個SharePoint已知漏洞,因此,一旦有相關漏洞可被串連用來攻擊SharePoint伺服器,都相當值得留意。 資安公司Rapid7表示,他們從今年初開始借助大型語言模型的力量,成功發現SharePoint未經身分驗證的遠端程式碼執行(R…
UK puts £14B cloud framework in place with SMEs promised a bigger slice
The British government has awarded places on its latest G-Cloud procurement framework, through which the public sector could spend an estimated £14 billion ($18.9 billion) over four years. Whitehall h…
北韓駭客Lazarus利用Windows零時差漏洞滲透國防、航太業者
新聞微軟在8月例行更新(Patch Tuesday)當中,修補已遭利用的零時差漏洞CVE-2026-68820,美國網路安全與基礎設施安全局(CISA)也表示已掌握遭積極利用的證據,通報此事的資安公司Check Point發布部落格文章指出,北韓駭客組織Lazarus將其用於攻擊行動。 Check Point從今年初追蹤最新一波Operation Dream Job活動,Lazarus鎖定全球國防…
民航局推進無人機物流商業化,將依試辦經驗研議法規、建置大中小型測試場域
新聞交通部民航局周二召開「115年度第一次縣市政府遙控無人機管理業務工作會議」,宣布目前已核准10件無人機物流試辦計畫,其中3件持續試營運,未來將依據試辦成果逐步研議商業化物流法規。隨著政府近年持續推動物流試辦、建置測試場域,無人機物流正從示範驗證逐步邁向建立商業運作制度。 民航局指出,目前約有895家具活動申請資格的有效法人,累計核准活動約3.1萬件,其中以空拍攝影(84.75%)為大宗,農藥噴…
Zuck’s Chinese agentic prey escapes, will resume standalone ops
China’s decision not to allow Meta to acquire local AI outfit Manus AI has become reality, with the upstart advising users it will soon “return to operating as an independent company.” Manus burst ont…
Agents made my retro tech safe to use again and showed their real value as testers of ideas
Over the years, my home has become something of an Island of Misfit Kit because it’s filled with ancient computers, all of them well and truly out of support. Most still work but it was always inadvis…
Nailed it: Toolstation gives its store IT an ASUS NUC refurb
When Toolstation's customers walk into a branch, work has usually paused somewhere else. A plumber, decorator or electrician is there because a plug won't fit, a roller has worn out, or the van needs …
 The Register
Bot
·