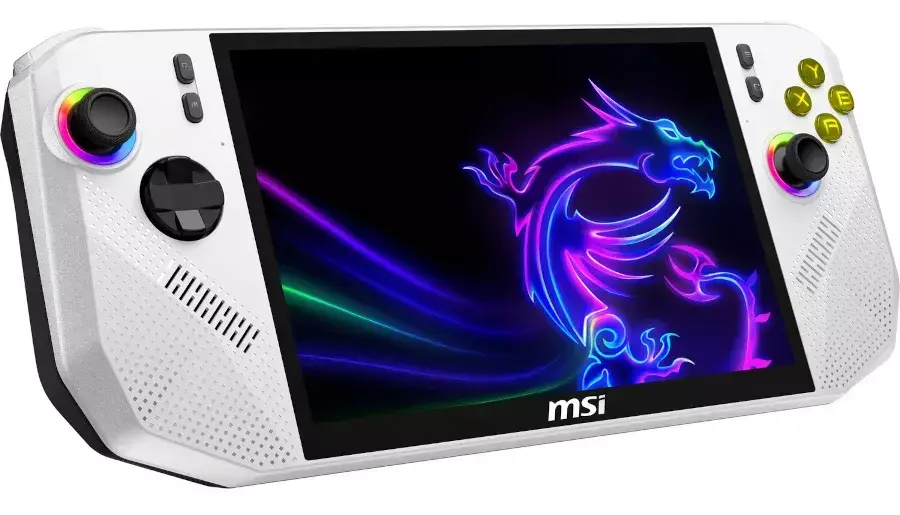
Linux 7.3 To Fix MSI Claw M-Center Keys For Ryzen Z2 Extreme Powered Handheld
Linux 7.3 To Fix MSI Claw M-Center Keys For Ryzen Z2 Extreme Powered Handheld For those with a MSI Claw A8 BZ2EM handheld gaming system, the model powered by the latest AMD Ryzen Z2 Extreme SoC, an im…
【資安日報】8月4日,Google同步通行密鑰被找出弱點,研究人員揭露3種竊取私密金鑰手法
新聞本日新聞焦點 ● 研究人員揭露攻擊Google同步通行密鑰的3種手法 ● 中國駭客利用DeepSeek與Hermes從事AI自主攻擊 ● AsyncAPI開發團隊承認GitHub Actions配置不當引發供應鏈攻擊 ● CMS漏洞成上半年KEV大宗,AI輔助發現漏洞遭利用比例僅1.3% ● NetApp擴展AI勒索防護與資料保護能力 資安新聞總覽 研究人員揭露Google同步通行密鑰攻擊手法…
DOUBLECUP將ClickFix攻擊打包成租用服務,散布CountLoader與新型RAT
新聞資安業者SOCRadar揭露新的DOUBLECUP惡意程式載入器即服務(Loader-as-a-Service,LaaS),攻擊者可利用該服務發動ClickFix攻擊。租用者可將DOUBLECUP程式碼嵌入自行架設的惡意網站,以偽造驗證畫面誘使使用者執行剪貼簿中的指令,植入具有Windows與macOS版本的CountLoader,以及Windows遠端存取木馬DeviceManager。 D…
歐盟AI內容透明化規定生效,深偽與AI客服未揭露最高罰全球營收3%
新聞歐盟《人工智慧法》(AI Act)關於AI系統及生成內容的透明化規定於周日(8/2)正式生效。企業若未依規定揭露AI客服、聊天機器人、深偽(Deepfake)內容及特定AI生成文字,最高可處1,500萬歐元或全球年度營收3%的罰款。 AI Act於2024年8月1日正式生效,但各項規定採分階段適用。禁止特定AI用途的規定已於2025年2月生效,通用型AI模型與治理規定則自同年8月適用;此次生效…
勒索軟體Inc利用SonicWall防火牆弱點取得root權限,藉此在受害組織加密檔案
新聞7月14日資安公司SonicWall提出警告,他們修補兩個已遭利用的資安漏洞CVE-2026-15409、CVE-2026-15410,後續資安公司Rapid7與Volexity指出,勒索軟體Inc、駭客組織UTA0533從事零時差漏洞攻擊活動,現在有新的調查指出,Inc已取得主導權,並積極將漏洞用於攻擊活動。 資安公司Resecurity指出,雖然最早開發出漏洞利用鏈的是UTA0533,不過…
詐騙網站防線前移!數發部開放詐騙情資給民間業者,從「網域封鎖」提前到「即時警示」
新聞面對網路詐騙網站快速增加,政府防詐機制開始從「事後處置」轉向「事前攔阻」。數發部今天(8/4)宣布中華電信、台灣大哥大、遠傳電信、趨勢科技及走著瞧等業者共同推動「詐騙網站即時警示機制」,將政府掌握的詐騙網站情資提供給民間業者運用,在詐騙網站完成行政程序封鎖之前,民間業者先一步向民眾發出警示。 過去數發部處理詐騙網站流程主要為「發現、通報確認、行政處分、封鎖」。即民眾或民間業者發現疑似詐騙網站後…
Hugging Face程式庫Diffusers存在漏洞FaceHugger,恐允許模型儲存庫執行任意程式碼
新聞持續威脅暴露管理平臺Zafran指出,他們在Hugging Face的程式庫diffusers找到一系列漏洞FaceHugger,攻擊者只要發布惡意AI模型儲存庫,就能在載入模型的電腦執行任何程式碼,繞過Hugging Face阻擋未經審查程式碼執行的防護機制trust_remote_code,Zafran於今年3月通報,Hugging Face於4月底發布0.38.0版Diffusers修補…
UK mulls making employers ask before installing bossware
The UK government is considering forcing employers in Great Britain to consult workers before rolling out "bossware," opening the door to new rules covering everything from AI-powered productivity sco…
中國駭客藉由iOS漏洞利用工具包DarkSword,散布惡意軟體GhostBlade
新聞今年3月Google、Lookout、iVerify聯手揭露iOS漏洞利用工具包DarkSword,此工具包串連6個資安漏洞並形成完整的攻擊鏈,後續有人將其上傳到GitHub讓所有人都能下載,並傳出俄羅斯國家級駭客加入利用的行列,如今有中國駭客用於發動最新一波攻擊。 威脅情報公司Censys指出,根據他們的追蹤,目前至少有7至8組駭客運用DarkSword從事攻擊活動,其中最新加入利用行列的是…
Spain Offers $1.14 Billion To Get Thirty Meter Telescope Moved To Canary…
Spain Offers $1.14 Billion To Get Thirty Meter Telescope Moved To Canary Islands https://science.slashdot.org/story/26/08/04/0040200/spain-offers-114-billion-to-get-thirty-meter-telescope-moved-to-can…
NASA puts astronauts’ lives in the hands of Tesla’s flaky Cybertruck
Tesla has recalled its Cybertruck 11 times to fix issues such as exterior trim panels falling off and an accelerator pedal that can become stuck, but NASA has nonetheless decided the rust-prone vehicl…
IT遠端管理平臺N-central驗證繞過漏洞已遭利用,管理員帳號恐被接管
新聞美國網路安全暨基礎設施安全局(CISA)已將N-able旗下IT遠端管理平臺N-central的驗證繞過漏洞CVE-2026-18577,列入已知遭實際利用漏洞清單。N-able已發布N-central 2026.3 HF1,呼籲自行架設系統的用戶儘速升級至2026.3.1.7版本,以免攻擊者繞過身分驗證並接管管理員帳號。 CVE-2026-18577的CVSS 4.0風險分數為8.2分。攻擊…
英國證實警方資料庫被駭,可能外洩10萬員警、公務員個資
新聞英國警察國家法律資料庫(Police National Legal Database,PNLD)維護單位本週證實系統遭駭。駭客此前宣稱竊得超過10萬名警察及公務人員姓名、電話等個資。 這起事件發生在上週,名為ExfilSquad的駭客組織宣稱竊得PNLD達13.5萬筆紀錄。PNLD資料庫用於提供英格蘭及威爾斯警方法律支援,由英國西約克郡警察局代管。不過當時PNLD主管機關內政部拒絕評論。 PN…
企業OT資安狀態「校正回歸」,Fortinet最新調查指出原因之一在於資安能見度與成熟度提升
新聞經過多年的數位化持續推動,資訊科技(IT)與營運科技(OT)已日益融合,關鍵基礎設施產業與OT領域面臨的資安挑戰隨之水漲船高,Fortinet OT事業拓展經理陳心怡針對該公司近期發布的年度OT與網路資安現況調查報告,從多個面向說明當前企業因應這項重大議題的態度。 首先,不論企業與組織的OT資安是否提升至足夠的水準,絕大多數已意識到法規監管要求將日益嚴苛。這份6月出爐的調查顯示,認為五年內相關…
DNA檢驗軟體30年漏洞可讓人悄悄改寫鑑定結果
新聞生技巨擘Thermo Fisher Scientific常被犯罪實驗室用於DNA鑑定的Applied Biosystems軟體近日被發現有重大漏洞,讓攻擊者得以修改檢驗結果而不留痕跡。該公司已經修補,但只有新版本軟體才能獲得修補。 編號CVE-2026-17583是存在Applied Biosystems Human Identification DNA檢定軟體,由研究人員Nathan Ada…
Visa以24億美元收購以色列AI金融防詐公司BioCatch
新聞支付業者Visa周一(8/3)宣布,將以24億美元現金收購以色列AI金融防詐公司BioCatch,利用其行為及裝置情報技術,強化帳戶盜用、詐騙、人頭帳戶及申請詐欺偵測能力。交易仍須取得監管機關核准,預計於Visa的2027財年第二季結束前完成,也就是2027年3月底以前。 BioCatch成立於2011年,利用AI及機器學習分析使用者操作網路銀行或行動銀行時產生的行為、裝置、應用程式及網路訊號…
Cloudflare開源Computer代理工作區,按任務切換Workers與容器
新聞Cloudflare釋出開源套件@cloudflare/computer早期預覽版,提供AI代理可持續保存的檔案工作區,並可依不同工作需求,選用Cloudflare Workers隔離環境或完整Linux容器執行任務。開發者不必自行處理不同環境間的檔案同步,每個代理也不會從頭到尾占用一個容器。 AI代理能自行呼叫工具、操作檔案及執行程式,需要檔案系統、命令列工具與程式執行環境,才能檢查專案、修…
阿里巴巴發布2.4兆參數Qwen3.8-Max,下週開放模型權重
新聞阿里巴巴週一(8/3)發布新一代旗艦AI模型Qwen3.8-Max,總參數量達2.4兆,是目前規模最大、能力最強的Qwen模型。該模型現已透過千問AI平臺及阿里雲百鍊提供API服務,並將於下週開放模型權重,成為Qwen系列首款開放權重的Max等級旗艦模型。 Qwen3.8-Max以Qwen3.5架構為基礎,採用稀疏混合專家(Mixture of Experts,MoE)架構及混合注意力機制。模…
Cloudflare has mostly ditched third party security tools, suggests not trying that at home
Cloudflare has used AI to automate processing of incoming reports to its bug bounty program for $58 a month using Anthropic’s Claude Sonnet model and chose it partly because using the AI company’s sec…
Okta計畫併購Permiso,強化AI代理身分威脅的偵測
新聞身分暨存取管理業者Okta於7月30日宣布,已與雲端原生身分安全業者Permiso Security簽署收購協議,藉此將身分安全防護從登入與驗證階段,延伸至使用者、服務帳號、機器身分及AI代理取得權限後的活動,強化身分威脅偵測與回應(Identity Threat Detection and Response,ITDR)能力。 交易完成後,Okta可結合既有的身分驗證訊號,以及Permiso從…
 Phoronix@masto.ai
·


