美國至少7州水務設施遭網路攻擊,CISA籲業者檢視OT設備對外曝露情形
新聞美國網路安全暨基礎設施安全局(CISA)於7月30日發布警示,提醒水務與廢水處理業者加強營運科技(OT)環境防護。美國聯邦調查局(FBI)表示,自7月27日起,美國至少7個州的水務與廢水處理設施陸續通報遭到網路攻擊,攻擊者鎖定直接曝露於網際網路的可程式化邏輯控制器(PLC),部分設施因此出現水壓下降、淹水等營運異常。 FBI指出,攻擊者透過直接曝露於網際網路的PLC變更設備IP位址與密碼,使操…
Nouveau Patch For Linux 7.3 Opens The Door For NVK Vulkan Video Atop NVIDIA…
Nouveau Patch For Linux 7.3 Opens The Door For NVK Vulkan Video Atop NVIDIA NVDEC This week's round of drm-misc-next patches for staging ahead of the Linux 7.3 kernel merge window bring an exciting ch…
UK wants datacenters to pay a fee for grid connection requests
Ofgem is seeking feedback on proposals to levy a fee on datacenter development projects at the time they apply for a grid connection. The move aims to discourage companies from seeking approval for sp…
Tech buyers are baking in sovereignty from day one, says Forrester
Geopolitical tensions, regulatory pressure, and growing awareness of risk are prompting organizations to build sovereignty requirements into new technology projects from day one, according to Forreste…
x86_64 Shadow Stack By Default Retargeted For Fedora 46
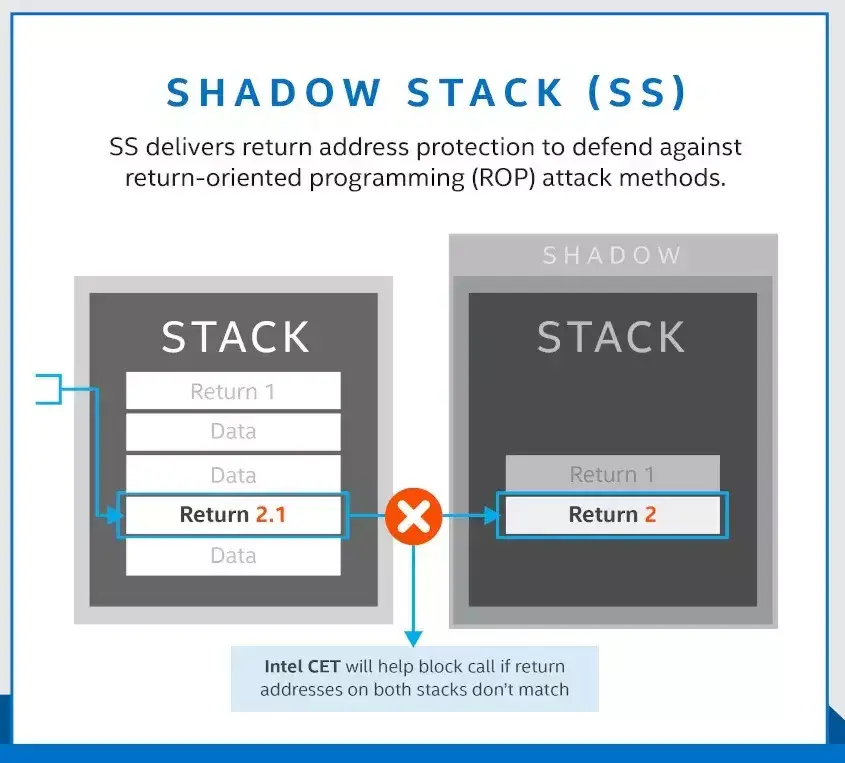
x86_64 Shadow Stack By Default Retargeted For Fedora 46 In recent weeks there was a proposal to enable x86_64 Shadow Stack support by default with the upcoming Fedora Linux 45 release. That change has…
Vulkan 1.4.358 Released With New Image Tiling Control Extension
Vulkan 1.4.358 Released With New Image Tiling Control Extension After two weeks without any Vulkan spec update, Vulkan 1.4.358 was released overnight. Besides the usual assortment of minor clarificati…
Sound Fixes For Linux 7.2-rc6: "Far Larger Than Wished"
Sound Fixes For Linux 7.2-rc6: "Far Larger Than Wished" Linux sound subsystem maintainer Takashi Iwai of SUSE previously warned of many sound driver fixes due to AI/LLMs and a "new normal" of patch ac…
國發會盤點AI新十大建設亮點,盤點教育、醫療、司法領域階段成果
新聞今年6月行政院召開首次「國家人工智慧戰略特別委員會」會議,將「主權AI」列為國家AI發展的重要方向,以臺灣在地資料、自由民主價值及可信任AI治理作為基礎,打造符合在地需求的AI應用,並點名將優先以教育、醫療、金融及司法為優先推動領域。 國發會在周四公布第二季階段成果,盤點教育、醫療及司法領域AI應用進展,顯示行政院推動主權AI已從戰略規畫逐步進入跨部會落地階段。 AI新十大建設由國發會負責跨部…
Airport sign fails to boot, officers already on the scene
BORK!BORK!BORK! The sight of the police can make even the clearest conscience twitch. Perhaps the authorities have finally come to ask about that music track you copied 30 years ago. We're not saying …
Netflix Sued For Losing 'Master Copy' of Unreleased Nicolas Cage Movie…
Netflix Sued For Losing 'Master Copy' of Unreleased Nicolas Cage Movie https://yro.slashdot.org/story/26/07/31/0530256/netflix-sued-for-losing-master-copy-of-unreleased-nicolas-cage-movie?utm_source=r…
Gemini Robotics 2模型跨入人形機器人全身控制與多機協作
新聞Google DeepMind發表Gemini Robotics 2系列模型,將機器人控制範圍從原本的上半身與桌面操作,擴大至人形機器人的全身動作,並加入精細操作、持續數分鐘的多步驟任務規畫及多機器人協作能力。其中Gemini Robotics On-Device 2可直接在機器人裝置上執行,減少對網路連線的依賴。 主要模型Gemini Robotics 2會接收攝影機影像和自然語言指令,再轉…
OpenAI調降GPT-5.6 Luna及Terra價格,Luna降幅達80%
新聞OpenAI周四(7/30)調降GPT-5.6系列模型價格,其中速度最快、價格最低的GPT-5.6 Luna降價80%,定位為兼顧能力與成本的日常工作模型GPT-5.6 Terra則降價20%。GPT-5.6 Sol價格維持不變,但API新增Fast處理模式,開發者支付2倍費用,可讓Sol的處理速度最高達到Standard模式的2.5倍。 GPT-5.6系列原本要在今年6月底推出,但應美國政府…
AI趨勢周報第291期:Yelp打造統一模型訓練平臺,AI團隊可以少寫一些「膠水程式」
新聞重點新聞(0724~0730) 機器學習 模型訓練 Yelp Yelp打造統一模型訓練平臺,AI團隊可以少寫一點「膠水程式」 美國知名點評平臺Yelp推出一套框架Training Orchestrator,可統一不同機器學習團隊的模型訓練流程。過去,每個團隊都得各自撰寫Spark訓練腳本和通知系統等「膠水程式」 ,不只重複造輪子,設定也不一致;即使只是小改程式,還是得啟動Spark叢集,才知道…
Amazon第二季營收成長20%,AWS創18季最快增速
新聞Amazon周四(7/30)公布截至6月底的2026年第二季財報,該季營收比去年同期成長20%至2,006億美元,營業利益(Operating Income)成長43%至275億美元。其中,雲端服務Amazon Web Services(AWS)營收成長37%,創18季以來最快增速。Amazon並將今年資本支出計畫由2,000億美元上調至約2,200億美元,以因應AI及雲端運算需求。 依事業部…
Techie lured out of retirement to support software only he remembered
ON CALL Happy System Administrator Appreciation Day, dear reader! And happy Friday, too, as it heralds both the end of the working week and the day on which The Reg delivers another edition of On Call…
泰國證交所旗下TSD集保公司發生20萬投資人個資外洩,起因於投資人入口網站存取控制缺失
新聞泰國證券交易所(SET)旗下子公司泰國證券集保公司(TSD)於7月28日揭露,其投資人入口網站(Investor Portal)發生未經授權的個人資料存取事件。據統計,約有20萬名投資人的個資遭非法存取,但目前尚未偵測到任何財務損失。 根據Bangkok Post報導,TSD總經理Pichaya Chomchaiya表示,這起異常活動於7月25日(週六)晚間首度被偵測,並於隔日上午確認發生未經…
Node.js揭露與修補11個漏洞,當中涵蓋3個高風險漏洞
新聞開放原始碼JavaScript執行環境Node.js於7月29日發布安全性更新公告,揭露與修補11個漏洞,其中3個為高風險漏洞、5個為中度風險漏洞、3個為低風險漏洞。這批漏洞分別影響Node.js 22.x、24.x及26.x版本分支,目前開發團隊已釋出修補漏洞的更新版本——Node.js 22.23.2、Node.js 24.18.1及Node.js 26.5.1。 值得注意的是,這些Nod…
OpenAI模型入侵Hugging Face,CSA、FIRST籲企業強化AI代理治理
新聞雲端安全聯盟(CSA)與資安教育及研究機構SANS Institute、國際資安應變組織FIRST等單位,共同發布0.8版Hugging Face事件初步檢討報告。這份草案彙整Hugging Face向CSA資訊安全長社群說明的OpenAI模型入侵事件經過,以及近700名資訊安全長經討論提出的初步結論,呼籲企業將高風險AI代理視為具高權限的工作負載,並將其身分、存取權限及操作行為納入既有管理制…
英美五國發布關鍵基礎設施隔離指引,建議業者強化OT隔離能力
新聞澳洲通訊局(ASD)、美國網路安全暨基礎設施安全局(CISA)與美國聯邦調查局(FBI),以及加拿大、英國與紐西蘭資安機關,於7月28日聯合發布《CI Fortify:關鍵系統隔離建議》。 發布機關指出,國家支持的攻擊者與網路犯罪集團都可能入侵關鍵基礎設施,進而干擾關鍵服務或造成營運中斷。因此,對於關鍵營運技術(OT)及必要支援系統,業者應具備隔離其與多種環境連線的能力,這些環境包括企業IT環…
BitLocker遭駭客拿來加密企業磁碟,勒索信從辦公室印表機送出
新聞資安業者Kaspersky揭露兩起發生於拉丁美洲的企業勒索事件。駭客分別利用對外開放的Windows遠端桌面服務,以及設定不當的Microsoft SQL Server進入企業網路,再濫用Windows內建的BitLocker加密磁碟,最後透過辦公室印表機印出勒索信。 兩起事件分別於2026年5月發生在墨西哥,6月發生在哥倫比亞。印表機只是駭客傳送勒索通知的管道,實際入侵點來自企業對外開放且缺…
 iThome
Bot
·