British Army finds a new eye in the sky after Watchkeeper woes
The UK Ministry of Defence (MoD) is investing up to £400 million in new surveillance drones to replace the British Army's troublesome Watchkeeper fleet. The MoD has selected the Tekever AR5 uncrewed a…
Tech sector pours $1T into AI and sends customers the bill
Spending on AI infrastructure is pushing tech sector expenditure to historic levels, and enterprise customers are already footing the bill through higher software and hardware prices. John-David Lovel…
Microsoft Defender for Endpoint leaves some Linux boxes defenseless after update
Not content with broken Windows updates, Microsoft has disclosed two problems with Defender for Endpoint on Linux – one that could disable the security service after a reboot, and another that prevent…
How emotionally powerful stories fuel vaccine skepticism
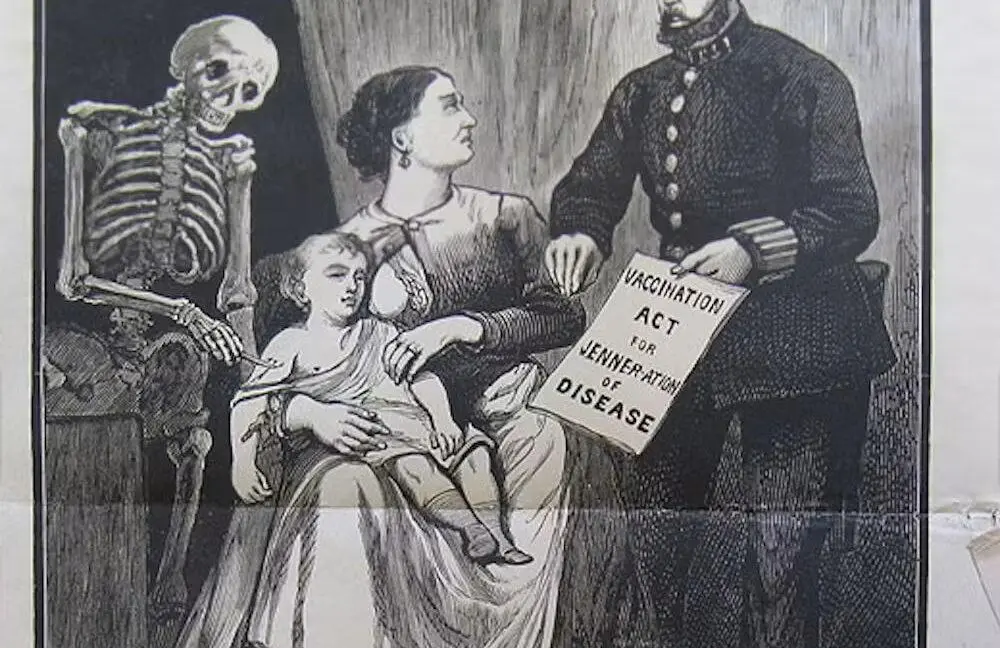
How emotionally powerful stories fuel vaccine skepticism Sometimes, compelling stories beat medical evidence. https://arstechnica.com/health/2026/07/how-emotionally-powerful-stories-fuel-vaccine-skept…
Microsoft seeks Supreme Court lifeline in pre-owned license battle
Still smarting from Court of Appeal loss earlier in July, Microsoft has secured an extended stay in the ValueLicensing saga as it seeks the Supreme Court's blessing for one more roll of the dice. The …
Ubuntu To Provide Virtualization HWE Stack For Ubuntu 26.04 LTS
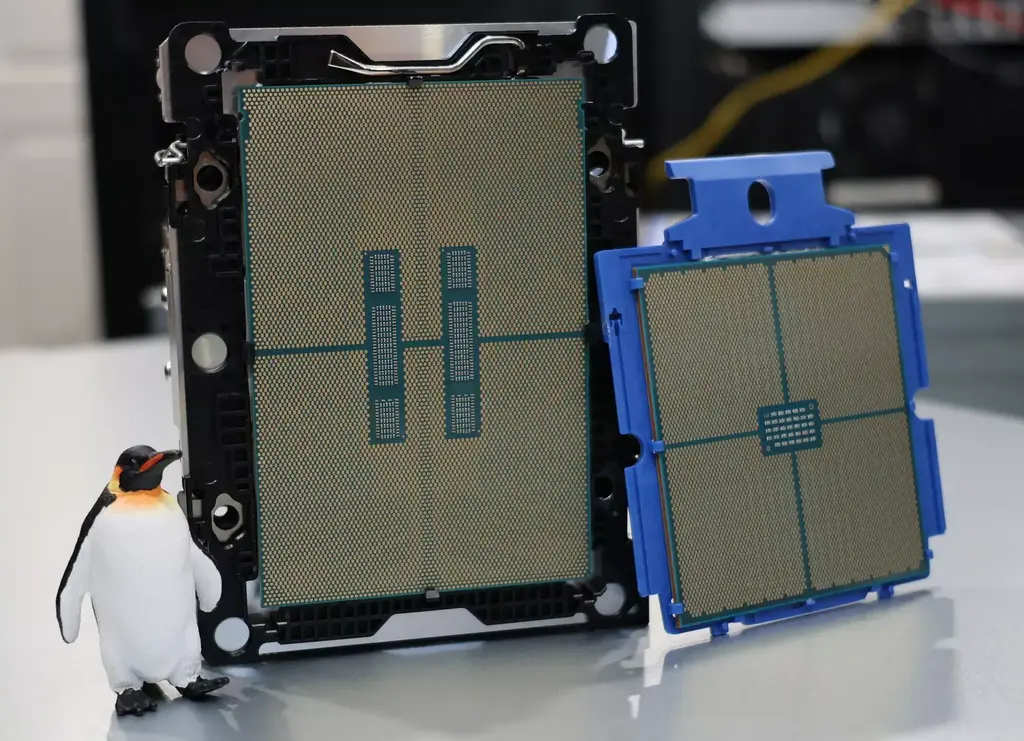
Ubuntu To Provide Virtualization HWE Stack For Ubuntu 26.04 LTS Ubuntu has long provided hardware enablement "HWE" stacks for Ubuntu LTS releases to provide a newer kernel and Mesa drivers and more fo…
ChatGPT企業代理漏洞可由網址觸發,惡意代理能持續存取外部服務
新聞資安業者Zenity Labs揭露,OpenAI已修補一項影響ChatGPT Workspace Agents的漏洞,研究團隊將其命名為AgentForger。攻擊者可將惡意指令藏在特製網址中,誘使已登入的使用者點擊,讓系統在使用者不知情下,自動建立、發布並執行受攻擊者控制的AI代理。 ChatGPT Workspace Agents可連接電子郵件、Slack、Google Drive及Sha…
Artist sues AI meme generator for selling deeply personal comic as ad template
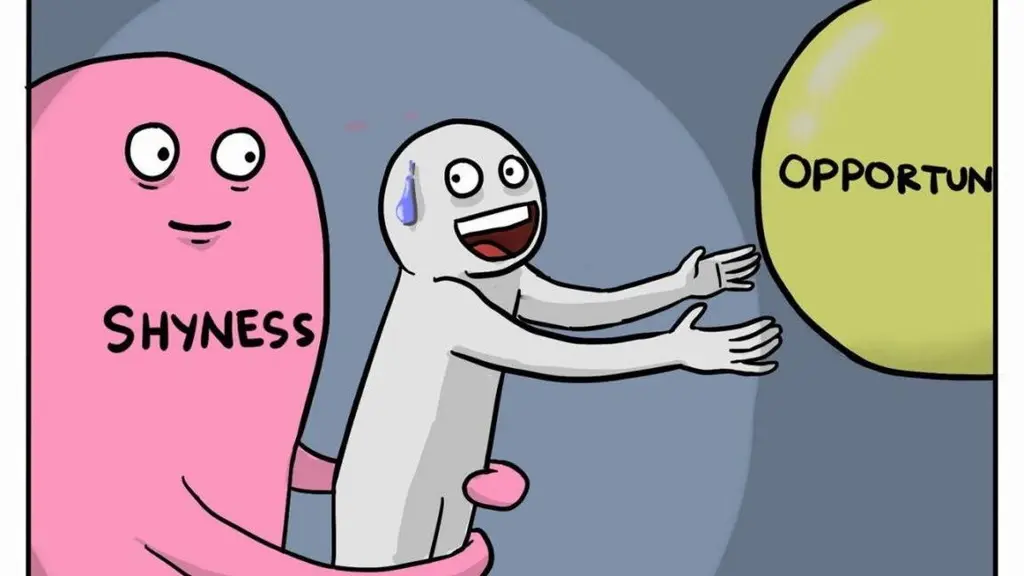
Artist sues AI meme generator for selling deeply personal comic as ad template Meme generator may have screwed up by using templates in outputs, expert says. https://arstechnica.com/tech-policy/2026/0…
AMD "Low Power" CPU Core Type Patches Queued Ahead Of Linux 7.3
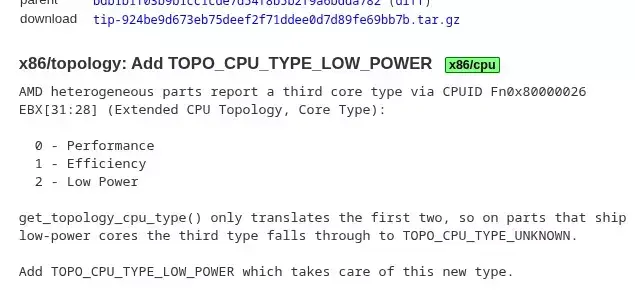
AMD "Low Power" CPU Core Type Patches Queued Ahead Of Linux 7.3 Last month I wrote bout new AMD Linux patches introducing a new "low power" CPU core type as an alternative to their standard performanc…
FIRST國際資安應變組織發布DNS濫用技術矩陣1.3版
新聞為了協助資安應變人員在處理DNS威脅時的行動缺口,國際資安組織FIRST在今年5月底發布DNS濫用技術矩陣(DNS Abuse Techniques Matrix)1.3版,目的是在相關事件發生時,幫助資安團隊快速找到可協助偵測、緩解或預防該技術的利益關係人(stakeholders)。 FIRST旗下DNS濫用特別工作小組(DNS Abuse SIG)指出,DNS生態系統相當複雜,包含許多的…
Wayfire Wayland Compositor Closing In On v1.0 Release
Wayfire Wayland Compositor Closing In On v1.0 Release The Wayfire modular and extensible Wayland compositor formally used by default on Raspberry Pi SBCs is nearing its v1.0 release. Wayfire 0.11 was …
FreeBSD Developing New NTSYNC Driver For Accelerating Windows NT Sync Primitives
FreeBSD Developing New NTSYNC Driver For Accelerating Windows NT Sync Primitives The FreeBSD project published today their Q2-2026 status report that highlights all of their interesting open-source de…
Digital sovereignty is real in Europe. The UK? Not so much
OPINION Sick of relying on proprietary programs and American software giants and hyperclouds? Join the digital sovereignty revolution. It really is the smart thing to do. Honestly, with Donald Trump c…
NVIDIA & Others Form The Open Secure AI Alliance
NVIDIA & Others Form The Open Secure AI Alliance NVIDIA and more than two dozen other companies have started the Open Secure AI Alliance for helping to keep open-source AI models secure. The other fou…
【資安日報】7月27日,泰國財政部驚傳遭中國駭客濫用AI從事自動化攻擊
新聞本日新聞焦點 ● 中國駭客透過AI代理於泰國財政部從事網路間諜活動 ● 勒索軟體Clop滲透Windchill與FlexPLM並向用戶寄勒索信 ● 勒索軟體Chaos打造將C2藏在瀏覽器的木馬程式msaRAT ● Google緊急修補4個Chrome 150高風險漏洞 ● 數發部公布網路詐騙查詢網執行成果 資安新聞總覽 AI代理Hermes執行自主攻擊,中國駭客以此在泰國財政部從事網路間諜活動…
PyPI替套件版本設14天上傳期限,降低舊版遭植入惡意檔案風險
新聞Python套件索引服務PyPI開始拒絕向發布超過14天的套件版本新增檔案,避免專案發布憑證或自動化流程遭入侵後,攻擊者向長期穩定的舊版本加入惡意程式。PyPI表示,目前尚未發現這種攻擊方式遭實際利用,但在此之前並無技術限制阻止這種做法。 一個Python套件版本通常包含多個檔案,除了原始程式碼,也可能提供適用於不同作業系統、處理器架構或Python版本的預先建置套件。過去維護者發布版本後,仍…
FOSS smashed one Microsoft monopoly. After 20 years of failure, it's time to smash another
OPINION The best way to bust out of jail is not to get locked up in the first place. There are options once you're inside, legal and illegal, and all are complicated, time-consuming, and probably won'…
The roller coaster works, but the Six Flags kiosk has gone off the rails
What frightens a seasoned IT professional? A screen streaked with unidentified fluid? An error message that only hints at what has gone wrong behind the scenes? Roller coasters are not scary. Nausea-i…
Cognition收購簡訊AI助理Poke,將主動互動能力導入Devin
新聞AI程式開發代理人Devin的開發商Cognition上周四(7/23)宣布,已收購簡訊AI助理Poke的開發商The Interaction Company of California,計畫把Poke主動聯絡使用者、持續追蹤任務及較像朋友的對話方式導入Devin。雙方並未公布交易金額,但TechCrunch報導,這筆交易對The Interaction Company的估值超過1億美元。 今…
Google goes it alone with a new cybercrime crew taxonomy
Google has created a new taxonomy to describe cybercrime outfits, seemingly abandoning a Microsoft-led effort to create consistent names. The Big G announced its new schema on Saturday in a post that …
 The Register
Bot
·