Firefox跟進Chrome,9月起每2週發布新版
新聞Mozilla宣布,將從今年9月起,把Firefox桌面版及Android版的正式發布週期由每4週縮短為每2週,讓已完成的功能更快送到使用者手中。新制度將先以實驗方式推行,Firefox 155預定提前至9月1日發布,較原定日期提早2週。 Mozilla工程總監Sylvestre Ledru強調,發布頻率加倍不代表開發速度也要加倍。尚未準備完成的功能不必趕著納入新版,仍可繼續測試;改變之處在於…
F5修補8項Nginx與BIG-IP漏洞,重大漏洞若遭利用將導致堆疊緩衝區溢位與程式碼執行
新聞應用程式交付與資安業者F5於7月15日發布首波每月例行安全通知(但仍稱為Out-of-band Security Notification),修補旗下Nginx系列產品及BIG-IP共8項漏洞。 其中最嚴重的是影響Nginx Plus及Nginx Open Source資料平面的CVE-2026-42533,CVSS 4.0風險分數為9.2分,屬於重大(Critical)風險等級。當map指令…
ServiceNow修補AI平臺重大等級的RCE漏洞
新聞7月13日企業流程自動化廠商ServiceNow發布公告,揭露AI平臺的沙箱逃逸漏洞CVE-2026-6875,此為重大等級的遠端程式碼執行(RCE)弱點,未經身分驗證的攻擊者可在特定情境下執行任何的程式碼,CVSS v4.0評分達到9.5分(滿分10分),相當危險。對此,ServiceNow對已對代管的執行個體部署更新來緩解漏洞,並提供自行建置的用戶與合作夥伴相關更新檔案。 隔天發現與通報漏…
DigiCert資料外洩事故傳出是中國駭客GoldenEyeDog旗下子團體所為
新聞日前數位憑證機構DigiCert透露於4月初遭遇社交工程攻擊,攻擊者透過偽裝成螢幕保護程式的惡意檔案,入侵客服支援流程,進而取得EV程式碼簽章(EV Code Signing)憑證相關資訊。3個月後資安公司Expel透露,攻擊者的身分,是中國網路犯罪集團GoldenEyeDog(APT-Q-27)旗下的子團體,他們命名為CylindricalCanine(Expel-TA-0002)並進行追蹤…
中國籌組全球AI治理組織,29國加入
新聞中國外交部上周四(7/16)宣布,包括中國、哈薩克、寮國、巴基斯坦、俄羅斯及印尼在內的29國代表在上海簽署協定,成立世界人工智慧合作組織(World Artificial Intelligence Cooperation Organisation,WAICO)。WAICO為獨立的政府間國際組織,總部設於上海,旨在促進AI國際合作及全球治理。 中國國家主席習近平隔天在世界人工智慧大會(WAIC)…
駭客用傳統文字加鹽手法,騙過新式AI郵件防護
新聞資安業者Barracuda上周四(7/16)揭露,駭客正利用名為「文字加鹽」(Text Salting)的傳統垃圾郵件規避手法,干擾由機器學習及大型語言模型(LLM)驅動的郵件防護工具。Barracuda自今年4月以來已偵測到逾100萬次相關釣魚攻擊,主要偽裝成零售業者寄送的點數、禮品卡或限時兌換通知。 文字加鹽是指在惡意郵件中加入大量隨機且看似無害的文字,以稀釋獎勵、到期或信用卡等可疑詞彙所…
WordPress核心存在遠端程式碼執行漏洞wp2shell
新聞7月17日WordPress開發團隊發布安全更新7.0.2、6.9.5、6.8.6版,以及測試版本7.1 beta2,一共修補兩個漏洞CVE-2026-63030與CVE-2026-60137, 並呼籲網站管理員要立即套用因應。其中被評為重大等級的CVE-2026-63030特別值得留意,此問題存在於REST API,結合了Batch-route混淆,以及SQL注入的弱點,攻擊者能用於遠端程式…
NotebookLM改名Gemini Notebook,整合進Gemini App和Google搜尋中
新聞Google宣布受歡迎的NotebookLM將更名為Gemini Notebook,除了作為獨立應用程式,也將整合進Gemini App和Google搜尋中,方便跨App同步和存取筆記。 NotebookLM自Google I/O 2023年以Project Tailwind公布,迄今已有3,000萬人及60多萬企業組織用戶,以文字筆記生成podcast或簡報影片。 上周NotebookLM改…
OpenSSL存在DDoS漏洞HollowByte,攻擊者可利用11位元組酬載癱瘓運作
新聞6月9日OpenSSL開發團隊發布4.0.1版,修補並公布18個資安漏洞,其中的高風險漏洞CVE-2026-45447研究人員借助AI工具Anthropic Claude發現,而成為本次OpenSSL更新的一大亮點,不過最近有資安公司指出,開發團隊實際上在這次更新當中,默默地改版修補了一個未登記CVE編號的漏洞,若不處理,攻擊者可讓OpenSSL停止運作。 身分驗證解決方案廠商Okta於7月1…
HTTP/2伺服器存在流量控制漏洞恐引發DoS攻擊,影響Apache Traffic Server、Citrix、F5
新聞美國電腦緊急應變小組協調中心(CERT/CC)揭露,部分HTTP/2伺服器實作存在流量控制漏洞,未經身分驗證的遠端攻擊者可傳送特製HTTP請求,可能造成記憶體資源耗盡及阻斷服務(Denial of Service,DoS)。受影響對象包括Apache Traffic Server專案、Citrix、F5、Meta、Red Hat、SUSE Linux及Yahoo,多家業者已發布更新或緩解措施。…
Chinese President Xi Jinping wants emergency response systems to keep AI in check
ASIA IN BRIEF Chinese President Xi Jinping has delivered a major speech on AI, which he thinks has enormous potential – for good and evil. Xi’s speech called for AI development to “adhere to the princ…
勒索軟體Inc利用SonicWall設備零時差漏洞入侵受害組織
新聞7月14日SonicWall發布資安公告,SMA1000防火牆設備存在資安漏洞CVE-2026-15409、CVE-2026-15410,其中CVE-2026-15409的CVSS風險達到滿分10分特別危險,而且兩個漏洞都被用於實際的攻擊活動。隔天資安公司Rapid7表示,他們在SonicWall揭露上述資訊之前,就偵測到相關活動。 Rapid7觀察到攻擊者將SonicWall防火牆設備當作隱…
Windows 11 24H2將在10月技術支援到期
新聞微軟上周提醒,Windows 11 24H2及Windows 10 LTSB 2016、Windows 10 IoT Enterprise LTSB 2016的技術支援將在今年10月13日終止,呼籲用戶升級。而Windows Server 2022則將結束主流支援。 根據微軟技術支援前90天到期提醒,Windows 11 24H2 Home及Pro版,以及Windows 10 Enterpri…
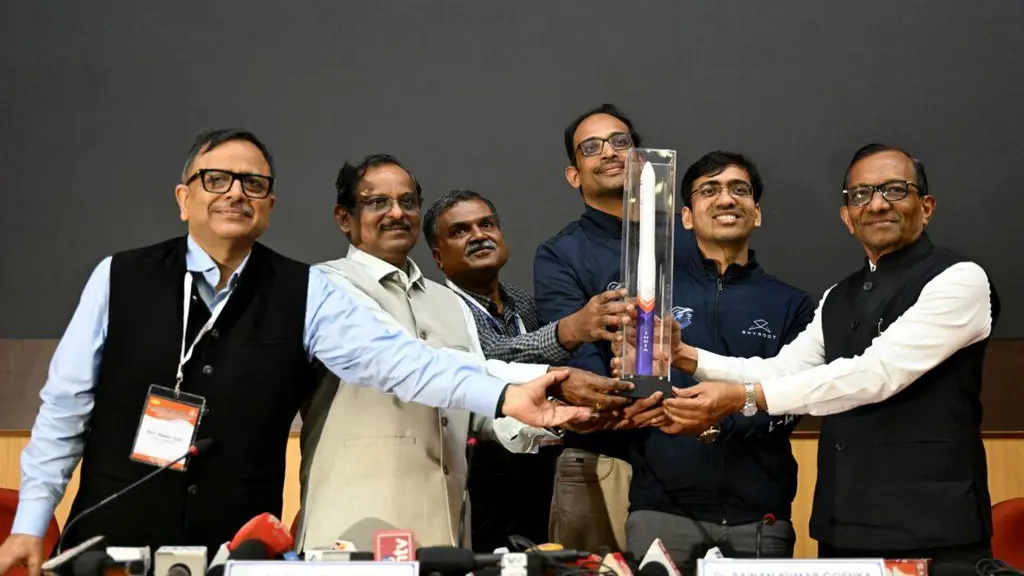
India's first privately-developed rocket reaches orbit on dramatic debut launch
India's first privately-developed rocket reaches orbit on dramatic debut launch "On the first attempt, reaching orbit, I never thought it was possible." https://arstechnica.com/space/2026/07/indias-fi…
Linux 7.2-rc4 Released: Looking Like The "New Normal"
Linux 7.2-rc4 Released: Looking Like The "New Normal" The fourth weekly release candidate of the Linux 7.2 kernel is now available for testing... https://www.phoronix.com/news/Linux-7.2-rc4-Released
Connecting AI agents to outside services explodes the risk radius
Avoiding the "lethal trifecta" – access to private data, exposure to untrusted content, and an external communication path – is difficult enough when working with AI agents. But the use of connectors …
彙整、強化與擴展旗下多種資安產品線,Sophos打造AI原生網路安全防禦系統
新聞AI帶來更多商機,也大幅驅動網路威脅與防護領域的發展,針對強化AI安全(Security for AI)與AI強化資安(AI for Security)這兩大應用趨勢,以及具備強大資安攻防能力的頂尖AI模型快速崛起,為了滿足熱烈的市場期待與需求,當前的資安廠商必須設法發展更專業的產品或服務,這幾年以來,紛紛推出主打AI防禦的解決方案。 例如,前年3月登場的Cloudflare Firewall…
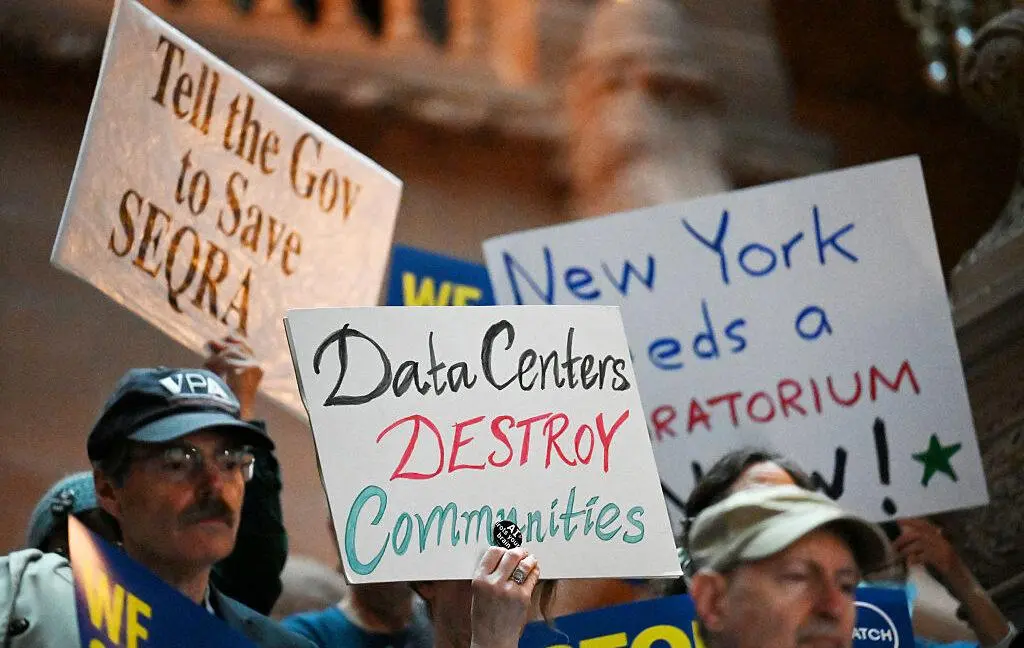
New York is the first state to impose a data center moratorium
New York is the first state to impose a data center moratorium New York’s data center moratorium may become the blueprint for anti-AI movement. https://arstechnica.com/tech-policy/2026/07/new-york-is-…
The Last MPEG-4 Visual Patent Has Expired
The Last MPEG-4 Visual Patent Has Expired If you are looking for a reason to celebrate today, the last of the MPEG-4 Part 2 patents expired today... https://www.phoronix.com/news/Last-MPEG-4-Patent-Ex…
As mosquito ranges expand, better monitoring is key to preventing disease
As mosquito ranges expand, better monitoring is key to preventing disease Monitoring is expensive and labor intensive. But it helps public health officials stop outbreaks. https://arstechnica.com/scie…
 iThome
Bot
·