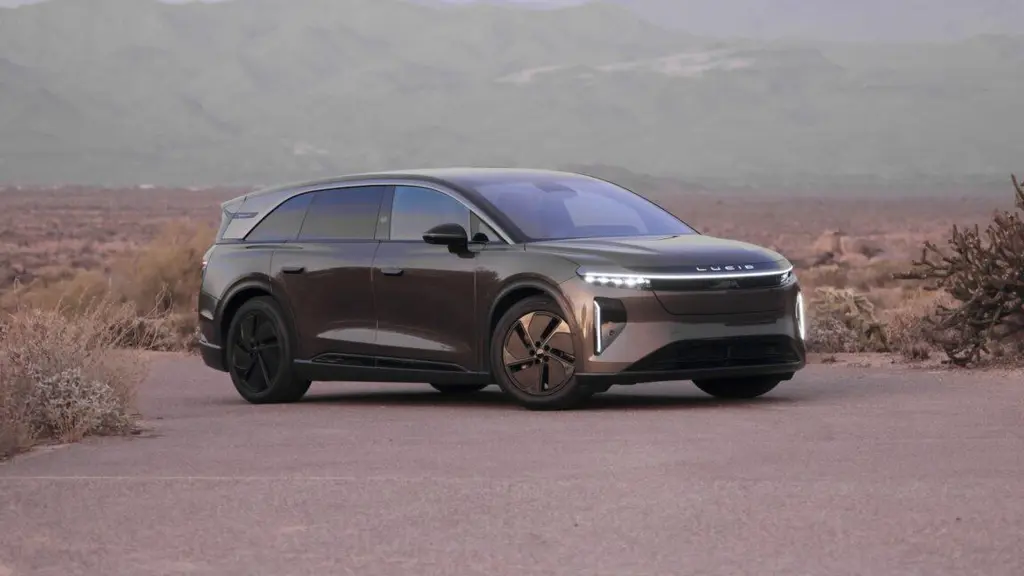
2026 Lucid Gravity Touring review: A strong act 2
2026 Lucid Gravity Touring review: A strong act 2 Quick, comfortable, roomy, and agile for a large electric SUV. https://arstechnica.com/cars/2026/07/2026-lucid-gravity-touring-review-a-strong-act-2/?…
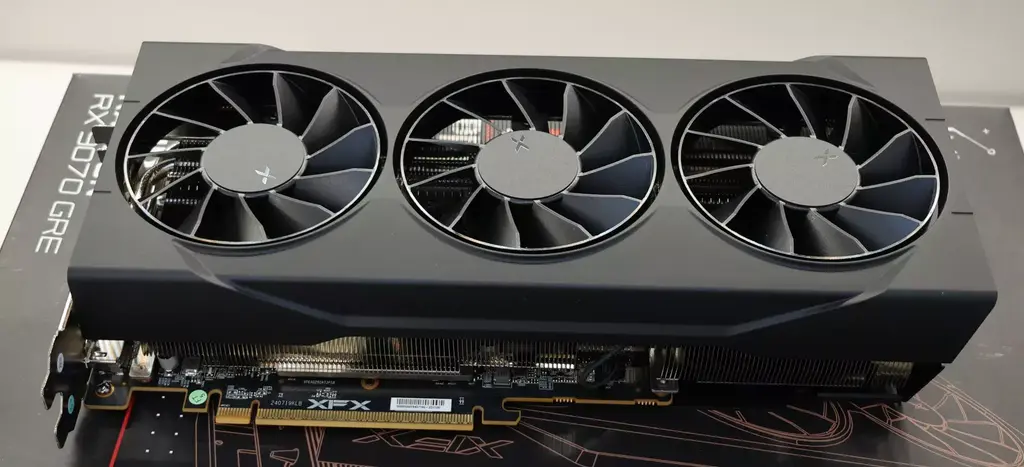
AMD Preps More Graphics Driver Improvements For Linux 7.3
AMD Preps More Graphics Driver Improvements For Linux 7.3 Since earlier this month AMD has begun staging graphics driver changes for Linux 7.3 ahead of the merge window opening in late July. That's br…
Ransomware curdles production at Coca-Cola's Fairlife dairy biz
Ransomware has soured production at Coca-Cola-owned Fairlife, forcing the dairy business to temporarily halt production at its US plants. In an SEC filing on Thursday, Coca-Cola said Fairlife detected…
Mozilla AI Releases Llamafile 0.10.4 With New Transcribefile Built On…
Mozilla AI Releases Llamafile 0.10.4 With New Transcribefile Built On Transcribe.cpp Mozilla AI developers have released a new version of Llamafile, their solution for easy-to-use LLMs as a single fil…
OpenBLAS 0.3.34 Improves Multi-Threading, Support For A Memory-Safe C Toolchain
OpenBLAS 0.3.34 Improves Multi-Threading, Support For A Memory-Safe C Toolchain OpenBLAS 0.3.34 released on Thursday as this popular, open-source BLAS library providing optimized support for a variety…
Google fixing Android lock screen bug that lets Gemini send SMS without a PIN
Picture this. Someone gets hold of your Android phone and, despite not knowing your PIN, they can use Gemini from the lock screen to send SMS or WhatsApp messages as you. This is a real bug and Google…
【資安日報】7月17日,臺灣製造業遭中國惡意軟體Daxin攻擊
新聞本日新聞焦點 ● 臺灣製造公司恐遭中國後門Daxin埋伏長達13年 ● 近300個GitHub儲存庫冒充各式知名品牌散布竊資軟體 ● 微軟修補的SharePoint重大漏洞兩天後傳出被用於攻擊 ● 舊版Linux UEFI Shim存在漏洞可被用於繞過安全開機 ● 近100國從事大規模執法行動First Light打擊網路詐騙 資安新聞總覽 高階後門Daxin、Stupig鎖定臺灣製造業發動攻…
How Gartner can help turn your AI vision into business reality
For enterprise application, architecture, and software engineering leaders, the artificial intelligence conversation has moved past experimentation. Boards and finance committees expect pilot projects…
Home Office hands £28M to immigration IT incumbents after procurement challenge
The UK Home Office has awarded contract extensions worth £28 million to two incumbent tech suppliers of the much-delayed Atlas immigration and asylum system after a legal challenge derailed an earlier…
VS Code代理工作階段脫離單一視窗,多視窗可接手同一任務
新聞微軟發布VS Code 1.129,開始導入以獨立程序執行AI代理的代理主機(agent host)。該架構採用代理主機協定(Agent Host Protocol,AHP),可承載Copilot、Claude與Codex等代理執行框架,並允許多個VS Code視窗連線至同一個代理工作階段。 過去代理工作階段主要依附於個別編輯器視窗,新架構則將代理的執行與顯示介面分離。工作階段存續於代理主機程…
詐騙廣告侵蝕市場信任,數發部與三大公協會聯手推動可信任的數位廣告生態系
新聞「打擊詐騙是好人與壞人之間不斷攻防的戰役」,數發部長林宜敬在今天一場活動中說。他認為面對日益複雜的網路詐騙,只靠政府單方面防堵是不夠的,還需要結合民眾、企業及產業力量,共同建立數位安全防護網。數發部今天將防詐工作延伸到數位廣告產業,透過產業自律機制,重建數位廣告市場信任。 在數發部數位產業署輔導下,台灣數位媒體應用暨行銷協會(DMA)、台北市廣告代理商業同業公會(TAAA)及台北市媒體服務代理…
Uber收購德國外送龍頭Delivery Hero,版圖擴至99個市場
新聞Uber周四(7/16)宣布,將以每股41.5歐元向德國外送龍頭Delivery Hero股東提出現金收購要約,交易完成後,Uber的叫車與外送業務將擴及全球99個市場。Delivery Hero管理董事會與監事會均支持這項交易,雙方預計2027年下半年完成交易。 總部位於德國柏林的Delivery Hero成立於2011年,業務遍及歐洲、亞洲、拉丁美洲、中東及非洲約65個市場。旗下品牌包括f…
Astronomers Find an Atmosphere On a Nearby Earth-Like Planet…
Astronomers Find an Atmosphere On a Nearby Earth-Like Planet https://science.slashdot.org/story/26/07/17/0029203/astronomers-find-an-atmosphere-on-a-nearby-earth-like-planet?utm_source=rss1.0mainlinka…
NTP server that traveled back in time caused massive Aussie mobile outage
Australian telco Telstra has revealed the cause of the recent incident that caused widespread connectivity problems across its mobile networks, inculding outages to Australia's 000 emergency services …
Tech support chap told angry customer to think inside the box – and solved the problem
ON CALL Welcome to another installment of On Call, The Register's Friday column in which readers kindly share their stories of untangling tech support situations. This week, meet a reader we'll Regomi…
美國戰爭部暫停CMMC第二階段,檢討國防承包商資安認證制度
新聞7月13日美國戰爭部宣布,立即暫停網路安全成熟度模型認證(Cybersecurity Maturity Model Certification,CMMC)第二階段要求。第二階段原定今年11月10日實施,部分處理受控非機密資訊(Controlled Unclassified Information,CUI)的國防承包商,屆時必須通過CMMC第2級第三方評估,才能參與適用這項要求的國防採購案。如今…
高階後門Daxin、Stupig鎖定臺灣製造業發動攻擊
新聞4年前資安公司賽門鐵克揭露中國高階後門程式Daxin,並指出相關活動可追溯至2013年,攻擊目標多半為各國政府或是與中國利益有關的企業組織,當時賽門鐵克指出是他們看過最先進中國的惡意程式,因而引起高度關注,如今傳出駭客將其用於臺灣企業。 博通旗下的Symantec and Carbon Black威脅獵補團隊指出,他們今年5月,在一家跨國高科技製造公司旗下的臺灣子公司當中,發現了Daxin的活…
Cloudflare以eBPF整合DDoS防護、流量分流與系統觀測
新聞提供網路安全、效能與可靠性服務的Cloudflare,將Linux核心可程式化技術eBPF導入全球邊緣網路,用於DDoS防護、流量分流、服務不中斷的重新啟動,以及系統運作狀態觀測,根據Linux基金會旗下eBPF基金會本週公布的Cloudflare eBPF部署案例,這套架構可因應Anycast網路及數百萬個IP位址的管理需求,並減少Cloudflare對客製化Linux核心修補及特定硬體的依…
微軟甫修補的SharePoint重大漏洞已被用於實際攻擊
新聞兩天前美國網路安全與基礎設施安全局(CISA)提出警告,他們掌握利用3個已知漏洞攻擊SharePoint的活動,其中一個是同一天微軟於7月例行更新公告及修補的CVE-2026-56164,如今傳出有另一個漏洞也遭到利用。 7月16日CISA將CVE-2026-58644加入已遭利用的漏洞列表(KEV),並要求聯邦機構必須在7月19日前完成修補。CVE-2026-58644為未受信任資料反序列化…
近8成組織將AI用於資安,但僅36%建立正式AI風險管理計畫
新聞資安教育與研究機構SANS Institute於7月發布調查報告指出,企業在資安工作中採用AI的比例大幅上升,但AI治理機制尚未同步成熟。 調查顯示,將AI納入資安策略的組織比例,從2025年的50%升至2026年的78%;建立正式AI風險管理與法規遵循計畫的組織比例,則僅從2025年的35%微幅增至2026年的36%。在已採用AI的組織中,僅27%的受訪者表示,AI部署已進入成熟階段,並融入…