WordPress網頁建構外掛Bricksforge存在滿分漏洞,傳出已遭積極利用
新聞資安公司Patchstack警告,他們於世界協調時間(UTC)10月7日晚間21時47分開始,發現WordPress網頁建構外掛Bricksforge任意檔案上傳漏洞CVE-2026-85097遭到積極利用,由於該漏洞的CVE編號在同一天公布,換言之,攻擊者在不到一天的時間裡,就將其用於實際活動,網站管理員應更新Bricksforge防範相關威脅。 針對遭到利用的CVE-2026-85097,…
Meta推出前沿AI模型Muse Wonder,挑戰OpenAI與Anthropic
新聞Meta周一(10/12)推出新一代前沿AI模型Muse Wonder與Muse Wonder Full,主攻個人與專業AI代理人任務,強化複雜推理、程式開發及長時間任務執行能力。Meta表示,這是該公司迄今能力最強的模型,足以與全球頂尖AI模型競爭。 Meta於今年4月推出Muse Spark,作為旗下Meta Superintelligence Labs(MSL)成立後的首款AI模型,最初…
HashiCorp封存Boundary社群版,既有部署不再獲原廠安全修補
新聞HashiCorp宣布停止開發旗下特權存取管理工具Boundary社群版(Community Edition,CE),已於10月8日封存GitHub儲存庫,並且不再規畫新版、錯誤修正或安全修補。既有部署仍可使用,但未來若發現新的安全漏洞,社群版已沒有原廠修補計畫。此次決定只影響Boundary CE,HCP Boundary與Boundary Enterprise不受影響。 Boundary是…
Linus Torvalds On Why AI Works For Him…
Linus Torvalds On Why AI Works For Him https://linux.slashdot.org/story/26/10/13/034206/linus-torvalds-on-why-ai-works-for-him?utm_source=rss1.0mainlinkanon
思科發布10月上半更新,修補NX-OS、APIC、Smart License逾30個資安漏洞
新聞10月7日思科針對NX-OS、Application Policy Infrastructure Controller(APIC),以及Smart License(Smart Software Manager)等應用系統發布資安公告,修補35個資安漏洞,其中有16個為重大等級,12個為高風險等級,由於沒有其他替代緩解措施,用戶應儘速套用更新因應。 從修補的產品類型來看,網路設備作業系統NX-O…
政府推動主權AI,必須在第一天就內建AI治理
新聞政府開始大規模投入人工智慧,真正需要回答的問題,已經不只是「AI能不能做」,而是「政府能不能掌握AI」。當AI進入公共服務、行政決策、國家安全與關鍵基礎設施,政府面對的不只是模型效能,還包括資料放在哪裡、誰有權使用、模型由誰掌控、運算環境是否可信,以及AI判斷錯誤時,誰能追溯、誰要負責。 這正是主權AI受到各國政府重視的原因。 臺灣戴爾科技集團技術副總經理李百飛認為,政府推動AI不能把治理當成…
PQC轉型不只升級系統,澳洲ASD強調教育訓練與長期維護
新聞企業因應未來量子電腦對傳統密碼學的威脅,除了需要升級既有系統、導入抗量子密碼演算法,也必須讓相關人員具備部署及維護新密碼學機制所需的知識。澳洲政府情報與資安機構澳洲通訊局(ASD)公布後量子密碼學(Post-Quantum Cryptography,PQC)轉型系列的第五階段建議,將重點放在跨部門溝通、教育訓練及長期維護,強調企業不能將PQC轉型視為一次性的系統升級工作。 ASD提出的PQC轉…
Upwind併購AI資安新創Aegis,成立研究團隊擴大AI代理安全布局
新聞雲端資安業者Upwind宣布併購以色列AI資安新創Aegis,並成立AI安全研究團隊Upwind AI Lab,結合Aegis的研究團隊與技術,以及Upwind既有的雲端安全能力,擴大AI安全研發布局。新團隊將投入AI系統防護、利用AI代理協助資安維運、頂尖AI模型評測及進階AI系統研究。 Upwind今年1月完成2.5億美元融資,9月初則有媒體報導,該公司再獲約3億美元融資,估值由約15億美…
OpenSSF與OpenChain提軟體供應鏈安全指引,協助企業因應CRA等歐盟法規
新聞歐盟近年透過《網路韌性法》(CRA)及NIS2指令,分別提高數位產品及組織供應鏈的資安管理要求。開放原始碼安全基金會(OpenSSF)與OpenChain專案共同提出軟體供應鏈安全指引,建議企業建立內部管理流程,並在軟體開發及維護過程中落實安全措施,包括管理軟體元件、處理漏洞及保存安全佐證資料,以回應客戶審查及相關法規要求。 這份指引結合OpenChain的組織管理標準與OpenSSF的軟體安…
Google DevSite爆RCE漏洞,偽造Cookie即可觸發
新聞Google開發者網站共用平臺DevSite被發現存在遠端程式碼執行(RCE)漏洞,問題出在Google將OAuth用戶端密鑰存放在瀏覽器Cookie內,又使用同一把密鑰作為Cookie簽章金鑰。資安研究人員Simon Koeck揭露,攻擊者無須登入Google帳號,就能利用這項漏洞在伺服器上執行任意程式碼。 Koeck在研究DevSite的OAuth登入流程時,發現網站發出的連線階段Cook…
FreeType 2.15 Released With Apple HVF Driver, ISO Open Font Format Edition 5
FreeType 2.15 Released With Apple HVF Driver, ISO Open Font Format Edition 5 FreeType 2.15 is now available for this widely-used font rendering library used across many different operating systems and…
Python 3.15預設用UTF-8編碼,並新增延遲匯入機制
新聞Python開發團隊發布Python 3.15,預設採用UTF-8文字編碼,減少程式在不同作業系統讀寫文字時的差異,並新增延遲匯入機制,讓指定模組等到實際使用時才載入,以縮短程式啟動時間。新版也改進實驗性編譯器及自由執行緒版本的擴充模組支援。 過去Python程式讀寫文字檔時,如果沒有指定編碼,可能依作業系統及語言設定採用不同方式,導致同一份檔案在不同臺電腦可能出現亂碼或讀取錯誤。Python…
Firefox 158 Now Available With JPEG-XL Support By Default…
Firefox 158 Now Available With JPEG-XL Support By Default https://news.slashdot.org/story/26/10/12/2131234/firefox-158-now-available-with-jpeg-xl-support-by-default?utm_source=rss1.0mainlinkanon
Epic Games Delays Disney Project, Asks Developers To Use More AI…
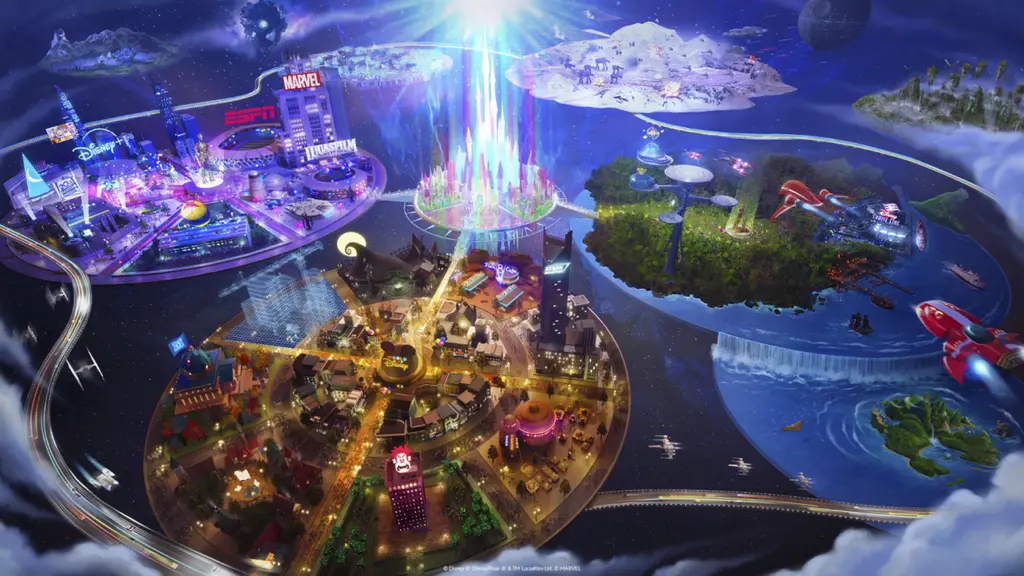
Epic Games Delays Disney Project, Asks Developers To Use More AI https://games.slashdot.org/story/26/10/12/2128209/epic-games-delays-disney-project-asks-developers-to-use-more-ai?utm_source=rss1.0main…
Report: Epic Games goes all-in on AI for Disney collaboration
Report: Epic Games goes all-in on AI for Disney collaboration "No more hand-written code" or AI-free art for delayed Marvel/Star Wars shooter. https://arstechnica.com/gaming/2026/10/report-epic-games-…
Intel Announces The GPU D Series For Crescent Island
Intel Announces The GPU D Series For Crescent Island Intel announced today the GPU D Series for the enterprise-focused, inference-optimized GPU accelerators known to now as Crescent Island... https://…
Mark Zuckerberg Says Meta Has Reached AI 'Frontier', Rejects Calls For…
Mark Zuckerberg Says Meta Has Reached AI 'Frontier', Rejects Calls For Slowdown https://meta.slashdot.org/story/26/10/12/1910233/mark-zuckerberg-says-meta-has-reached-ai-frontier-rejects-calls-for-slo…
No shame in the Domain Name game: DNS is doomed, literally
What is DNS? That's right, it's a database. You can disagree with me but you would be wrong. What can you put in a database? Strings, ints (and you learn the difference right quick if your AWS account…
Chatbot refuseniks edge out users in the US, and they’re not for turning
If you thought everyone was into chatbots, think again: about half of US adults never use the AI tools, and most have no interest in starting. According to Pew Research Center, older adults are the le…
Microsoft blames a configuration change for Exchange Admin Center tumble
Microsoft took down the Exchange Admin Center (EAC) today after a code change left administrators facing an "Internal Server Error" when trying to access the service. Microsoft first admitted that som…
 iThome
Bot
·