德國BSI核發首張5G核心網路組件NESAS安全證書,Mavenir率先通過驗證
新聞德國聯邦資訊安全局(BSI)於6月15日宣布,核發首張針對5G核心網路組件的BSI NESAS網路設備安全保障計畫認證,此舉標誌著德國在確保5G行動通訊基礎設施安全方面邁入全新里程碑。首位獲得此項認證的廠商為美國雲端原生網路軟體商Mavenir,獲證產品為其5G匯流封包核心網路(Converged Packet Core)產品組合的關鍵組件──負責網路功能註冊與發現的網路儲存功能(Networ…
微軟執行長Satya Nadella示警,企業過度依賴AI模型恐削弱差異化
新聞隨著企業加速導入生成式AI,少數大型模型是否會集中吸納企業知識與產業價值,正成為企業科技市場的新一輪討論焦點。微軟執行長Satya Nadella在X貼文中指出,AI時代的重點不應只放在前沿模型(frontier model)本身,而是要建立能讓企業與產業持續累積價值的前沿生態系。這並非否定前沿模型的重要性,而是強調企業若只把AI視為外部供應商提供的通用能力,可能無法保有自身知識、流程與組織經…
Fortinet沙箱平臺3個已知漏洞傳出遭到嘗試利用
新聞上週資安公司Fortinet修補重大等級的作業系統指令注入漏洞CVE-2026-25089,此漏洞存在於沙箱系統FortiSandbox,源於網頁介面的start vnc功能在處理輸入的JSON指令時,未進行適當的特殊字元過濾及處理,CVSS風險評為9.1分,如今傳出有人嘗試用於攻擊的現象。威脅情報公司Defused Cyber於6月16日在社群網站X發文警告,他們看到有人試圖利用CVE-20…
德國多家醫院病患資料外洩,起因於醫療帳務委外服務商Unimed遭駭,突顯第三方供應鏈攻擊風險
新聞日前馬偕醫院外流舊資料遭兜售的消息引發國內關注,而近期德國更是發生大規模病患資料外洩事件,起因於醫療帳務委外服務商Unimed遭駭,導致多家大型醫院受波及。這起事件再次突顯第三方供應鏈攻擊帶來的危害。自5月21日起,德國多家大學附設醫院陸續發布資安事故公告,揭露因委外服務商Unimed遭駭導致的資料外洩災情。受影響的醫院與規模如下:弗萊堡大學附設醫院揭露有5.4萬名病患個資外洩,其中 900名…
中國駭客Earth Lusca打造惡意軟體SprySOCKS變種,於政府機關從事攻擊活動
新聞一般而言,Windows作業系統是駭客主要的攻擊目標,他們會專門為該平臺打造惡意程式,後續為擴大攻擊範圍,再移植、開發Linux與macOS平臺版本,不過最近有駭客組織反其道而行,製作Linux惡意程式的Windows變種,來從事攻擊活動。資安公司ESET指出,他們發現中國駭客組織Earth Lusca(TAG-22、Aquatic Panda、FishMonger),將原本針對Linux環境…
FIFA平臺後端漏洞能讓駭客免費播放世界盃賽事、置換影像、修改比分
新聞一名研究人員發現國際足球協會(FIFA)後端平臺API漏洞,使其得以劫持足球世界盃轉播攝影機及賽事影像,或是變更賽事比分等紀錄。FIFA在接獲通報後已修補漏洞。名為BobDaHacker的研究人員指出,漏洞出在FIFA後臺的身分與授權機制設計錯誤,使未經授權的人員得以登入內部系統,存取賽事串流影像管理介面。研究人員先是在FIFA足球經紀人(FIFA Agent)網站,申請成為足球經紀人。完成身…
都柏林大學將主導歐盟6G安全專案,開發6G原生網路威脅情資平臺
新聞愛爾蘭都柏林大學(University College Dublin,UCD)在6月11日宣布,將主導歐盟Horizon Europe架構下、智慧網路與服務聯合事業(Smart Networks and Services Joint Undertaking,SNS JU)支持的SHIELD-6G專案,總經費達800萬歐元。這項專案將集結19個國際合作夥伴,目標是開發面向6G網路的AI驅動威脅情…
勒索軟體Anubis攻擊亞得里亞海港務局,索討千萬美元贖金
新聞今年1月,義大利亞得里亞海港務局證實遭遇勒索軟體Anubis攻擊,當時該機關表示事故發生在去年12月,約有2%資料外流。近日有資安公司公布調查結果,指出駭客疑似針對員工從事網釣而得逞。資安公司Resecurity指出,一般而言,Anubis入侵受害組織的方法有兩種,其中一種是針對能從網際網路存取的應用系統,利用已知漏洞進行滲透;另一種是接管帳號(ATO),透過初始入侵管道掮客(IAB)取得帳密…
AWS推出PQC就緒度掃描工具,檢視TLS端點抗量子準備狀態
新聞為了因應量子運算即將造成大規模既有加密機制保護力不足的危機,IT產業近期密切關注後量子密碼學(Post-Quantum Cryptography,PQC)的導入與遷移議題,公有雲業者AWS在上個月宣布推出後量子密碼學就緒度掃描工具PQC Readiness Scanner,這是以AWS Config合規套件建置的解決方案。這項工具可協助企業盤點由AWS服務終止TLS連線的應用程式負載平衡器(A…
HPE Tempts VMware Users, Partners With Year of Free Virtualization Software…
HPE Tempts VMware Users, Partners With Year of Free Virtualization Software https://tech.slashdot.org/story/26/06/16/2334256/hpe-tempts-vmware-users-partners-with-year-of-free-virtualization-software?…
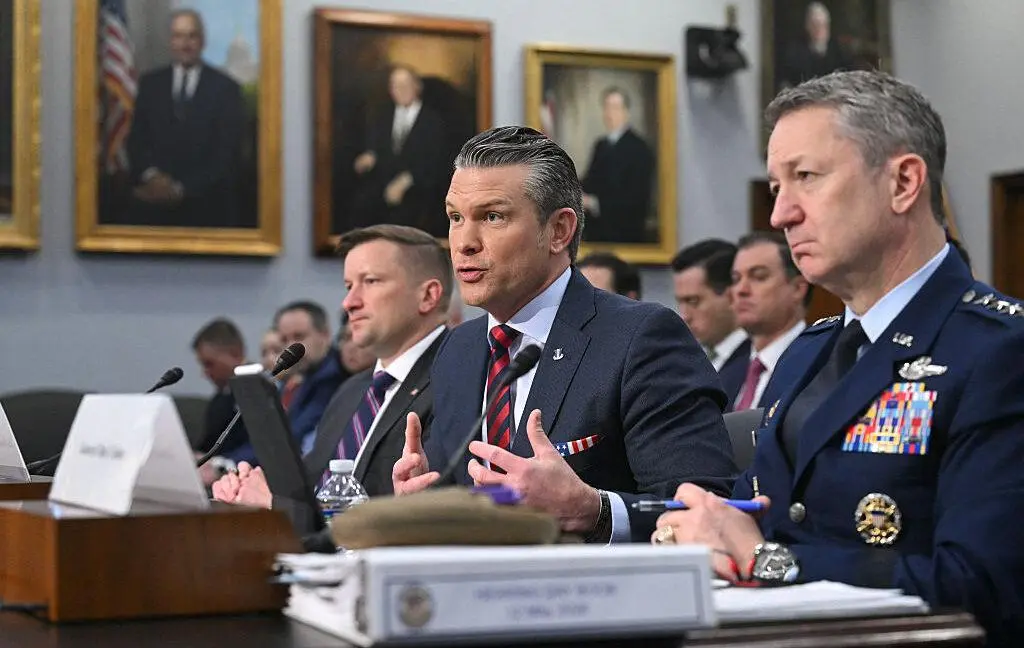
Pentagon boasts of using AI to write reports mandated by Congress
Pentagon boasts of using AI to write reports mandated by Congress Pentagon also claims 1.5 million personnel are using generative AI tools. https://arstechnica.com/ai/2026/06/pentagon-boasts-of-using-…
Trump admin helps xAI fight pollution lawsuit, says military needs Grok for war
Trump admin helps xAI fight pollution lawsuit, says military needs Grok for war NAACP lawsuit says xAI uses gas turbines without permits for Grok data center. https://arstechnica.com/tech-policy/2026/…
駭客組織ShinyHunters鎖定教育科技公司Infinite Campus,竊取13.7萬名師生個資
新聞今年3月,勒索軟體駭客ShinyHunters聲稱入侵教育科技公司Infinite Campus,從該公司使用的Salesforce平臺竊得1.2 GB的檔案,由於該公司為美國逾3,200個學區提供學生資訊系統,範圍涵蓋46個州、握有約有1,100萬名學生個資,使得這起事故在美國受到關注。但究竟有多少學生受到影響,最近出現新的發展。根據資安新聞網站Bleeping Computer報導,密碼外…
駭客宣稱駭入任天堂竊走員工及公司資訊,勒索200萬美元
新聞媒體報導,日本電玩大廠任天堂(Nintendo)疑似遭駭,被竊走至少包括員工電子郵件、績效等公司資料,並且被勒索200萬美元。TechNadu報導,一個代號SHADOWBYT3$的駭客6月13日在地下論壇張貼勒索訊息。他宣稱從任天堂的TINYpulse系統竊得近859MB的資料,喊價200萬美元作為贖金。TINYpulse是蒐集員工匿名反饋意見的員工關係管理平臺。這名駭客宣稱從TINYpuls…
SpaceX以600億美元收購AI程式設計新創Cursor
新聞SpaceX周二(6/16)宣布,將以價值600億美元的全股票交易收購AI程式設計工具Cursor母公司Anysphere。根據SpaceX提交給美國證券交易委員會(SEC)的文件,雙方已簽署合併協議,SpaceX將透過全資子公司X67 Inc.進行合併;交易完成後,Cursor將成為SpaceX的全資子公司,預計於今年第3季完成。根據協議內容,Cursor股東將獲得SpaceX Class …
AMD收購MEXT,強化資料中心記憶體最佳化技術
新聞晶片大廠AMD宣布收購記憶體最佳化技術業者MEXT,並規畫將其AI驅動預測式記憶體(AI-Powered Predictive Memory)技術整合至AMD資料中心產品組合。雙方未公布交易金額。根據MEXT官方資料,AI-Powered Predictive Memory是一套軟體解決方案,可調度快閃儲存與動態隨機存取記憶體(DRAM),使作業系統將快閃儲存視為DRAM速度的記憶體,在不更動…
開源資安平臺Wazuh修補重大漏洞,攻擊者可竄改警示並刪除日誌
新聞開源XDR與SIEM平臺Wazuh修補Wazuh Manager一項重大(Critical)風險漏洞,影響wazuh-manager 5.0.0-beta1與後續推出的5.x版本,CVSS分數達滿分10.0分;Wazuh 4.x分支則不受影響。Wazuh已於GitHub發布安全公告,說明漏洞出現在wazuh-manager 5.0.0-beta1導入的盤點同步機制。Wazuh Manager在…
Cyberattack sees crops kept in the ground
A cyberattack on Australia’s second-largest sugar producer has forced farmers to keep crops in the ground, and looks like denting their incomes. Mackay Sugar, based in the Australian state of Queensla…
美國警告Joomla外掛JCE的滿分重大漏洞已被用於實際攻擊活動
新聞6月16日美國網路安全與基礎設施安全局(CISA)提出警告,由軟體廠商Widget Factory開發的Joomla外掛程式Joomla Content Editor(JCE),存在重大漏洞CVE-2026-48907,CISA已掌握積極利用該弱點的攻擊跡象,因此,他們將其列入已遭利用的漏洞名單(KEV),並要求聯邦機構在6月19日前完成修補。CVE-2026-48907是存取控制不當類型的弱…
CVE漏洞數量大增,FIRST進一步說明致災風險並未隨總量而增加的理由
新聞FIRST國際資安應變組織發布2026年中漏洞預測報告,不僅將全年CVE漏洞預估數量上修至6.6萬個,同時提出一項重要觀察,並以「降雨與洪水」為喻指出:雖然漏洞總量(降雨)持續攀升,但真正被積極利用或具備高度威脅的漏洞(洪水),其增長速度並未同步上升。若僅觀察漏洞總數,上述預測結果似乎令人擔憂。但根據FIRST預測團隊的分析,若進一步套用「漏洞可利用性的分析層」(Exploitability …
 iThome
Bot
·