Man jailed due to faulty face recognition says Florida cops ignored other…
Man jailed due to faulty face recognition says Florida cops ignored other evidence Lawsuit: "Police let an error-prone AI system stand in for an investigation." https://arstechnica.com/tech-policy/202…
研究人員揭露Exchange Online資安漏洞Ghost-Sender,攻擊者能偽造任意電子郵件地址
新聞6月9日資安公司InfoGuard針對Exchange Online用戶提出警告,他們發現名為Ghost-Sender的資安漏洞,Exchange Online或採用混合模式部署的Exchage郵件系統,只要搭配第三方的郵件伺服器防護措施或垃圾信過濾機制,而使得Exchange Online與外部的MX紀錄整合,攻擊者就有機會對目標租戶發動欺騙攻擊,以任意的寄件人的名義,發送信件給任何收件者,…
美國CISA改漏洞管理規則,最高風險漏洞3天內須修補
新聞美國網路安全暨基礎設施安全局(CISA)週三(6/10)發布新版《強制營運指令》(BOD)26-04,要求聯邦文職機關改採風險導向漏洞管理制度;未來最高風險漏洞必須在3天內完成修補、停用或移除,較以往動輒數週的修補期限大幅縮短,以因應AI加速漏洞攻擊所帶來的新威脅。過去美國聯邦漏洞管理主要分成兩套規則:對外公開系統依漏洞嚴重度評分(CVSS)決定修補期限,重大漏洞通常須在30天內修補,高風險漏…
Solar Beats Coal In the US For the First Month Ever…
Solar Beats Coal In the US For the First Month Ever https://hardware.slashdot.org/story/26/06/10/2045213/solar-beats-coal-in-the-us-for-the-first-month-ever?utm_source=rss1.0mainlinkanon
ShinyHunters宣稱駭入上百家Oracle PeopleSoft伺服器
新聞媒體報導,勒索軟體駭客組織ShinyHunters近日利用漏洞,駭入Oracle PeopleSoft上百家組織伺服器,包括至少一家英國知名大學。PeopleSoft是甲骨文旗下提供人力資源(HR)、財務管理、供應鏈與客戶關係管理的軟體套件,其客戶涵括知名企業、學校、金融及製造業。Bleeping Computer報導,近日多家組織傳出接到勒索信件後,ShinyHunters駭客宣稱是其所為。…
微軟修補已遭利用的Exchange Server零時差漏洞
新聞5月14日微軟揭露Exchange Server重大漏洞CVE-2026-42897,並指出已遭到利用,6月9日微軟更新公告內容,呼籲用戶儘速安裝6月的安全更新來防範漏洞。不過,對於已採取緩解措施的用戶,該公司也指出安裝修補程式後緩解措施應予以保留,理由是該措施提供後額外的防禦能力,有助於在他們進一步強化Exchange Server安全性的過程持續提供保護。該公司強調,更新程式不會自動移除相…
Ivanti修補安全閘道Sentry重大漏洞,可讓攻擊者以root權限執行程式碼
新聞企業軟體與資安設備業者Ivanti於6月9日發布安全公告,修補Ivanti Sentry兩項重大(Critical)風險等級漏洞,分別為CVE-2026-10520與CVE-2026-10523。Ivanti Sentry前身為MobileIron Sentry,是用於保護企業後端系統與遠端行動裝置之間流量的安全閘道設備。其中,CVE-2026-10520是作業系統命令注入漏洞,CVSS風險分…
Fortinet修補沙箱系統指令注入漏洞
新聞Fortinet本週發布安全更新,修補其FortiSanbox雲端及本地部署三個版本的重大指令注入漏洞。在5月,該公司也針對FortiSandbox系列修補遠端程式碼執行(RCE)漏洞。編號CVE-2026-25089由Fortinet產品安全部門研究人員發現及通報,為FortiSandbox產品的OS指令注入漏洞,CVSS風險值達9.1,源於Web介面的start vnc功能在處理輸入的JS…
西門子6月工控安全公告揭露影響多款產品的OpenSSL重大漏洞
新聞工控系統業者西門子(Siemens)於6月9日發布安全公告,說明OpenSSL重大風險漏洞CVE-2025-15467對多款產品的影響,並已針對部分產品提供修補版本。此漏洞CVSS v3.1風險分數為9.8分,屬重大(Critical)風險等級。西門子指出,此漏洞發生於OpenSSL解析帶有惡意AEAD參數的CMS AuthEnvelopedData訊息時,可能觸發堆疊緩衝區溢位,導致應用程式…
ServiceNow安全缺陷遭濫用,攻擊者查詢部分客戶執行個體資料
新聞企業雲端工作流程平臺業者ServiceNow傳出安全事件。Bleeping Computer於6月9日報導,ServiceNow已通知受影響客戶,攻擊者濫用一項安全漏洞,可讓未經身分驗證的使用者在特定情況下,取得超出範圍的ServiceNow執行個體存取權限,並透過組態不良的API端點,查詢部分客戶執行個體的資料表。根據Reddit使用者轉貼的ServiceNow客戶支援公告內容,Servic…
CISA警告Chrome與思科SD-WAN零時差漏洞被用於攻擊活動
新聞6月9日美國網路安全與基礎設施安全局(CISA)提出警告,他們掌握3個資安漏洞遭到積極利用的證據,將其列入已遭利用的漏洞名單(KEV),要求聯邦機構於6月23日完成修補。其中有兩個資安漏洞特別值得注意,一個是思科上週揭露的CVE-2026-20245,此漏洞存在於Catalyst SD-WAN Manager,為輸出不當編碼或逃逸漏洞,CVSS風險評為7.8分,該公司已開始為部分版本提供修補程…
Adobe發布6月例行更新,呼籲用戶優先修補ColdFusion與Campaign Classic
新聞6月9日Adobe發布本月例行更新,為旗下11款應用系統提供修補程式,總共修補123個資安漏洞。值得留意的是,該公司將企業行銷自動化與客戶關係管理(CRM)平臺Campaign Classic、網頁應用程式開發平臺ColdFusion的修補優先順序列為第一級,呼籲用戶必須特別優先處理。從漏洞的嚴重程度而言,這次Adobe為Campaign Classic修補兩個CVSS風險皆達到10分滿分的重…
Memory and personalization make AI more likely to tell you what you want to hear
AI companies have touted context retention (memory) and the availability of personal details (personalization) as mechanisms for improving AI model interaction. Both have value to help keep models fro…
Chinese agents caught rebuilding botnets and stirring the pot on AI datacenter debate
Multiple reports indicate that Chinese operatives continue using every tech tool at their disposal – including American AI – to amass data on and manipulate everyone from security-clearance holders to…
ReactOS "Open-Source Windows" Reaches The Milestone Of Being Able To Run…
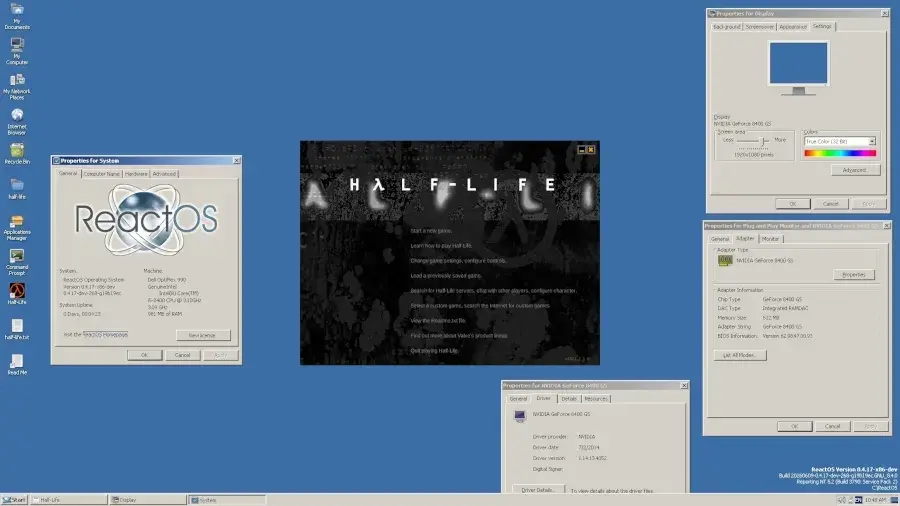
ReactOS "Open-Source Windows" Reaches The Milestone Of Being Able To Run Half-Life ReactOS, the open-source operating system working for binary compatibility with Microsoft Windows computer programs a…
Bluesky is getting ‘communities’…
Bluesky is getting ‘communities’ https://www.theverge.com/tech/948215/bluesky-communities-at-protocol-atmosphere-reddit
Framework delays its first Laptop 13 Pro shipments by a month…
Framework delays its first Laptop 13 Pro shipments by a month https://www.theverge.com/gadgets/948044/framework-laptop-13-pro-delay-shipment-july-august
Microsoft Defender 'RoguePlanet' Zero-Day Grants SYSTEM Privileges…
Microsoft Defender 'RoguePlanet' Zero-Day Grants SYSTEM Privileges https://it.slashdot.org/story/26/06/10/2053232/microsoft-defender-rogueplanet-zero-day-grants-system-privileges?utm_source=rss1.0main…
Apple’s new Siri AI knows when to shut up…
Apple’s new Siri AI knows when to shut up https://www.theverge.com/tech/948155/apple-siri-ai-chatbot-personality
Google won’t just admit it’s feeding YouTube creators to its music AI…
Google won’t just admit it’s feeding YouTube creators to its music AI https://www.theverge.com/tech/947770/google-lyria-music-ai-lawsuit-youtube