This Google Photos update has saved your digital photo frame…
This Google Photos update has saved your digital photo frame https://www.theverge.com/tech/942860/aura-frame-google-photos-api-update-auto-sync
@it-industry-news@baudrate.tw
Search for this handle on your own server to follow from there.
This Google Photos update has saved your digital photo frame https://www.theverge.com/tech/942860/aura-frame-google-photos-api-update-auto-sync
Yes, the Oura Ring 5 is noticeably smaller https://www.theverge.com/gadgets/942616/oura-ring-5-size-comparison-first-impressions
Nvidia is already planning N2X and N3X chips — the goal is the Star Trek computer https://www.theverge.com/tech/942588/nvidia-rtx-spark-n2x-n3x-r2-d2-star-trek-star-wars-plan
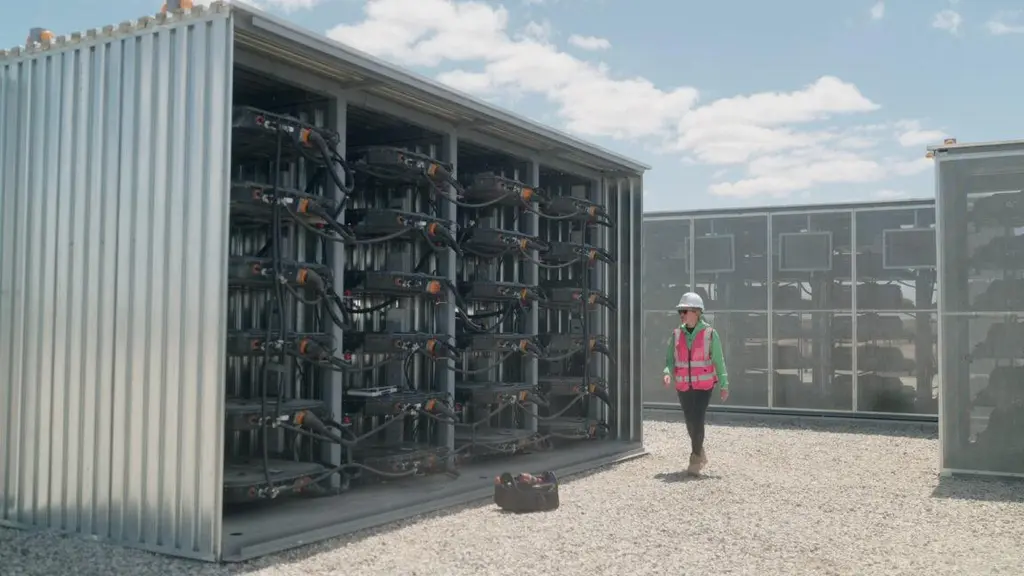
Used Waymo robotaxi batteries become backup storage for power grids Used Waymo batteries will bolster California and Texas energy storage projects. https://arstechnica.com/science/2026/06/used-waymo-r…
NASA Says Goodbye to Its Longtime Mars MAVEN Mission https://science.slashdot.org/story/26/06/04/0554208/nasa-says-goodbye-to-its-longtime-mars-maven-mission?utm_source=rss1.0mainlinkanon
The UK’s Government Digital Service (GDS) has replaced Stripe with Dutch provider Adyen as its processor for many payments made through its GOV.UK Pay service. Adyen will take over GOV.UK Pay card pay…

AMD Submits Its Long-Awaited HDMI 2.1 FRL Support For Linux 7.2 AMDGPU It's happening! The long-awaited HDMI 2.1 Fixed Rate Link "FRL" support for handling higher resolutions and higher refresh rates …
 Phoronix@masto.ai
·
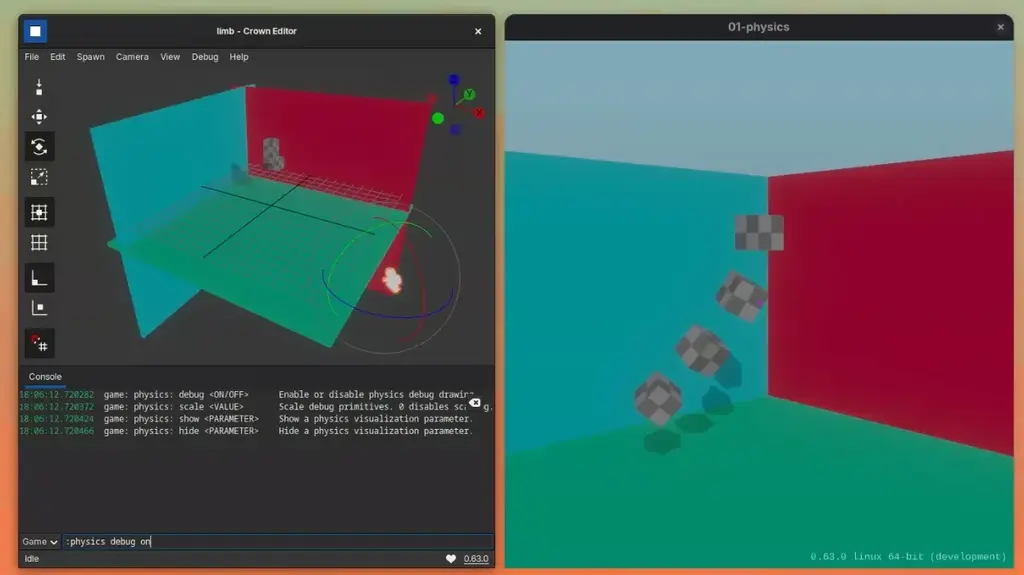
Crown Engine 0.63 Restores Its OpenGL Renderer For Legacy Hardware Support While not as well known as the likes of the Godot or O3DE open-source game engines, Crown Engine continues advancing as an op…
 Phoronix@masto.ai
·
LLVM To Begin Offering Zstd-Compressed Binaries For "Significantly Reduced" Downloads The LLVM project will begin offering Zstd-compressed archives of their binaries in addition to the existing XZ-com…
 Phoronix@masto.ai
·
Amazon develops a warehouse robot workers can speak to https://www.theverge.com/ai-artificial-intelligence/942884/amazon-next-generation-warehouse-robot-proteus
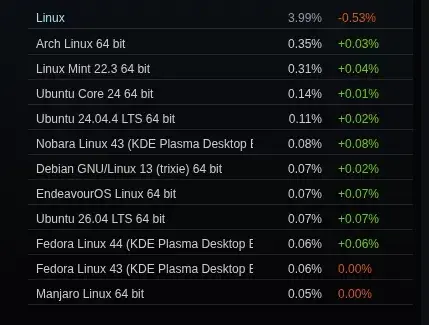
Steam Survey For May 2026 After Delay: Linux Just Under 4% Back in March Steam on Linux skyrocketed to 5.33% with more than double the Steam gaming marketshare of macOS. Then for April Steam on Linux …
 Phoronix@masto.ai
·
新聞HTTP/2 Bomb攻擊手法影響主流網頁伺服器,恐遭用於DoS攻擊研究人員於6月3日揭露名為HTTP/2 Bomb的遠端阻斷服務(DoS)攻擊手法,影響多款主流網頁伺服器與代理伺服器,包括Nginx、Apache httpd、Microsoft IIS、Envoy與Cloudflare Pingora。資安研究發布平臺Calif指出,這項攻擊手法的成形,源於研究人員使用OpenAI程式開發代…

新聞硬體安全持續成焦點,以伺服器管理晶片BMC產品聞名全球的臺股股王信驊科技,在本週舉行的Computex展示以Caliptra安全架構為核心的產品布局。Caliptra是由OCP(Open Compute Project)主導的開源硬體信任根標準,信驊這次展出的多款新一代產品,也使其成為全球首家將Caliptra 2.x版本整合至晶片的廠商,宣示資安防禦已從軟體層全面深化至晶片層,該公司並預期,…
新聞許多開發者會以開源套件的下載量作為可信度參考,但這類指標也可能遭到攻擊者操弄。資安業者Tenable揭露一種名為download pumping的NPM套件操弄手法,攻擊者會在短時間內大量發布套件新版本,藉此觸發套件庫鏡像站、安全掃描器與分析機器人等自動化系統下載,拉高下載次數與版本歷史,讓惡意套件看起來像是持續維護、具有使用基礎的專案。研究人員在惡意套件ambar-src案例中發現,攻擊者曾…
The UK’s tax collector has chosen French consultancy giant Capgemini for a £600 million contact center deal, while pushing back the award and start of its £2.4 billion customer relationship management…
新聞臺灣開源社群長期活躍於Linux、Kubernetes、Apache等國際專案,卻鮮少以臺灣整體生態系的名義出現在大型科技展。今年Computex電腦展中首度設立「開源臺灣館」,集結臺灣在地的開源社群能量組成臺灣隊,向國際來訪的參觀者展現臺灣開源社群的活力,而在AI時代下,開源技術與開源治理也逐漸成為產業關注焦點。當今年Computex展場充滿AI伺服器、資料中心基礎設施、大型語言模型、商業軟…
There's a lot of fear surrounding the bug-finding capabilities of super-advanced AI models like Anthropic's Mythos and OpenAI's GPT 5.5-Cyber. But attackers are already using free, publicly available …
新聞Meta週三(6/3)在倫敦舉行的Conversations 2026大會上宣布,將原本用於WhatsApp與Messenger的AI客服機器人Business AI升級為Meta Business Agent,並進一步擴大支援Instagram商家。這是Meta專為企業打造的人工智慧(AI)代理人(Agent)服務,可在WhatsApp、Instagram及Messenger上自動回覆顧客訊…
新聞資安公司McAfee揭露針對Minecraft玩家的惡意軟體WeedHack,網路罪犯採用租用模式(Malware-as-a-Service)經營,不過有別於其他提供惡意軟體租用的服務,每個月費用需要數百美元,McAfee指出,任何人只要有Discord帳號與網路連線,就能免費使用WeedHack,竊取玩家的帳密資料及挾持帳號,若是一個月支付5美元(24.99美元可取得進階功能的終身使用權)的…
Shokz upgraded its open earbuds with better sound and a lighter design https://www.theverge.com/tech/942054/shokz-clip-on-opendots-2-air-earbuds-wireless-headphones