Hundreds of prolific Wikipedia editors are threatening to go on strike…
Hundreds of prolific Wikipedia editors are threatening to go on strike https://www.theverge.com/report/939442/wikipedia-editors-protest-wikimedia-layoffs-strike
This AI startup will clean your home for free to train future robots…
This AI startup will clean your home for free to train future robots https://www.theverge.com/ai-artificial-intelligence/939765/ai-training-data-startup-shift-free-cleaning
ShinyHunters adds Charter to trophy shelf after 4.9M customer records leak
ShinyHunters claims it has dumped the personal details of millions of Charter Communications customers after the US telecom giant apparently declined to play along with the gang's latest extortion dem…
Btrfs Change Coming For Linux 7.2 Yields Very Healthy Performance Gain
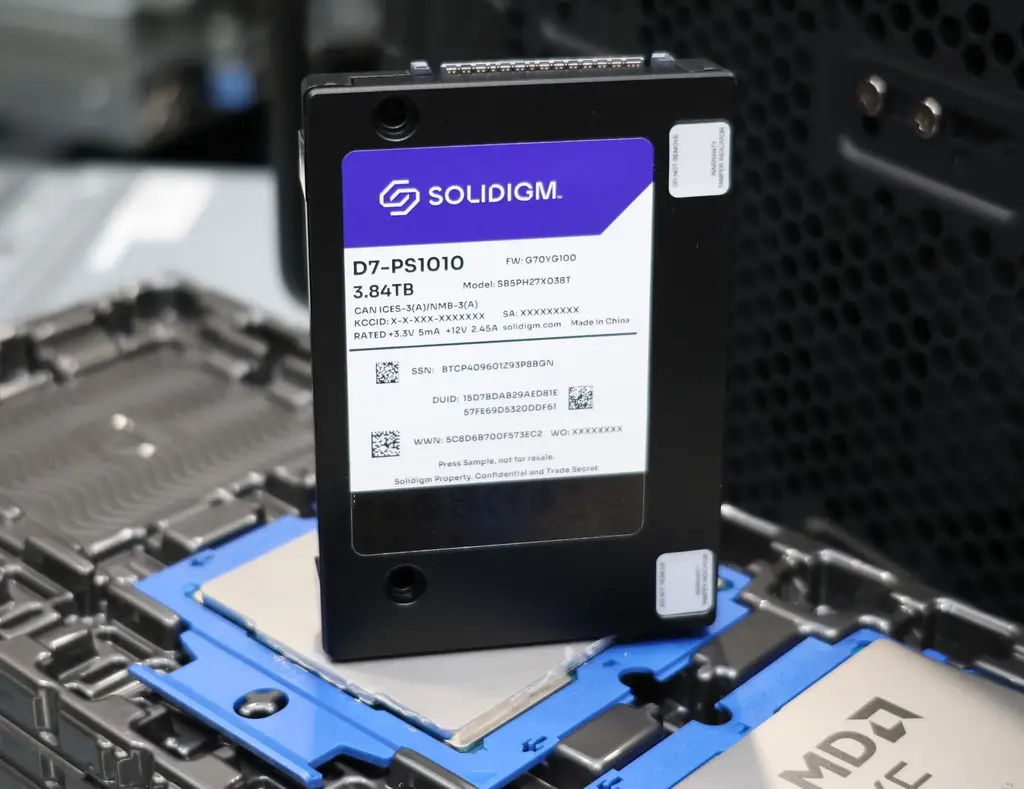
Btrfs Change Coming For Linux 7.2 Yields Very Healthy Performance Gain A change coming on the way for the upcoming Linux 7.2 kernel cycle is yielding a significant improvement to the direct I/O write …
This is MSI’s new Claw 8 EX AI Plus gaming handheld…
This is MSI’s new Claw 8 EX AI Plus gaming handheld https://www.theverge.com/entertainment/939758/msi-claw-8-ex-ai-plus-gaming-handheld-reveal-computex-2026
FBI Arrests CIA Official With $40 Million In Gold Bars In His Home…
FBI Arrests CIA Official With $40 Million In Gold Bars In His Home https://yro.slashdot.org/story/26/05/28/2053250/fbi-arrests-cia-official-with-40-million-in-gold-bars-in-his-home?utm_source=rss1.0ma…
Adobe’s conversational AI agent is a mediocre design intern…
Adobe’s conversational AI agent is a mediocre design intern https://www.theverge.com/tech/939686/adobes-conversational-ai-agent-is-a-mediocre-design-intern
Intel To Support DRM Background Color Property With Linux 7.2
Intel To Support DRM Background Color Property With Linux 7.2 Introduced in Linux 7.1 is a dedicated CRTC background color property for DRM graphics/display drivers. The "BACKGROUND_COLOR" property ca…
【資安週報】0525~0529,企業簡訊平臺EVERY8D遭駭引爆國家級供應鏈危機,F-ISAC發布黃燈級資安事件警訊
新聞臺灣資訊服務業互動資通(Teamplus)遭網路攻擊而疑似發生簡訊平臺癱瘓,有資料外洩的風險,由於事件影響層面甚廣,其嚴重性格外受到關注,金融資安資訊分享與分析中心(F-ISAC)已對此資安事件發布黃燈警訊,要求會員機構採取「先盤點暴露面,再應變處置」的緊急措施。此外,馬偕醫院再度傳出資料外洩消息,院方雖表示疑似與2025年舊案有關,但考量去年CrazyHunter勒索軟體曾鎖定國內多家醫院與…
Fedora 45 Considering Use Of PURL Metadata For Uniquely Identifying Software…
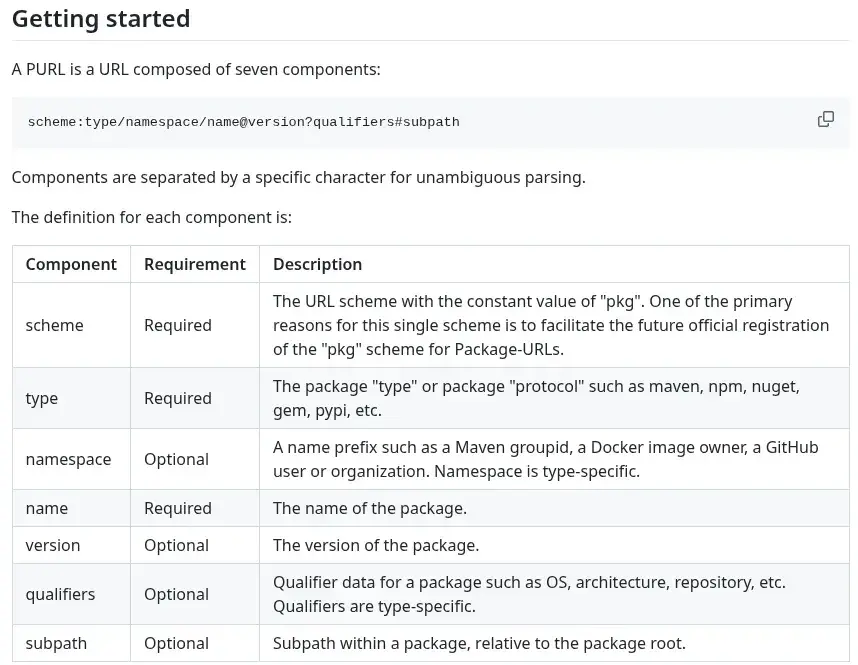
Fedora 45 Considering Use Of PURL Metadata For Uniquely Identifying Software Packages One of the Fedora 45 change proposals under consideration at the moment is making adding PURL "Package-URL" to Fed…
Linux 7.2 To Bring Graphics Driver Fix For Old Integrated Graphics On Intel…
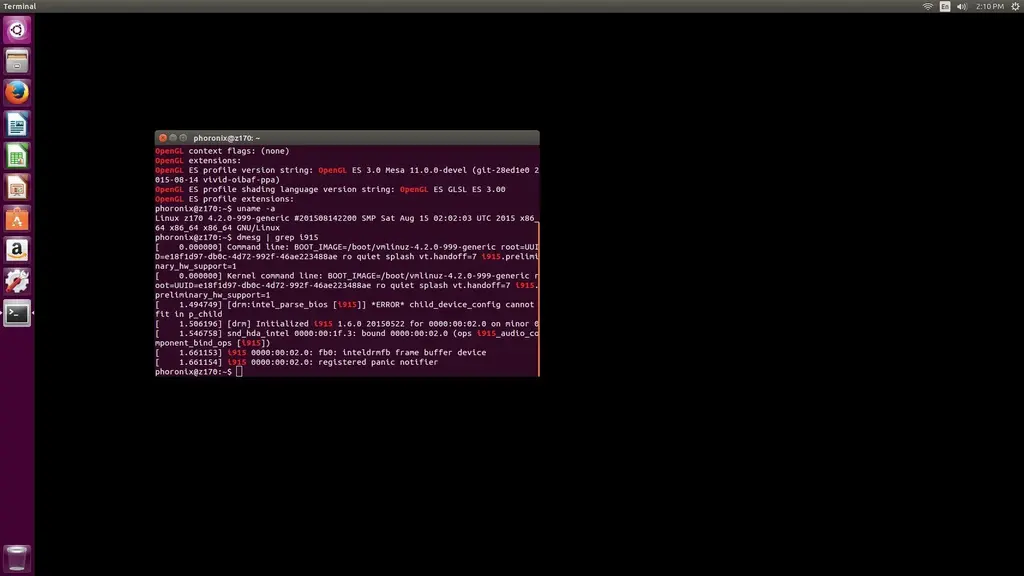
Linux 7.2 To Bring Graphics Driver Fix For Old Integrated Graphics On Intel Sandy Bridge For those still making use of Intel Sandy Bridge processors from 15 years ago, the upcoming Linux 7.2 kernel is…
Radeon Software For Linux 26.12 Brings Ubuntu 26.04 Support
Radeon Software For Linux 26.12 Brings Ubuntu 26.04 Support While most Linux enthusiasts and desktop users/gamers are comfortable just riding the latest upstream Linux kernel and Mesa drivers shipped …
【資安日報】5月29日,Linux傳出新的本機權限提升漏洞CIFSwitch
新聞Linux核心存在本機權限提升漏洞CIFSwitch資安研究員Asim Manizada揭露資安漏洞CIFSwitch,問題源於Linux核心CIFS模組與執行在作業系統使用者空間的輔助工具cifs-utils之間的處理,Linux核心未驗證金鑰描述來源,導致攻擊者可偽造描述並啟動具有root權限的輔助程式,因此,攻擊者可透過request_key()提供假描述,讓具有root權限的輔助工具在…
智慧資安攜手池安量子,啟動臺灣後量子資安元年
新聞精誠資訊旗下智慧資安科技(uniXecure)與池安量子資安(CHELPIS)日前正式宣布展開策略合作,將共同推動臺灣企業的後量子密碼(PQC)遷移工程。智慧資安計畫以精誠集團的四萬家客戶、五千名IT專業人員為基礎,結合池安量子的國際認證技術,打造臺灣企業的PQC遷移服務入口,並逐步輻射至東南亞市場——馬來西亞、新加坡等地的PQC合規時程甚至比臺灣更快,市場空間正在打開。量子風暴尚未全面登陸,…
Jammin' on UK defence secretary's jet as Russia blamed for GPS interference
Russia may be deploying a network of small jamming devices to disrupt global positioning system (GPS) signals following interference that affected the UK defence secretary's flight from Estonia. On Ma…
That an app 'Fits on a Floppy' is still a useful measure in 2026
If you're old enough, you might remember using floppy disks, either of the 3.5-inch or 5.25-inch variety. They didn't hold much and often you had to have many disks to install one program. Don't be mi…
Blue Origin explosion is a major setback for NASA’s Moon plans and Amazon’s…
Blue Origin explosion is a major setback for NASA’s Moon plans and Amazon’s Starlink competitor https://www.theverge.com/science/939677/blue-origin-explosion-nasa-leo-setback-delays
Linux核心存在本機權限提升漏洞CIFSwitch
新聞4月底資安廠商Theori揭露Linux系統核心本機權限提升(LPE)漏洞Copy Fail(CVE-2026-31431),後續許多研究人員跟進調查,結果發現其他變種弱點,例如:Dirty Frag(CVE-2026-43284與CVE-2026-43500)、Fragnesia(CVE-2026-46300)、DirtyDecrypt、PinTheft,以及ssh-keysign-pwn(…
AI伺服器需求強勁,Dell首季營收成長88%
新聞美國電腦與伺服器大廠Dell Technologies周四(5/28)公布截至5月1日的2027會計年度第一季財報,受惠於AI伺服器需求持續成長,單季營收達438億美元,比去年同期增加88%,創下2018年重新上市以來最快成長速度。調整後每股盈餘(EPS)4.86美元,也優於市場預期的2.94美元。財報發布當天,Dell盤後股價大漲近42%,達到450美元。Dell表示,該季取得244億美元的…
氣象署導入AI預報模型展現初步成果,10分鐘可快速模擬颱風動態,預報精度跨越4年進展
新聞天氣預報不只是民眾每天生活的參考依據,對於颱風、降雨量的氣象預測也是政府因應極端氣象的重要防救災依據,中央氣象署今天(5/29)向行政院長卓榮泰展現我國AI氣象科技的發展成果。氣象署長呂國臣表示,AI將改變傳統的氣象預報模式,從CPU物理模擬走向GPU資料驅動發展,10分鐘就能完成颱風模擬。極端氣候及複合型的災害已逐漸成為常態,以過去6年為例,臺灣氣候型態劇烈變化,前3年沒有颱風登陸,導致嚴重…