South Korean president calls for creation of tools that stop all cyber-attacks
South Korean president Lee Jae Myung has told the nation’s cabinet that it’s time to develop AI-powered defensive tools to combat AI-wielding attackers. “Recently, a series of personal information lea…
OpenSSH 10.6調整壓縮機制防側通道攻擊,並啟用混合式後量子簽章
新聞SSH遠端連線工具OpenSSH發布10.6版,調整SSH連線的壓縮方式,停用LZ77字典編碼功能,降低攻擊者透過加密後資料長度推測內容的風險。新版也正式啟用結合ML-DSA-44與Ed25519的混合式後量子簽章,推進OpenSSH後量子密碼技術的採用。 SSH可以在同一條連線內同時進行多項工作,例如操作遠端主機及轉送網路連線,而這些工作會共用壓縮時使用的資料,因此攻擊者若能控制其中一項工作…
Atlassian揭露影響旗下8款主要應用系統的任意檔案讀取漏洞
新聞10月5日軟體開發廠商Atlassian發布資安公告,揭露重大等級的任意檔案讀取漏洞CVE-2026-21589,未通過身分驗證的攻擊者可直接存取應用系統根目錄的特定檔案,CVSS v4.0嚴重程度評為9.3分,影響所有版本的Bitbucket Data Center、Confluence Data Center、Jira Service Management Data Center、Jira…
OpenAI用內部模型挑戰4,000道數學問題,公開722篇研究手稿
新聞OpenAI周二(10/6)公布大批由內部前沿模型產生的數學研究成果,並在GitHub公開722篇研究手稿。OpenAI尚未公開產生這批成果的前沿模型,目前正研究如何以負責任的方式釋出。 OpenAI表示,由於既有數學評測已逐漸無法拉開模型能力差距,因此把測試進一步延伸至真正尚待研究的開放問題。此次模型總計嘗試約4,000道問題,經整理與重要性篩選後,最終歸納成372個研究家族,並形成722篇…
Hackers obtain counterfeit TLS certificates for Google and other large services
Hackers obtain counterfeit TLS certificates for Google and other large services Compromise of 3 domain registries allows hackers to walk off with unauthorized certs. https://arstechnica.com/security/2…
Mozilla推出Firefox 157.0.1更新,修補檔案處理元件弱點
新聞繼上週發布Firefox 157大改版後,本週Mozilla基金會針對該版本推出修補程式。10月6日Mozilla推出Firefox安全性更新157.0.1,這次只有修補一個中度風險漏洞CVE-2026-106016,此弱點存在於檔案處理元件,可被用於繞過特定的緩解措施。 值得留意的是,該弱點的危險程度有可能比Mozilla認定的要來得高,根據弱點管理平臺廠商Tenable的資料,其CVSS嚴…
Anthropic擴大資安Claude存取計畫,Glasswing半年找到逾12萬漏洞
新聞Anthropic周二(10/6)宣布擴大Cyber Verification Program(CVP),整合原本分開運作的Project Glasswing,並重新分為3個資安存取層級,讓通過驗證的資安團隊可依工作需求,取得限制較少的Claude模型能力。Anthropic同時公布Project Glasswing成果,指出合作夥伴自今年4月至7月間已發現至少12.9萬個經驗證的軟體漏洞。 …
South Korea Says AI Agents May Have Been Used to Hack the Country's Banks…
South Korea Says AI Agents May Have Been Used to Hack the Country's Banks https://news.slashdot.org/story/26/10/07/0313242/south-korea-says-ai-agents-may-have-been-used-to-hack-the-countrys-banks?utm_…
Anthropic reconfigures its cool kids security program
Only a week after warning about the perils of competitor Z.ai's GLM-5.3 model and its advanced cybersecurity capabilities, Anthropic has expanded its Cyber Verification Program (CVP) – or rather, reco…
Microsoft defines its Azure instance lifecycle, without any info about timing
Microsoft has updated the lifecycle of an Azure instance, without offering any information on how long it takes for an instance type to expire. Redmond’s “enhanced lifecycle” landed in late September …
Google發布Chrome 155,修補近250個資安漏洞
新聞10月6日Google推出穩定版Chrome 155大改版,一口氣修補247個資安弱點,從危險程度而言,4個為重大等級、53個高風險等級,其餘為中低風險等級。Windows與macOS用戶應升級至155.0.8059.39或155.0.8059.40,Linux與Android用戶應升級為155.0.8059.39,以緩解相關漏洞風險。 有別於過往大多修補的弱點是記憶體相關,這次不正確授權與缺…
Another Dozen Vulnerabilities Found In The X.Org Server & XWayland
Another Dozen Vulnerabilities Found In The X.Org Server & XWayland With the assistance of AI, another dozen security vulnerabilities affecting both the conventional X.Org Server as well as XWayland we…
New Patches For Linux's Zswap Show Major Improvements
New Patches For Linux's Zswap Show Major Improvements Amid multiple ongoing innovations being pursued in the Linux memory management space amid sky high RAM prices, a new patch series posted on Monday…
製造業PQC轉型不只換演算法,OT設備升級與汰換成挑戰
新聞製造業推動後量子密碼學(Post-Quantum Cryptography,PQC)轉型,面臨的問題不只是更換加密演算法。網路安全業者Forescout從營運技術(OT)環境分析PQC轉型,指出OT環境的密碼學機制不只用於保護網路連線,也分布在韌體數位簽章、安全開機及裝置身分等功能。企業因此需要找出既有設備及系統使用哪些密碼學機制,並確認這些機制能否升級;無法升級的設備,未來可能需要採取額外防…
Linux後門ClingSTUN利用公開STUN服務,惡意通訊更難辨識
新聞資安業者Fortinet旗下FortiGuard Labs揭露Linux後門程式ClingSTUN,攻擊者鎖定暴露於公開網路且尚未修補已知漏洞的設備發動攻擊。設備感染ClingSTUN後,攻擊者可持續存取遭入侵系統,並將其變成可遠端控制的代理節點。 研究人員列出的24項用於初始入侵的已知漏洞涉及D-Link、TP-Link、Tenda、EnGenius、Realtek、AVTECH及Ivant…
Linux基金會旗下ELISA納入兩項開源專案,擴大Linux程式碼分析與壓力測試能力
新聞Linux基金會(The Linux Foundation)託管的開源社群ELISA(Enabling Linux In Safety Applications)10月5日宣布,將Cregit與stress-ng兩項開源專案納入旗下,分別補強程式碼分析及壓力測試能力,進一步擴大ELISA支援安全關鍵軟體開發與測試的技術範圍。 ELISA主要推動Linux及其他開源軟體用於安全關鍵應用。隨著軟體…
研究人員發現GitHub公開儲存庫暴露逾54萬組仍有效憑證
新聞資安業者Truffle Security近日公布GitHub公開程式碼憑證暴露的研究結果,研究團隊掃描The Stack v3收錄的約2.25億個GitHub公開儲存庫快照,並於2026年7月驗證其中找到的憑證,確認其中543,699組當時仍可使用,暴露時間中位數達784天,第90百分位更達6.3年。 GitHub於2024年2月開始為所有免費帳號分批預設啟用Push Protection,在…
GitHub Actions相隔4天再傳異常,代管執行環境延遲波及Pages與帳務功能
新聞GitHub Actions相隔約4天再度發生服務異常,GitHub於臺灣時間10月6日凌晨通報,代管的工作執行環境分派出現延遲,造成部分自動化工作流程啟動延遲,後續也出現工作執行失敗。GitHub Actions約2小時43分鐘後恢復正常,期間GitHub Pages及部分帳務、授權功能都受到影響。 GitHub在凌晨3時11分首先通報GitHub Actions效能下降,隨後確認問題出在G…
Google teams with nuclear power giant to give reactors a tune-up
Google on Tuesday struck a deal with Constellation Energy for 3,590 megawatts of future energy supply, including nearly a gigawatt of new nuclear capacity, as the search and advertising giant tries to…
HBO Max, Paramount+, and Discovery+ "will unify into a single service”
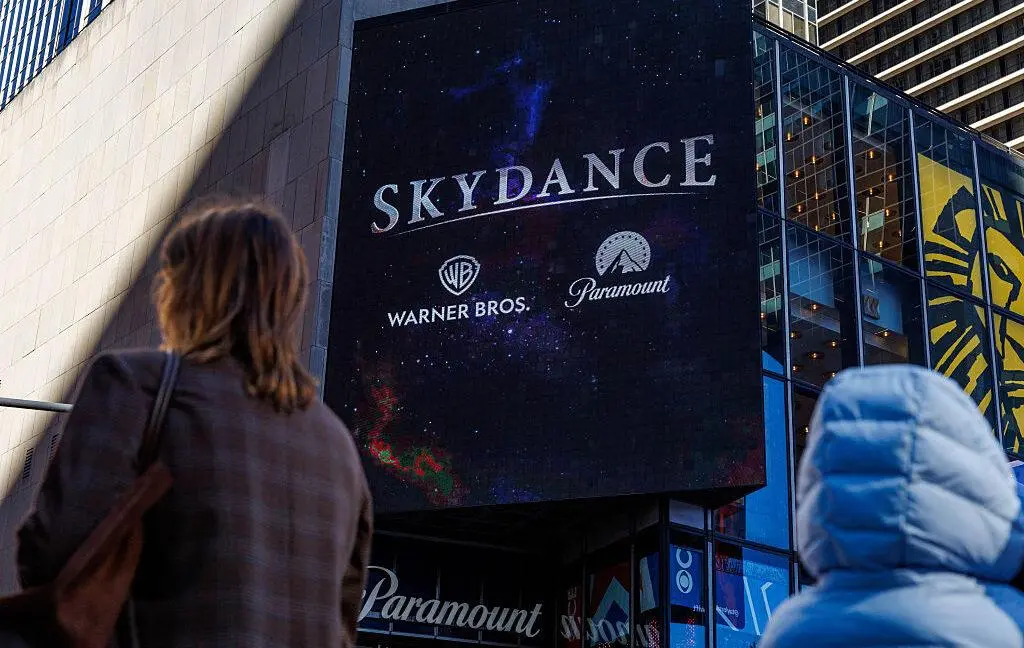
HBO Max, Paramount+, and Discovery+ "will unify into a single service” A combined service could lead to higher prices. https://arstechnica.com/gadgets/2026/10/hbo-max-paramount-and-discovery-will-unif…
 The Register
Bot
·