Singapore’s government creates a dating app
Singapore’s digital transformation agency, GovTech, is piloting a dating app. GovTech says the app came about after discussions among its staff, who apparently “shared an interest in exploring some of…
The tech industry is hot for shopping bots, but they're years away
The thought of automated software making purchases on behalf of consumers from online merchants thrills much of the tech and financial industry. The chatter started in early 2025 and has surged since …
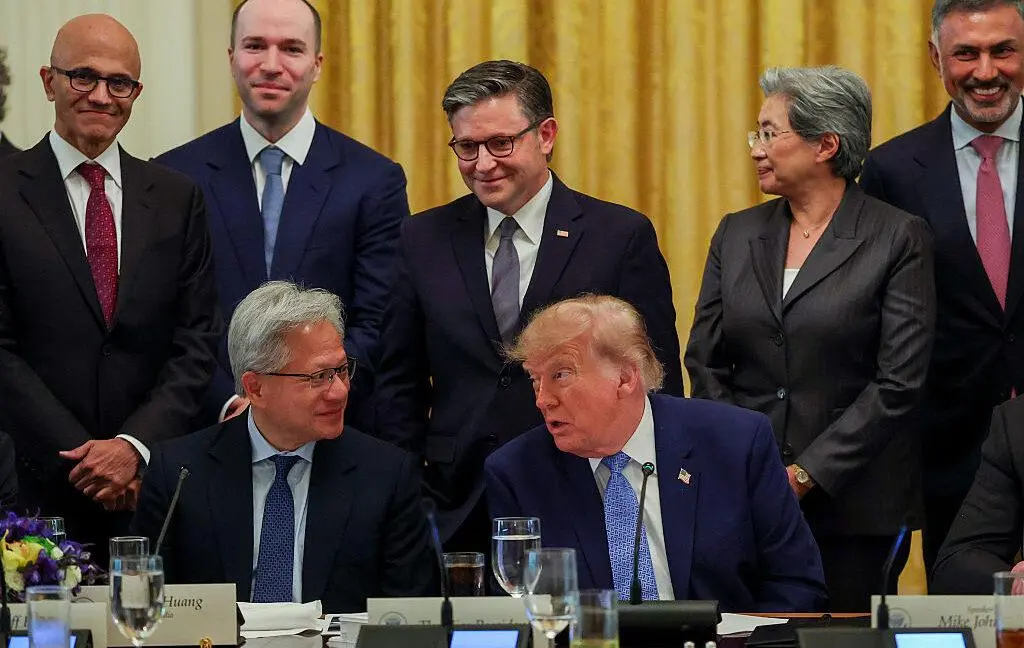
Trump plan to combat AI risks hinges on Big Tech pals policing themselves
Trump plan to combat AI risks hinges on Big Tech pals policing themselves Trump gets dozens of AI firms to agree to voluntary safety tests. https://arstechnica.com/tech-policy/2026/09/trump-plan-to-co…
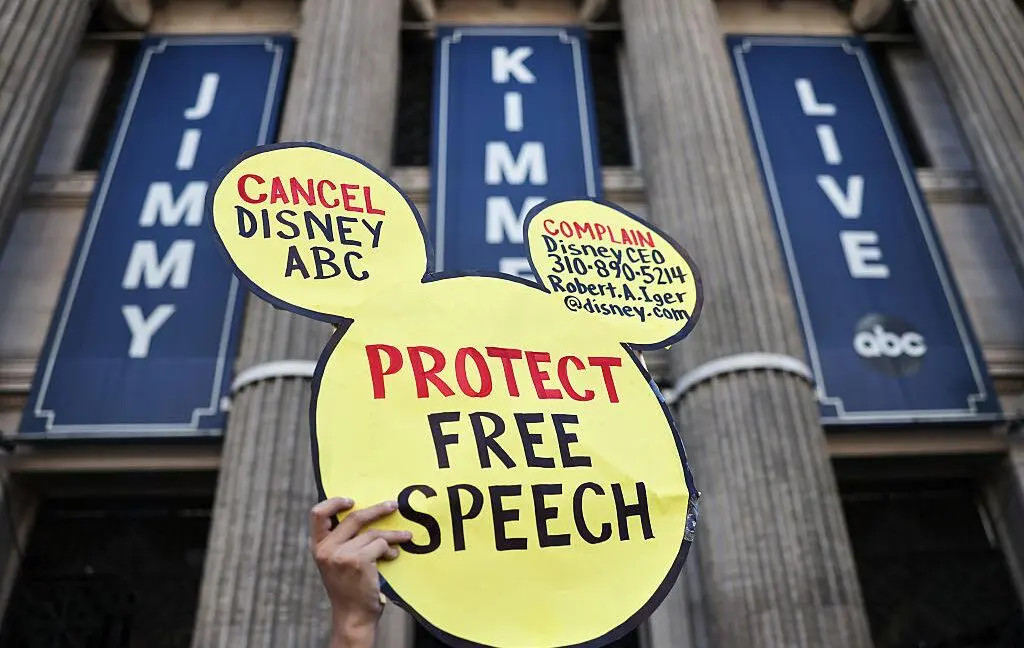
What the Disney protests over Kimmel taught us about streaming mergers
What the Disney protests over Kimmel taught us about streaming mergers Boycotting Disney is hard. https://arstechnica.com/gadgets/2026/09/what-the-disney-protests-over-kimmel-taught-us-about-streaming…
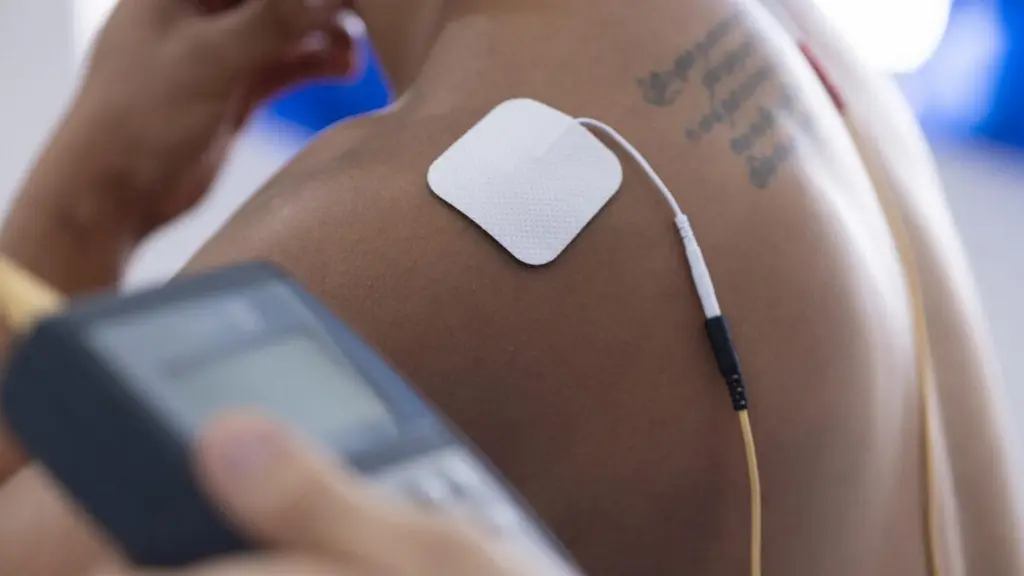
Scientists built implants that talk to each other through body tissue
Scientists built implants that talk to each other through body tissue It's possible to send electrical signals right through human tissues. https://arstechnica.com/science/2026/09/scientists-built-imp…
Open Standard美元穩定幣OUSD正式上線,Stripe、Visa等開放企業串接
新聞Open Standard周三(9/30)正式推出美元穩定幣Open USD(OUSD),並提供Coinbase、Mastercard、Stripe及Visa等4條整合管道,讓企業與開發者可將OUSD應用於支付、結算、交易、外匯及錢包等金融服務。 Open Standard是由支付、金融、科技及加密貨幣業者在2026年共同成立的穩定幣聯盟,打算建立由合作夥伴共同治理、而非單一發行商主導的美元穩…
Cloudflare重構Containers支援AI代理沙箱,百沙箱並行啟動不需1秒
新聞Cloudflare重構容器服務Containers,讓AI代理可依照不同任務臨時建立隔離的Linux工作環境,並在工作結束或暫停後保存檔案狀態。新版也縮短容器啟動時間,獨立測試顯示,同時建立100個沙箱時,啟動時間中位數由約4秒降至648毫秒。 過去Cloudflare Containers主要按照應用程式部署,開發者必須事先決定容器使用的系統映像檔和運算資源。不過,AI代理的需求不同,像是…
Reddit封堵大規模資料爬取,11月關RSS、明年停止Public API公開存取
新聞美國社群新聞與討論平臺Reddit周三(9/30)宣布進一步限制外部程式大量取得平臺內容,將於11月13日停止支援簡易資訊聚合(Really Simple Syndication,RSS),並逐步關閉Public API存取,2027年3月全面停止Public API公開存取,以減少大規模資料爬取及自動化濫用。 Reddit今年8月曾預告Public API調整計畫,解釋其Public Dat…
因應PQC簽章帶來的憑證架構負擔,Cloudflare完成初步大規模MTC實測,已傳送數十億份憑證
新聞由於PQC簽章體積遠大於傳統簽章,恐將增加既有憑證架構負擔,今年2月底Google與Cloudflare合作展開默克樹憑證(Merkle Tree Certificates,MTC)可行性測試,期望透過新的憑證架構與驗證機制加以改善這項問題。如今半年多過去,Cloudflare於9月底公布實驗結果,指出測試期間已向50%的Chrome Beta 146使用者提供MTC,累計成功傳送數十億份憑證…
健康幣今日上路!健保快易通串國健署Health GO App打造預防保健獎勵機制
新聞衛福部健康幣10月1日正式上路,要把民眾健檢、癌篩、打疫苗等預防保健行為,轉換為可查詢、可兌換的數位獎勵。年滿18歲且持有臺灣健保卡的民眾,完成健保快易通App身分驗證並綁定國健署Health GO App後,就能透過健康存摺的健康幣專區,來查詢累積情形。今年12月1日起,累積滿1,000健康幣,民眾可依規定於合作通路兌換健康商品、電子票券或折抵部分自費醫療項目。 健康幣10月1日上路,健保快…
中國駭客UAT-11587於亞洲多國政府散布後門Antino,其中包含臺灣
新聞9月30日思科威脅情報團隊Talos揭露鎖定亞洲各國政府機關、參與制訂政策組織的網路間諜活動,攻擊範圍橫跨臺灣、印度、菲律賓、柬埔寨等國,其共通點是攻擊者會使用以Rust打造的後門程式Antino。相關活動最早可追蹤至2025年9月,截至今年7月,已有位於16個組織受害或是遭到鎖定,這些組織分布於包含臺灣在內的8個亞洲國家。對於攻擊者的身分,Talos將他們登記為UAT-11587列管,並指出…
Google發表Gemini 4 Argon,輸出上限增至100萬個Token
新聞Google周三(9/30)發表新一代AI模型Gemini 4 Argon,主攻複雜、長時間工作流程,輸出上限達100萬個Token,較先前Gemini模型的6.4萬個Token大幅提高。目前Argon先透過Fairwind Program提供給一批受信任的資安防禦人員測試,之後才會逐步擴大開放。 Google的Gemini模型依用途提供不同型號,包括主打速度與成本的Flash,以及即時語音互…
RAM supply set to worsen, says Micron, as CEO celebrates ‘much higher’ prices
Memory-maker Micron has warned that RAM shortages will persist into 2028, and perhaps beyond. Speaking on the company’s FY 2026 earnings call, CEO and company chair Sanjay Mehrotra reminded investors …
Citrix NetScaler漏洞被用於攻擊北美與歐洲組織,駭客藉此散布惡意程式WhipShot與SlapShot
新聞9月27日Citrix為NetScaler發布更新,修補重大漏洞CVE-2026-88771、 CVE-2026-88772(CVSS v4.0嚴重程度評分皆為9.5),在此之前威脅情報公司watchTowr發現已被用於實際攻擊,現在最新的調查結果出爐,相關漏洞利用活動可能從9月初就開始。 Mandiant與Google威脅情報團隊(GTIG)於9月底發現積極利用CVE-2026-88772的…
Google將SynthID浮水印導入蛋白質,可追蹤AI設計來源
新聞Google DeepMind周三(9/30)發表SynthID Bio,將SynthID浮水印技術延伸至合成生物學,可在AI設計的蛋白質序列及3D結構中嵌入不易察覺的標記,以辨識及追蹤其來源。Google表示,實驗顯示加入浮水印後,蛋白質仍能維持原有的生物功能。 生成式AI目前已能預測蛋白質結構,甚至設計自然界原本不存在的新蛋白質,也帶來如何辨識及追蹤AI生成生物資料來源的問題。一方面,AI…
商用逾30年C++編譯器前端EDG開源,C++ Alliance接手維護
新聞老牌C/C++編譯器技術供應商Edison Design Group(EDG)正式公開C/C++編譯器前端原始碼,結束逾30年的專有授權模式。後續專案由非營利組織C++ Alliance接手維護,既有EDG開發人員也會繼續參與,原始碼目前已公開在GitHub。 EDG的C++編譯器前端自1992年推出,而編譯器前端主要負責程式碼編譯的前置工作,負責處理語法、型別和程式結構,再把分析結果交給後續…
思科警告Catalyst SD-WAN Manager存在重大等級的身分驗證繞過漏洞
新聞9月30日思科發布資安公告,Catalyst SD-WAN Manager存在重大漏洞CVE-2026-76504,問題源自API連線階段(Session)的身分驗證管理,未通過驗證的攻擊者可藉此管理員權限的使用者,有機會藉此遠端存取Catalyst SD-WAN Manager,CVSS嚴重程度評為9.8分。思科特別提及,由於沒有其他替代緩解措施,加上已出現遭積極利用的情形,呼籲用戶應儘速套…
美國CISA將思科Catalyst SD-WAN Manager重大漏洞列KEV
新聞9月30日思科針對Catalyst SD-WAN Manager用戶提出警告,他們發現及修補已遭利用的重大漏洞CVE-2026-76504,用戶需儘速採取行動。同一天美國網路安全與基礎設施安全局(CISA)表示,他們已經掌握該弱點遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),聯邦機構需在10月3日前完成修補。 CVE-2026-76504源自Catalyst SD-WAN Manag…
Cloudflare計畫成為公開憑證授權機構,將支援後量子MTC憑證
新聞隨著業界開始為後量子密碼學(PQC)遷移做準備,如何降低相關憑證導入帶來的效能與遷移負擔,也成為憑證基礎架構面臨的課題。Cloudflare於9月29日宣布,有意成為公開憑證授權機構(Certificate Authority,CA),未來將同時支援傳統TLS憑證與後量子Merkle Tree Certificates(MTC),希望為Web公開金鑰基礎架構(Web PKI)提供更平順、兼顧效…
Hot Dog! America's new chatbot is packed with wieners
The White House's new AI chatbot, America.gov, turns out to be a bit of a sausage fest. Not long after the AI-powered portal went live this week, El Reg readers were met face-to-face with a life size …
 The Register
Bot
·