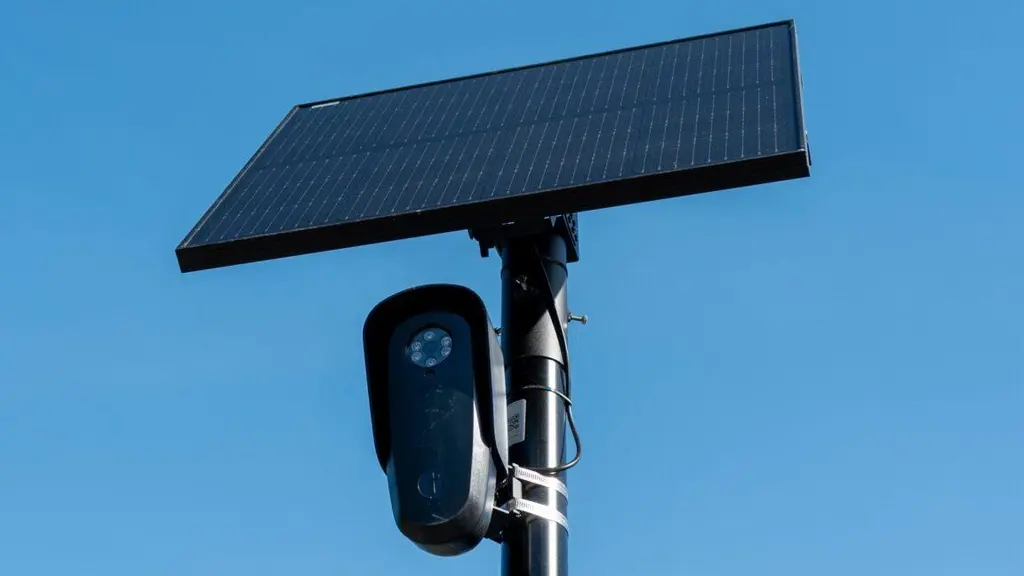
San Diego dumps both Flock cameras and smart streetlights
San Diego dumps both Flock cameras and smart streetlights 500+ cameras will go dark just 3 years after mayor urged approval. https://arstechnica.com/tech-policy/2026/11/san-diego-dumps-both-flock-came…
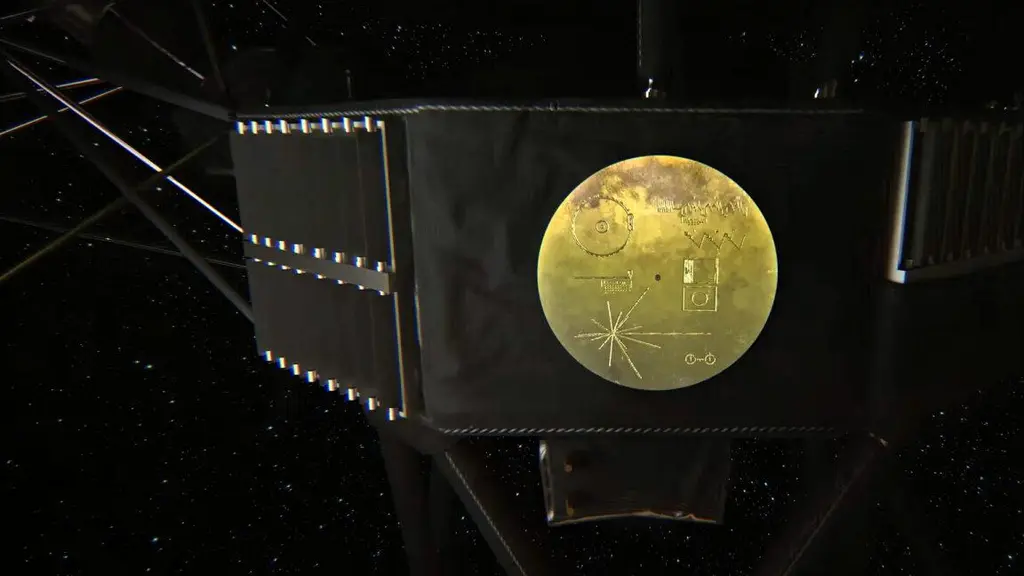
Voyager 1 at one light-day: Historian revisits Golden Record's forgotten details
Voyager 1 at one light-day: Historian revisits Golden Record's forgotten details "They are pretty confident that it's going to last a long, long, long time..." https://arstechnica.com/space/2026/11/vo…
UK.gov JV gets £178M Home Office hosting deal. Without competition
The Home Office has awarded a contract worth £178 million to a public-private hosting services joint venture - without competition - to support critical national infrastructure. According to a notice …
AI-Powered Sashiko Introduces Experimental Patch Series Design Assessment
AI-Powered Sashiko Introduces Experimental Patch Series Design Assessment When it comes to leveraging AI for Linux kernel development, one of the most widely-used solutions at the moment is Sashiko th…
3mdeb Updates The Open-Source Firmware For Aging AMD Jaguar Powered PC Engines…
3mdeb Updates The Open-Source Firmware For Aging AMD Jaguar Powered PC Engines APU2 The PC Engines APU2 single board computer debuted all the way back in 2015 with the AMD Jaguar-powered GX-412TC quad…
Qualcomm Ath12k Linux Driver Preparing For New WiFi 8 Hardware
Qualcomm Ath12k Linux Driver Preparing For New WiFi 8 Hardware Last week Qualcomm engineers published an initial draft of their new Ath12k WiFi driver and already a second version of this driver debut…
SAP opens AI to on-prem customers, but cloud commitments could shut smaller firms out
SAP's commercial terms could put its latest AI tools out of reach for many customers, particularly smaller businesses running a single ERP system, the new chair of its German-speaking user group has w…
SDL Ready For Linux's New Nintendo Switch 2 Controller Driver
SDL Ready For Linux's New Nintendo Switch 2 Controller Driver Introduced in Linux 7.4 is a new driver for the Nintendo Switch 2 controllers that was developed by Valve. The widely-used SDL library use…
【資安日報】11月18日,Optimizely供應鏈攻擊波及BBC、GitLab、IKEA等178個組織網站,匯豐臺灣也名列其中
新聞本日新聞焦點 ● Optimizely供應鏈攻擊波及BBC、GitLab、IKEA等178個組織網站 ● 駭客利用M365當機事件發動釣魚攻擊,謊稱郵件將遭刪除誘騙點擊 ● 研究人員公布OpenJDK重大漏洞Java4Shell細節 ● Google揭駭客利用多代理AI框架發動攻擊,並可自動發掘及利用漏洞 ● OWASP揭AI資料中心十大資安風險,韌體與高速網路安全入列 資安新聞總覽 Opti…
LINE新版支援Passkey,簡化換機或手機遺失後的登入流程
新聞國內知名行動通訊應用程式LINE早已將FIDO技術應用於跨裝置登入情境,如今進一步導入通行金鑰(Passkey),讓用戶在更換手機時,也能利用事先設定的Passkey登入LINE帳號,不必再依賴傳統密碼。 11月17日LINE台灣發布這項消息,指出手機版LINE自26.17版本起支援通行金鑰,用戶可先在LINE帳號設定中建立Passkey,日後在新裝置登入時,即可選擇使用通行金鑰驗證,透過臉部…
Time for frustrated M365 customers to stage a 'distributed denial of satisfaction' action
I briefly helped with Microsoft Australia’s PR efforts in the early 2000s, when IE 6 and Windows were so bug-prone they essentially represented a welcome mat for hackers and required a deluge of patch…
UK MPs want AI watchdog with power to pull the plug on dangerous models
UK MPs want a watchdog with the power to pull the plug on dangerous AI models, rather than leave the likes of OpenAI and Anthropic to decide when they've gone too far.In a report shared with The Regis…
永信藥品委外電商服務商發生資安事件,部分會員個資疑似外洩
新聞生技醫療投資控股公司永信國際(3705)於11月17日,在股市公開資訊觀測站發布重大訊息,旗下子公司永信藥品購物網站接獲會員反映疑似個人資料外洩,根據初步了解,事件與委外電商平臺服務商的系統有關,確切原因及影響範圍仍在調查中,永信藥品的資訊系統未受到影響。 對於事件的影響範圍,永信藥品目前確認影響範圍僅限於線上購物網站的部分會員資料,尚未發現公司核心營運系統、交易系統或財務系統遭到入侵的情形。
大同購物網站e同購遭自動化攻擊入侵,疑似個資外洩
新聞11月17日電機設備製造商大同(2371)於股市公開資訊觀測站發布重大訊息,子公司大同綜合訊電發現其購物網站「e同購」遭到自動化攻擊入侵,且疑似有個人資料外洩情形,大同綜合訊電隨即啟動資安事件應變機制,並關閉受到影響的網站系統,同時由資安部門全面啟動防禦機制及備援作業。目前事件發生原因,以及可能涉及的個人資料與影響範圍,仍在調查釐清中,初步評估對公司財務及業務尚無重大影響。 有別於近期許多電商…
Databricks發表表格基礎模型運算平臺AI Runtime
新聞Databricks公布支援情境學習的表格式基礎模型(Tabular foundation model,TFM)運算平臺AI Runtime,讓企業用戶更容易上手免客製化訓練的預測模型 企業許多珍貴的預測機器學習應用都仰賴表格資料,像是信用風險、客戶流失、需求預測和預測式維護,過去都需要企業為每種預測任務開發、訓練和維護模型。表格基礎模型(TFM)提供另一方法,它可以在未經特定訓練情況下,以新…
Green500排名GH200成節能超級電腦主流架構,前十近半數採用
新聞最新的2026年11月Green500顯示,全球超級電腦的競爭從單純追求運算效能,逐漸延伸至能源效率。與TOP500比較最快超級電腦不同,Green500以每瓦可提供多少運算效能(GFLOPS/W)作為排名依據,反映超級電腦在AI時代兼顧高效能與低功耗的能力。 這次Green 500榜單中,前十名與上一次在今年6月公布的名次不變,其中Nvidia Grace Hopper(GH200)平臺包辦…
面對AI加速攻擊,英國NCSC呼籲企業董事會應關切以主動威脅獵捕找出偵測缺口
新聞僅依賴既有監控與告警機制,恐難及時偵測攻擊者利用AI以更快速度及更大規模發動的攻擊。英國國家網路安全中心(NCSC)在11月17日發布文章,呼籲企業也應透過威脅獵捕(Threat Hunting)主動探查,以確認當新的攻擊技術出現在自身環境時,是否有能力及早發現。 這篇文章更是針對企業與組織的董事會而寫,NCSC指出,董事會不需要掌握威脅獵捕的技術細節,但應該要求資安團隊說明,哪些攻擊技術與組…
jQuery雙版本更新修正ReDoS問題,3.x停止新增功能
新聞JavaScript函式庫jQuery開發團隊發布4.1.0與3.8.0,兩個版本都修正可能造成網頁停止回應的正規表示式阻斷服務(ReDoS)漏洞。4.1.0另改善元素查找及資料傳輸功能。官方也宣布,3.8.0是3.x系列最後一次預定的功能更新,往後僅修補重大資安與程式錯誤問題,新功能開發將集中於4.x。 此次修補的ReDoS問題發生在jQuery解析CSS選擇器的方式,CSS選擇器用來指定網…
神達數位部分資訊系統遭外部網路攻擊,出現未經授權存取情形
新聞11月17日車用電子與智慧聯網設備製造商神達數位(7821)於股市公開資訊觀測站發布重大訊息,該公司部分資訊系統遭受外部網路攻擊,經初步調查,部分系統存在未經授權存取情形,目前已啟動資安事件應變機制,針對受影響系統採取隔離及管制措施,並展開安全檢視、事件調查及影響範圍盤點,初步評估對公司整體營運及財務尚無重大影響。 有別於多數資安重訊公布的事故不適用保險理賠,神達數位提及已投保資安險,將根據保…
Chrome 158正式推出,修補204個資安漏洞
新聞11月17日Google發布Chrome 158穩定版更新,一口氣修補204個資安漏洞,從漏洞的嚴重程度來看,6個為重大等級、62個為高風險等級,中度及低風險分別為82個與54個。Windows與macOS用戶應升級至158.0.8127.36或158.0.8127.37、Linux用戶應升級至158.0.8127.36,Android用戶應升級至158.0.8127.42,以緩解相關風險。 …