Chrome 156正式推出,修補353個漏洞
新聞Google於10月20日發布Chrome 156電腦版與Android版大改版,此次一共修補353個資安弱點,涵蓋瀏覽器圖形處理、無障礙功能、CSS及即時通訊等元件,6個為重大等級、61個為高風險等級。Windows及macOS用戶應更新為156.0.8078.47或156.0.8078.48,Linux與Android用戶應更新為156.0.8078.47,以緩解相關弱點。 本次修補的重大…
SpaceX第三季轉虧為盈,AI業務營收暴增830%
新聞SpaceX周二(10/20)公布2026年第三季財報,營收達145.8億美元,年增161%,淨利(Net Income)44億美元,較去年同期淨損10.5億美元轉虧為盈。其中,超級智慧(Super Intelligence,SI)業務營收年增830%,達75.6億美元,首次超越Starlink等衛星通訊業務,成為SpaceX最大營收來源。當天SpaceX盤後股價上揚超過9%,漲至161.8美…
日本企業接連遭駭,GMO確認攻擊者使用AI滲透測試工具ARTEX
新聞日本近期接連傳出企業遭網路攻擊及資料外洩事件,以弱點研究與滲透測試見長的日本資安業者GMO Cybersecurity by Ierae,於10月19日公布最新調查結果,確認攻擊者使用AI自主滲透測試工具ARTEX,對日本企業發動攻擊,研究人員還發現另外6臺使用AI技術的攻擊主機,同樣以日本企業為目標,並各自針對不同產業。 GMO Cybersecurity by Ierae表示,先前透過數位…
OpenAI收購Orchestra Bio強化生物技術能力
新聞OpenAI宣布收購代理式AI藥物開發平臺業者Orchestra Bio並整合原有Rosalind產品線,強化OpenAI在生技產業的技術實力。 Orchestra Bio平臺以AI代理人協助管理製藥業者完成藥物開發的複雜流程。藥物開發過程中,藥廠必須協調內外組織,但這些組織通常使用分散且異質系統。Orchestra Bio可讓AI代理人和科學家、專案管理人員共同作業。人類可委派代理人監控和追…
Auto tech startup claims it traced hack attempt back to rival's IP address
An automotive tech startup claims that its IT systems were attacked by individuals trying to steal its driving model, and that those attacks came from an IP address associated with a rival in the spac…
Indian certification authority eMudhra’s private keys compromised – one of them was the number ‘4’
Tragically simple private keys used by a certification authority based in India have been compromised, meaning the 60-million-plus certs it has issued can’t be trusted and necessitating a massive clea…
Anthropic上半年營收暴增近15倍,淨損807億美元
新聞AI公司Anthropic的上市文件草案曝光。華爾街日報(The Wall Street Journal,WSJ)周二(10/20)報導,Anthropic今年上半年營收達163億美元,為去年同期的近15倍,但淨損也高達807億美元,其中720億美元來自融資工具價值變動的會計費用。 Anthropic成立於2021年,由前OpenAI成員Dario Amodei等人創辦,主要開發Claude系…
立康接獲消費者反映疑似個資外洩,委外購物平臺遭第三方不當存取
新聞10月21日上午9時生技醫療公司立康(6242)於股市公開資訊觀測站發布重大訊息,該公司於20日接獲消費者反映,疑似有第三方人士從委外廠商管理的購物平臺不當取得資料,並透過電子郵件聯繫消費者。立康獲悉後立即啟動資安事件應變機制,針對相關系統、存取紀錄及可能涉及的資料範圍進行調查,並要求購物平臺委外廠商同步進行資安檢視與必要的強化措施。 由於兩天前服飾公司滿心也發布類似的資安重訊,並在網站上表示…
Google、Meta合作提供開源TorchTPU,以打破Nvidia獨霸地位
新聞Google和Meta旗下的PyTorch團隊周二公布開源AI開發軟體堆疊(stack)TorchTPU等產品,可讓PyTorch更容易在Google TPU上執行,而吸引應用程式開發社群,藉此挑戰Nvidia長年獨霸地位。 TorchTPU是Google在PyTorch 2026大會上公布的多項產品中最重要的一項。TorchTPU使PyTorch可原生執行在Google Cloud TPU上…
PHP maintainers tell Web devs to prepare themselves for critical security…
PHP maintainers tell Web devs to prepare themselves for critical security patches Unconfirmed report claims PHP2Shell exploit remotely executes code on PHP sites. https://arstechnica.com/security/2026…
AI代理安全新創Pluto Security獲4,200萬美元投資
新聞以色列資安新創公司Pluto Security於10月13日宣布結束隱身階段,累計募得4,200萬美元資金。該公司計畫利用募資所得開發產品、擴大資安研究及拓展美國市場。 Pluto Security創辦團隊成員曾任職於以色列軍方情報單位8200部隊(Unit 8200)、微軟及Palo Alto Networks。該公司也參與AWS、CrowdStrike及Nvidia等業者的加速器計畫,主要…
多個組織的MCP專案存在SSRF漏洞,研究人員示警AI代理信任問題
新聞獨立資安研究人員Syed Anas Mohiuddin近期公布模型上下文協定(MCP)的安全研究成果,發現Google、摩根大通(JPMorgan Chase)等多個組織的MCP專案存在類似的伺服器端請求偽造(Server-Side Request Forgery,SSRF)漏洞。攻擊者可能利用這些漏洞,誘使MCP伺服器向攻擊者原本無法直接存取的內部系統發出網路請求。 其中,Google開發的…
AOMEI備份軟體遭供應鏈攻擊,駭客短暫劫持更新機制散布後門
新聞Google威脅情報團隊(GTIG)與Mandiant近日揭露一起針對AOMEI Technology軟體更新基礎設施的供應鏈攻擊。攻擊者在2026年4月至7月間,透過備份軟體AOMEI Backupper的更新機制投遞惡意程式。研究人員觀測到,攻擊者曾多次短暫竄改伺服器設定檔,每次持續約5至10分鐘,隨後恢復原狀,讓資安人員事後檢查時可能只看到正常設定,增加追查攻擊的難度。 攻擊者竄改AOM…
Dynamic PAMT Merged For Linux 7.4 To Help Intel Servers Save Precious RAM
Dynamic PAMT Merged For Linux 7.4 To Help Intel Servers Save Precious RAM Dynamic PAMT has made it for Linux 7.4! Dynamic PAMT is a new feature for reducing memory overhead on Intel TDX servers where …
Tens of thousands of Nvidia GPUs sit idle in Meta's Prometheus supercluster, just waiting for a failure
More than 11 percent of the GPUs at Meta’s Prometheus supercluster in New Albany, Ohio, are either dead or sitting idle waiting to step in when the next drops out, Zuckercorp revealed this week.The ma…
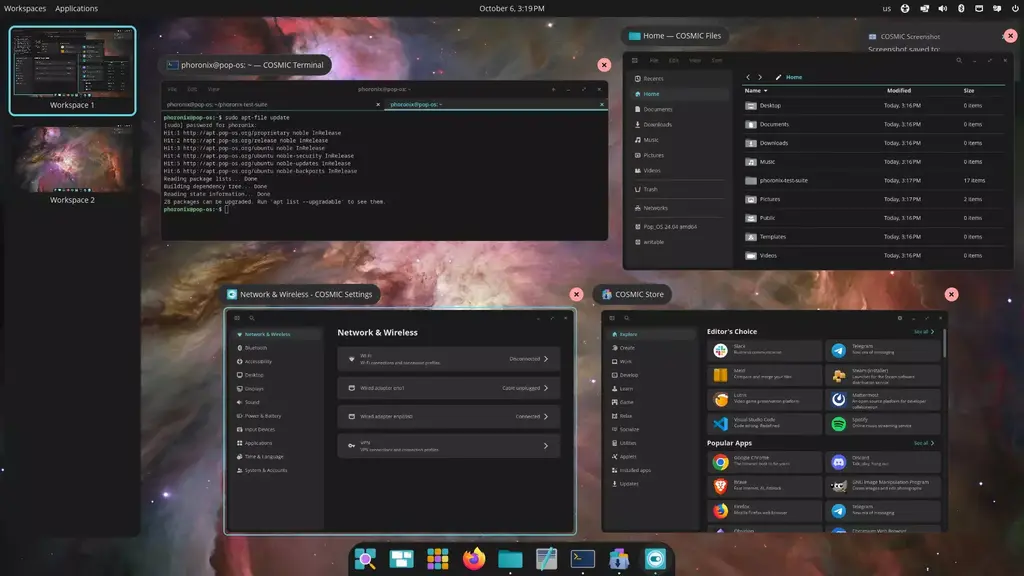
COSMIC Epoch 1.11 Released With Wayland xdg-dialog-v1, Better Multi-GPU Handling
COSMIC Epoch 1.11 Released With Wayland xdg-dialog-v1, Better Multi-GPU Handling System76 developers just released COSMIC Epoch 1.11 as the newest point release to their Rust-written open-source deskt…
Making SpaceX and Tesla a single company has "a lot of merit," Musk says
Making SpaceX and Tesla a single company has "a lot of merit," Musk says "I do think there's a lot of merit to combining the companies." https://arstechnica.com/space/2026/10/spacex-and-tesla-into-a-s…
Cops raid office of RFK Jr. allies planning “unethical” vaccine trial on babies
Cops raid office of RFK Jr. allies planning “unethical” vaccine trial on babies Guinea-Bissau police said hepatitis B vaccine doses were taken as part of an investigation. https://arstechnica.com/heal…
Report: Microsoft's Project Helix planned for 2028 at $1,200 to $1,800 price
Report: Microsoft's Project Helix planned for 2028 at $1,200 to $1,800 price Xbox maker is also apparently planning its own gaming handheld for next year. https://arstechnica.com/gaming/2026/10/report…
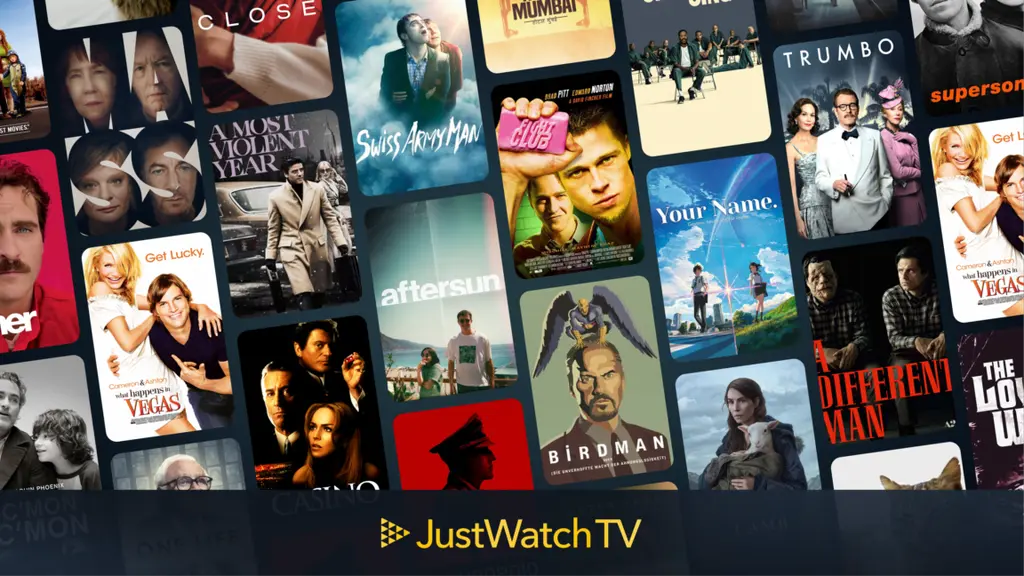
JustWatch, which tackles streaming fragmentation, launches own streaming service
JustWatch, which tackles streaming fragmentation, launches own streaming service A lifetime ad-free subscription is available. https://arstechnica.com/gadgets/2026/10/justwatch-which-tackles-streaming…
 iThome
Bot
·