Swift 6.4 unifies building across Linux, macOS, Windows
Although Swift serves as Apple's primary language for macOS and iOS application development, the open-source community continues to expand its reach—driving its adoption as a multi-platform language o…
思科ISE、Acronis網頁主機管理平臺備份工具漏洞遭積極利用
新聞9月16日美國網路安全與基礎設施安全局(CISA)發布公告,表示他們已掌握兩個漏洞遭到積極利用的證據,這些弱點是:思科身分識別服務引擎(ISE)特權API使用不正確漏洞CVE-2026-76460,以及Acronis網頁主機管理平臺備份工具預設權限不正確漏洞CVE-2026-87886。CISA將這些漏洞加入已遭利用漏洞名單(KEV),並要求聯邦機構必須在9月19日前完成修補。 值得留意的是,…
Anthropic整合Claude Chat與Cowork,AI自行決定如何完成任務
新聞Anthropic周三(9/16)宣布整合Claude Chat與Cowork,未來使用者不必再選擇一般聊天或Cowork工作模式,只要向Claude提出需求,系統就會自行判斷如何完成任務。新功能將於未來幾周率先開放Pro與Max方案使用。 Anthropic今年推出Cowork,讓使用者可將較大型、需要多個步驟的工作交由Claude執行,包括存取資料、使用工具及產生成果。不過,Cowork與…
Google強化Gemini Enterprise成本管控,新增隨用隨付計費與專案支出上限
新聞Google Cloud近期為企業AI平臺Gemini Enterprise新增計費與成本控制方式,除了既有依使用者席次訂閱的方案,也新增隨用隨付(Pay-as-you-go)計費、彈性節省方案,以及專案層級每月支出上限功能,協助企業管理AI代理及相關AI工具的使用成本。 針對用量穩定或持續成長的AI工作負載,Google Cloud推出Gemini Enterprise彈性節省方案(Flex…
Acronis揭露cPanel和Plesk備份外掛漏洞
新聞上週Acronis發布資安公告,指出Acronis Backup plugin for cPanel & WHM一個高風險漏洞遭到積極利用,用戶應儘速更新至1.9.3 HF3與1.9.4版因應,除此之外該公司並未進一步說明細節。本週Acronis發布新公告說明,該漏洞源自於不安全的檔案權限,可被用於本機權限提升(LPE),CVSS嚴重程度評分為7.8,已登記為CVE-2026-87886列管。…
Google修補已遭利用的Pixel漏洞
新聞9月15日Google為旗下Pixel裝置發布資安更新,為這些設備套用最新的Android作業系統修補(資安修補層級為2026-09-05)之餘,也修補110個屬於Pixel的資安漏洞,其中有63個為重大等級,46個為高風險等級,值得留意的是,該公司特別提及其中一個漏洞CVE-2026-58704,疑似出現被用於針對性的有限目標攻擊。 在資安公告裡,Google僅有透露CVE-2026-587…
OpenAI建立AI模型失準揭露機制,公布6起最新案例
新聞OpenAI周三(9/16)宣布建立新的AI模型失準(Misalignment)揭露機制,將系統性追蹤、調查及公開AI偏離人類意圖或規範的行為,並公布過去6個月所發現的6起最新案例,包括模型試圖隱瞞錯誤、擅自使用外洩API金鑰,以及未經授權上傳檔案等。 OpenAI表示,過去也曾公開模型失準相關研究及事件,但缺乏系統性的揭露方式,有時會等到累積多起案例後才統一發布報告,或等到新模型發布時,才將…
CISA將Google Pixel零時差漏洞列入KEV
新聞Google於9月15日發布Pixel裝置本月例行更新,修補數據機元件零時差漏洞CVE-2026-58704,隔天美國網路安全與基礎設施安全局(CISA)也表示,他們已掌握該漏洞遭積極利用的證據,將其加入已遭利用的漏洞名單(KEV),聯邦機構必須在9月19日前完成修補。 CVE-2026-58704為授權不當造成的弱點,存在於行動網路數據機元件,其中一個邏輯錯誤能讓攻擊者繞過權限檢查,並以此進…
Adafruit's New CircuitPython 'Turbo' Brings Native Code To Tiny Boards…
Adafruit's New CircuitPython 'Turbo' Brings Native Code To Tiny Boards https://news.slashdot.org/story/26/09/15/0149250/adafruits-new-circuitpython-turbo-brings-native-code-to-tiny-boards?utm_source=r…
If a Mac mini is agentic overkill, try this glowing pyramid that runs personal bots
Autonomous.ai, an eleven-year-old manufacturer of techno-toys, high-end workstations, and office furniture, has released a small machine called Intern 2 for running AI agents like Hermes or OpenClaw. …
Lawsuit: Trump DOJ notified "very few" victims in Epstein's stash of child sex…
Lawsuit: Trump DOJ notified "very few" victims in Epstein's stash of child sex images Survivors appalled nobody will tell them if they’re in Epstein’s CSAM collection. https://arstechnica.com/tech-pol…
西班牙爆發首起因AI代理人攻擊造成的個資外洩
新聞西班牙政府本週公告,首次接獲通報有企業因使用知名LLM的AI代理人執行的攻擊,導致個人資料外洩。 西班牙資料保護管理局(AEPD)副局長Francisco Pérez Bes說明,有第三方行動者部署了使用「知名語言模型」(LLM)的AI代理人對一家組織發動攻擊。這個代理人先在通用檔案中搜尋漏洞且成功存取。一進入系統,這個代理人即自主搜尋與存取應用程式中的漏洞,最後修改了個人資料及存取發票。 西…
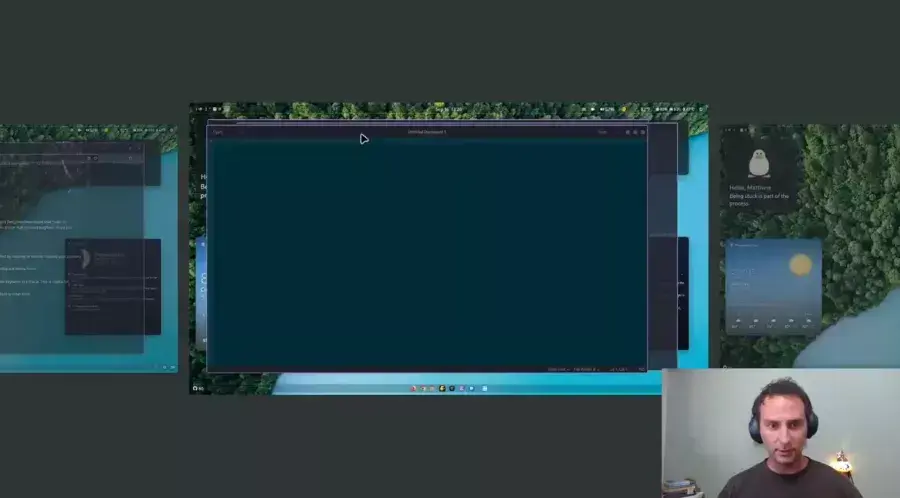
Mir/Wayland-Powered Miracle-WM 0.11 Released With New Overview Mode, Window…
Mir/Wayland-Powered Miracle-WM 0.11 Released With New Overview Mode, Window Urgency Canonical engineer Matthew Kosarek rolled out Miracle-WM 0.11 today as an end-of-summer update to this Wayland compo…
Kiteworks併購Bonfy.AI,補強AI代理資料安全控管
新聞企業資料安全業者Kiteworks於9月8日宣布併購AI資料安全業者Bonfy.AI,將Bonfy.AI即時辨識敏感資料及執行安全政策的技術納入既有資料安全平臺,強化企業在AI助理與AI代理存取或傳輸敏感資料時的安全控管。 Bonfy.AI的技術會在資料傳送或交換時辨識內容,並綜合傳送者、接收者、雙方關係、傳輸管道及使用目的等資訊,判斷這次傳輸是否符合企業政策。完成整合後,Kiteworks可…
駭客濫用Google Docs發動ClickFix攻擊,同時鎖定Windows與macOS
新聞攻擊者利用Google Docs引導使用者執行ClickFix操作,將Google文件變成惡意程式感染流程的一環。資安業者Huntress近日揭露一起針對資安研究人員的攻擊活動。 攻擊者假冒加密貨幣媒體CoinDesk行銷主管,透過X接觸資安研究人員並傳送惡意Google Docs文件;文件會利用Google Apps Script建立側邊欄,先要求使用者輸入所謂的加密金鑰,再顯示解密失敗訊息…
CenterPoint Energy證實客戶資料外洩,攻擊者宣稱取得749萬筆紀錄
新聞在美國4州提供能源服務、客戶數約700萬的公用事業業者CenterPoint Energy證實發生資安事件,未經授權的第三方經由其一套對外系統擷取部分客戶的個人資訊。 CenterPoint Energy已找來第三方資安專家調查,並在9月14日向美國證券交易委員會(SEC)提交文件,但目前仍未公布受影響客戶範圍、遭擷取的資料種類及具體攻擊手法,僅表示電力及天然氣服務未受影響。美國地方媒體Hou…
英國政府單一登入服務擴大推行通行金鑰,逾2,300萬人可使用
新聞英國政府擴大在政府服務單一登入系統GOV.UK One Login推行通行金鑰(Passkey),超過2,300萬名使用者可選擇以通行金鑰登入政府服務,透過裝置的指紋、臉部辨識或PIN碼解鎖通行金鑰,登入時不必再輸入密碼及安全驗證碼。 英國政府於9月14日宣布這項擴大措施,試行期間已有超過30萬名使用者採用通行金鑰。目前GOV.UK One Login每日登入已有近1成透過通行金鑰完成;英國政…
WSO2重大JWT身分驗證漏洞出現攻擊嘗試,成功利用可能造成帳號接管
新聞企業軟體業者WSO2旗下API管理產品重大(Critical)風險漏洞CVE-2026-5430近期出現實際濫用跡象。根據SecurityWeek報導,資安業者watchTowr於9月13日觀測到相關攻擊嘗試,攻擊者使用偽造JSON Web Token(JWT)發動攻擊。該漏洞CVSS風險分數最高為10.0分,成功利用可能造成未經授權的系統存取,甚至導致管理員帳號遭入侵及帳號完全遭到接管。 C…
macOS 27 Golden Gate: The Ars Technica review
macOS 27 Golden Gate: The Ars Technica review It's both a "Snow Leopard update" and a major leap for Apple Intelligence. https://arstechnica.com/gadgets/2026/09/macos-27-golden-gate-the-ars-technica-r…
Nonprofit that tracks meteors taken down by "critical blow" from a cyberattack
Nonprofit that tracks meteors taken down by "critical blow" from a cyberattack Group plans to be largely out of commission for several weeks. https://arstechnica.com/security/2026/09/nonprofit-that-tr…
 The Register
Bot
·