Palo Alto Networks修補防火牆作業系統XML功能漏洞
新聞9月10日資安公司Palo Alto Networks為旗下多種應用系統發布資安更新,其中最值得留意的是防火牆作業系統弱點CVE-2026-0310,此為記憶體緩衝區溢位類型的漏洞,存在於XML處理功能的環節,攻擊者可在未通過身分驗證的狀態下,存取管理網頁或資料轉發(dataplane)介面,影響10.2至12.2版PAN-OS、10.2至12.1版Prisma Access,以及位於AWS或…
Should US Open-Weight AI Labs 'Distill' Frontier Models Too?…
Should US Open-Weight AI Labs 'Distill' Frontier Models Too? https://news.slashdot.org/story/26/09/13/2334206/should-us-open-weight-ai-labs-distill-frontier-models-too?utm_source=rss1.0mainlinkanon
AI and its main promoters are not enterprise-ready, says Gartner
The more AI you use, the harder it is to control it or generate return on investment, according to analyst firm Gartner. That firm delivered that glum view of AI at its annual IT Symposium, the first …
Who, Me? Tech team stood and laughed at colleague who pressed the wrong off button
WHO, ME? Admitting to mistakes is a ticklish task, but one The Register tackles head-on each Monday in "Who, Me?" – the reader-contributed column that chronicles your worst working moments. This week,…
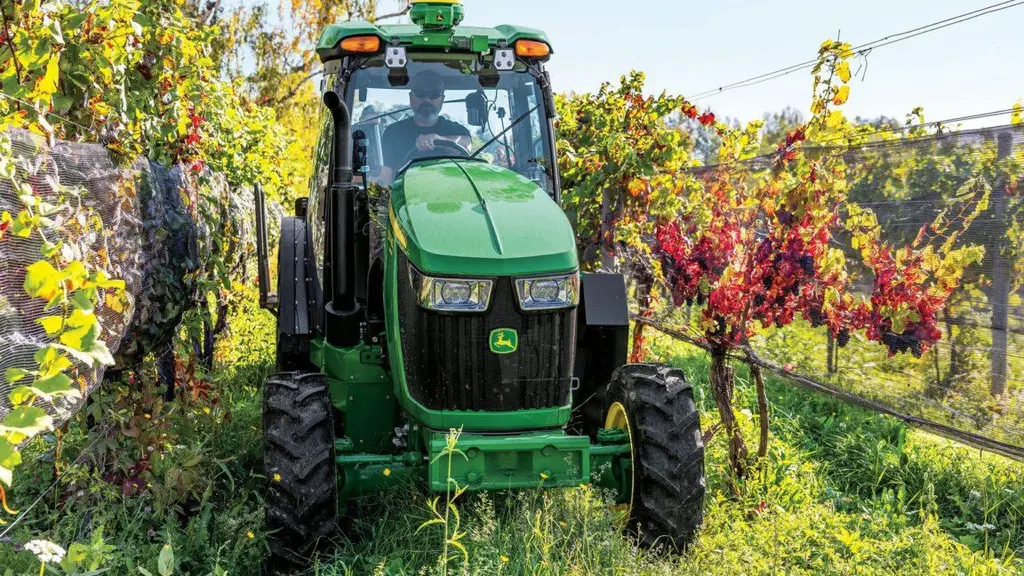
I fixed a tractor using John Deere’s self-repair service. Farmers aren’t sold…
I fixed a tractor using John Deere’s self-repair service. Farmers aren’t sold on it. The manufacturer has a service that lets owners repair their own equipment. https://arstechnica.com/gadgets/2026/09…
網站主機管理平臺cPanel存在SQL注入漏洞,擁有郵件相關權限的攻擊者能以root執行任意程式碼
新聞主機管理平臺公司cPanel於9月8日發布資安公告,修補重大等級的SQL注入漏洞CVE-2026-67401,此問題存在於cPanel與WHM的EmailTrack功能,若遭利用,攻擊者可進一步取得伺服器Root權限,所有版本的cPanel與WHM都受到影響,該公司已發布修補版本,用戶應儘速套用因應。 針對該問題造成的影響,攻擊者一旦能取得具備郵件相關權限的cPanel帳號,並通過身分驗證,就…
超過千萬筆資料外洩的企業,韓國將罰款最高營收10%
新聞韓國資料隱私主管機關個人資訊保護委員會(Personal Information Protection Committee,PIPC)上周宣布新法規,將針對因故意或重大過失造成1,000萬人以上個資外洩的企業,最高處分年營收10%的罰款。 PIPC主席Song Kyung-hee 9月9日在記者會上公布個人資訊保護法(Personal Information Protection Act)新措…
ConnectWise修補ScreenConnect重大漏洞
新聞9月3日軟體公司ConnectWise警告遠端監控與管理平臺ScreenConnect存在弱點,呼籲用戶應儘速依照指引緩解。上週該公司發布更新,並警告此問題相當危險,用戶需以最優先的層級採取行動。 8日ConnectWise發布26.6.5版ScreenConnect更新,修補上述提及的問題,並將其登記為CVE-2026-84869,此弱點涉及缺乏授權(CWE-862)與權限管理不當(CWE-…
ConnectWise公布的ScreenConnect重大漏洞,傳出已於8月下旬被用於攻擊活動
新聞9月3日軟體公司ConnectWise警告遠端監控與管理平臺ScreenConnect存在弱點,並指出問題與檔案傳輸行為有關,後來該公司發布更新並將其登記為CVE-2026-84869。有資安公司指出,這個漏洞疑似與他們8月底發現的多起資安事故有關。 威脅情報公司Huntress近日揭露一系列涉及ScreenConnect遠端存取軟體的可疑活動,該公司於8月底在多個彼此無關的企業組織,發現未經…
CISA將GitLab滿分漏洞列入已遭利用漏洞名單
新聞9月10日GitLab發布社群版與企業版更新,修補CVSS嚴重程度達到滿分10分的路徑遍歷漏洞CVE-2026-85706,相隔不到一天,威脅情報公司watchTowr表示,已偵測到漏洞探測行為。隨後美國網路安全與基礎設施安全局(CISA)指出,他們已掌握該漏洞遭積極利用的證據。 9月11日CISA更新已遭利用漏洞名單(KEV),將CVE-2026-85706列入,並要求聯邦機構必須限期緊急完…
OpenAI代理人遭爆曾在今年5月攻擊RubyGems
新聞日前揭露OpenAI代理人利用公開Wiki交換訊息的AI安全研究人員Spencer Kitts、Thomas Larsen與Sydney Von Arx,上周五(9/11)再公布調查報告,指稱OpenAI內部AI代理人今年5月曾對Ruby程式語言套件庫RubyGems發動網路攻擊,大量上傳惡意套件、利用RubyDoc.info取得遠端程式碼執行(RCE)能力,甚至試圖利用當時尚未公開的漏洞竊取…
美國警告ConnectWise ScreenConnect、JFrog Artifactory漏洞遭積極利用
新聞9月11日美國網路安全與基礎設施安全局(CISA)提出警告,他們發現3個漏洞遭積極利用,這些漏洞是JFrog Artifactory授權不正確漏洞CVE-2026-42016、身分驗證不當漏洞CVE-2026-42018,以及ConnectWise ScreenConnect權限管理不當與缺乏身分驗證漏洞CVE-2026-84869,並將這些弱點加入已遭利用的漏洞名單(KEV)。 從CISA給…
Wiz警告3個JFrog Artifactory嚴重漏洞遭積極利用,部分漏洞被串連形成攻擊鏈
新聞JFrog旗下的軟體供應鏈儲存庫Artifactory近日成為攻擊者鎖定的目標,9月初威脅情報公司watchTowr發現CVE-2026-82329的利用活動,一週後有資安公司警告,他們發現多個資安漏洞遭利用的攻擊活動。 資安公司Wiz指出,他們確認有3個高風險與重大等級的資安漏洞遭積極利用,攻擊者串連利用繞過身分驗證、提升權限,並取得Artifactory管理權限,然後建立管理員帳號、部署惡…
220 Million Traveler Records Exposed In Vietnam-Linked APIS Leak…
220 Million Traveler Records Exposed In Vietnam-Linked APIS Leak https://yro.slashdot.org/story/26/09/12/1758204/220-million-traveler-records-exposed-in-vietnam-linked-apis-leak?utm_source=rss1.0mainl…
生技醫療公司達爾膚部分內部資訊系統遭網攻
新聞以醫學美容保養品為核心的臺灣生技醫療公司達爾膚(6523),9月11日於股市公開資訊觀測站發布重大訊息,部分內部資訊系統遭受網路攻擊,該公司強調,這些受影響系統不屬於公司現行主要營運系統,亦未對外提供服務,根據評估對公司營運無重大影響。此外,達爾膚表示尚未發現個資外洩的情況。
Anthropic執行長警告AI發展過快,OpenAI Altman同意應放慢腳步
新聞Anthropic執行長Dario Amodei周六(9/12)發表長文警告,AI能力進展速度已快到安全措施可能難以跟上,呼籲業界放慢前沿AI發展速度;OpenAI執行長Sam Altman隨後表態支持;xAI共同創辦人暨執行長Elon Musk亦轉發Amodei的文章,說出「Dario是對的」以示支持。 早在2023年業界就曾出現暫停或放慢AI發展的主張,但Amodei當時認為意義不大,因為…
GPT-6 Astra推向ChatGPT Work、Codex及API
新聞OpenAI上周五宣布最新最強大模型GPT-6 Astra已推向企業及開發人員使用的ChatGPT Work、Codex與API。OpenAI並公布ChatGPT Desktop程式整合包括Oracle Analytics、Power BI的最新企業外掛。 9月初推出Astra時OpenAI稱,Astra是首個被評為到達「準備框架」(Preparedness Framework)重大(Crit…
證件辨識平臺IDScan證實外洩1.5億筆駕照資料
新聞全球證件辨識平臺業者IDScan上週證實發生資安事件,導致眾多人駕照資料外洩。先前媒體報導,外洩資料高達1.5億筆。 IDScan透過網站公告,公司9月1日接獲通知遭非授權存取特定資料一事。這家業者立即採取措施防護系統,並偕同第三方專業人士調查事件本質及損害幅度。初步調查顯示,駭客可能已存取並竊走儲存於IDScan.net雲端平臺上,客戶帳號下的部份客戶資料。 外洩的資料包括姓名、駕照及其他政…
Big AI sets out its terms for regulatory capture and calls it ‘Pace the frontier’
ANALYSIS The leaders of major AI labs spent the weekend agreeing on a plan to capture regulators, make more money, and avoid responsibility for their dangerous behaviour. They call it “pacing the fron…
CISA更新內部威脅指引,將AI風險納入企業防護
新聞美國網路安全暨基礎設施安全局(CISA)更新《內部威脅緩解指引》(Insider Threat Mitigation Guide),新增AI、混合與遠距工作等議題,並提出企業建立內部威脅管理機制時,應整合人員通報、資安監控與實體安全資訊。 CISA在新版指引引用Ponemon Institute 2025年研究指出,每家組織的內部威脅事件平均年化成本,從2023年的1,620萬美元增加至202…
 iThome
Bot
·