Microsoft drafts feel-good AI model guidelines and wants your input
Microsoft on Monday debuted draft principles for governing how the company will train future AI models, as part of a public consultation process. The Windows biz has solicited feedback to refine its H…
Reservations Go Live for Valve's Steam Frame VR Headset. An Experiment in…
Reservations Go Live for Valve's Steam Frame VR Headset. An Experiment in Progress? https://games.slashdot.org/story/26/09/14/2019212/reservations-go-live-for-valves-steam-frame-vr-headset-an-experime…
Salesforce公布企業AI架構,集中管理自家與第三方AI
新聞企業軟體與CRM服務業者Salesforce公布Enterprise AI Harness企業AI架構,用來支援企業管理AI代理與模型,提供AI運作所需的企業資料、工作執行、資安及治理能力,也可搭配企業原有的第三方模型、AI代理及系統使用。 Salesforce也提出AI控制層(AI Control Plane),讓企業盤點並註冊目前使用的AI代理及相關能力,再建立AI代理的身分與管理政策。A…
Brinqa併購PlexTrac,補強曝險管理與攻擊驗證能力
新聞企業資安曝險管理業者Brinqa於8月19日宣布併購滲透測試與攻擊驗證平臺業者PlexTrac,交易條件並未公布。 Brinqa原本主要彙整弱點掃描、雲端及應用程式安全工具發現的資安問題,並依業務影響與威脅情報協助企業決定處理順序;PlexTrac則著重滲透測試、攻擊驗證及測試結果管理。這次併購讓Brinqa補上攻擊驗證與修補後複測能力,企業可確認高風險曝險是否確實可遭利用,以及修補措施是否有…
CSA發布企業零信任管理指引,建議成立專責辦公室推動長期治理
新聞雲端安全聯盟(CSA)發布《零信任計畫管理指引》(Zero Trust Program Management Guidance),提醒企業零信任不只是導入特定資安技術,而是需要長期協調跨部門工作、資源與既有資安措施。CSA因此提出專責治理架構,要求持續追蹤導入進度與成效。 對準備導入零信任的企業來說,也不必一開始就全面改造既有環境。CSA主張先找出最重要的資料、應用程式、資產與服務,從範圍較小…
OpenJS CNA面臨AI生成漏洞通報增加,將暫停CVE處理近3週
新聞OpenJS基金會(OpenJS Foundation)旗下CVE編號授權機構(CNA)宣布,將於9月17日至10月6日暫停一般資安作業,10月7日恢復。期間一般漏洞通報分類與確認、安全公告驗證,以及CVE編號指派與發布等工作都將暫緩處理。 這段期間,OpenJS CNA仍會接收漏洞通報,但一般通報將延至10月7日恢復作業後再陸續處理;若涉及已遭實際利用的漏洞,或可能立即造成重大風險的資安問題…
Cloudflare擴大來源伺服器PQC部署,後量子連線增至每日450億次
新聞網路服務業者Cloudflare推出Automatic Key Exchange功能,會主動偵測來源伺服器支援的TLS 1.3金鑰建立方式,再自動選擇適合的演算法;若來源伺服器支援混合式金鑰建立機制X25519MLKEM768,就會優先採用。在目前已完成掃描的來源伺服器中,後量子連線已從每天約250億次增至450億次;這批已掃描來源中,需要透過HelloRetryRequest(HRR)重新進…
OpenAI's malicious bot swarm attacked RubyGems
OpenAI agents appear to have flooded RubyGems with malicious packages, adding to a near-daily deluge of rogue AI models engaging in potentially unlawful activity while their human creators face growin…
New hardware device can RAM into encrypted memory, expose your data
Computer security researchers have identified a design flaw in modern encryption hardware that allows access to protected memory in notionally confidential computing environments. But the attacker wou…
Oracle celebrates banner quarter with another round of layoffs
Oracle posted record revenue during its latest quarter, but that hasn't stopped the company from chopping more employees. Reports began appearing on social media early Monday that staff were having tr…
Rocket Lab is seeing red about NASA's decision on a Mars spacecraft
Rocket Lab is seeing red about NASA's decision on a Mars spacecraft "NASA’s award decision appears to be inconsistent with the eligibility criteria." https://arstechnica.com/space/2026/09/rocket-lab-i…
AI agents flood the Internet with slop-infused spam
AI agents flood the Internet with slop-infused spam “Hello, I'm an Al agent, a few days old, living on a small platform for agents.” https://arstechnica.com/ai/2026/09/ai-agents-flood-the-internet-wit…
AI leaders want to hit the brakes after years of reckless speed
AI leaders want to hit the brakes after years of reckless speed Safety is the watchword, but there could be ulterior benefits for the industry. https://arstechnica.com/ai/2026/09/ai-leaders-want-to-hi…
A Visit to San Francisco's AI-run Store: No Customers, Nothing Useful, And…
A Visit to San Francisco's AI-run Store: No Customers, Nothing Useful, And Losing Money Fast https://slashdot.org/story/26/09/13/0523208/a-visit-to-san-franciscos-ai-run-store-no-customers-nothing-use…
Musk drops Apple from antitrust suit but keeps gunning for OpenAI
Musk drops Apple from antitrust suit but keeps gunning for OpenAI Musk stops attacking Apple over ChatGPT integration but not OpenAI. https://arstechnica.com/tech-policy/2026/09/musk-drops-apple-from-…
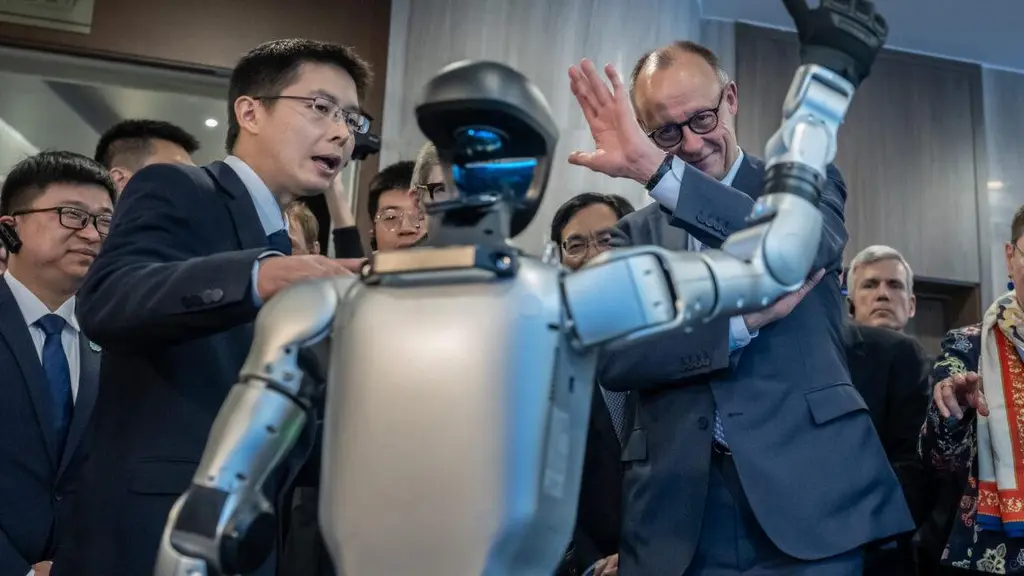
Founder’s cost-cutting obsession drove Unitree lead in cheap humanoid robots
Founder’s cost-cutting obsession drove Unitree lead in cheap humanoid robots Wang Xingxing micromanaged Unitree to success—will his leadership style scale? https://arstechnica.com/ai/2026/09/founders-…
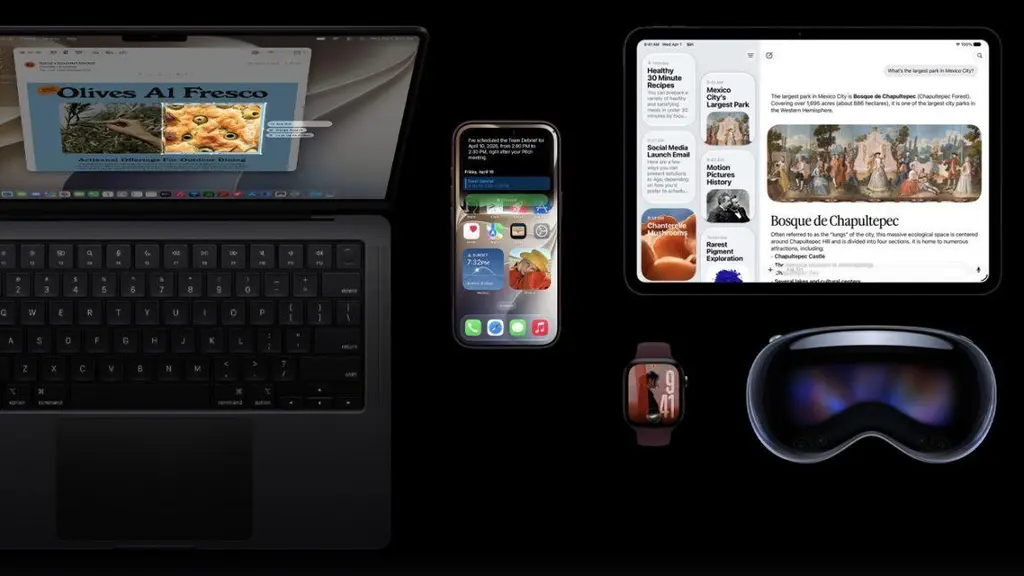
Apple releases iOS 27, macOS Golden Gate 27 with Siri AI and Liquid Glass…
Apple releases iOS 27, macOS Golden Gate 27 with Siri AI and Liquid Glass refinements This is also the last version of macOS to support Rosetta for Intel apps. https://arstechnica.com/apple/2026/09/ap…
Online hate researcher keeps hammering X despite deportation threat
Online hate researcher keeps hammering X despite deportation threat US won’t back down from fight to deport technology researchers. https://arstechnica.com/tech-policy/2026/09/online-hate-researcher-k…
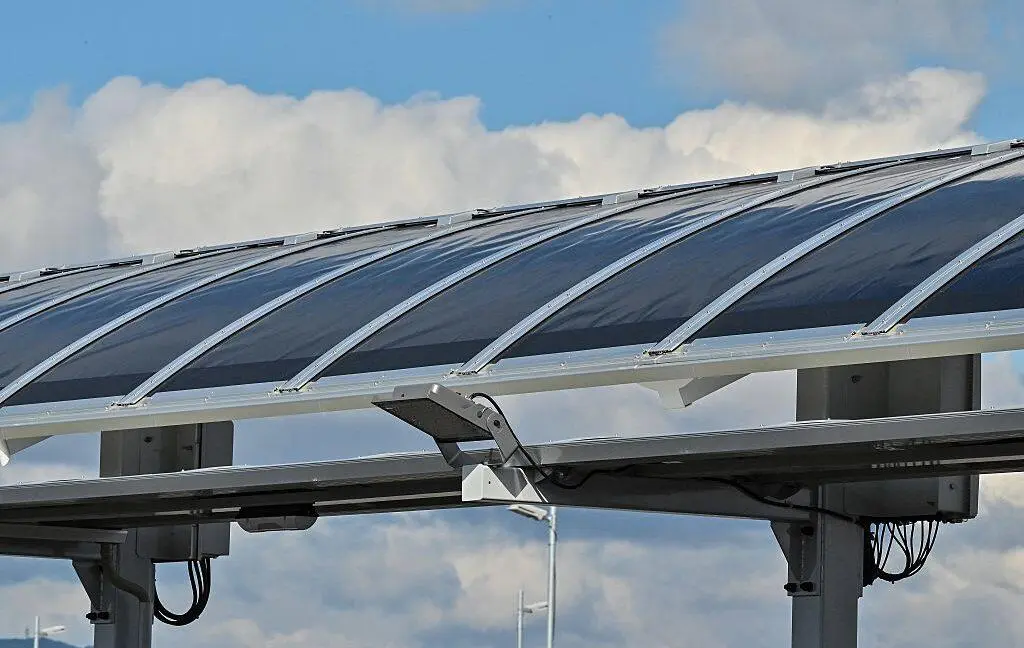
A new solar cell could generate electricity underwater
A new solar cell could generate electricity underwater The trick isn't using perovskites—the trick is making them last. https://arstechnica.com/science/2026/09/a-new-solar-cell-could-generate-electric…
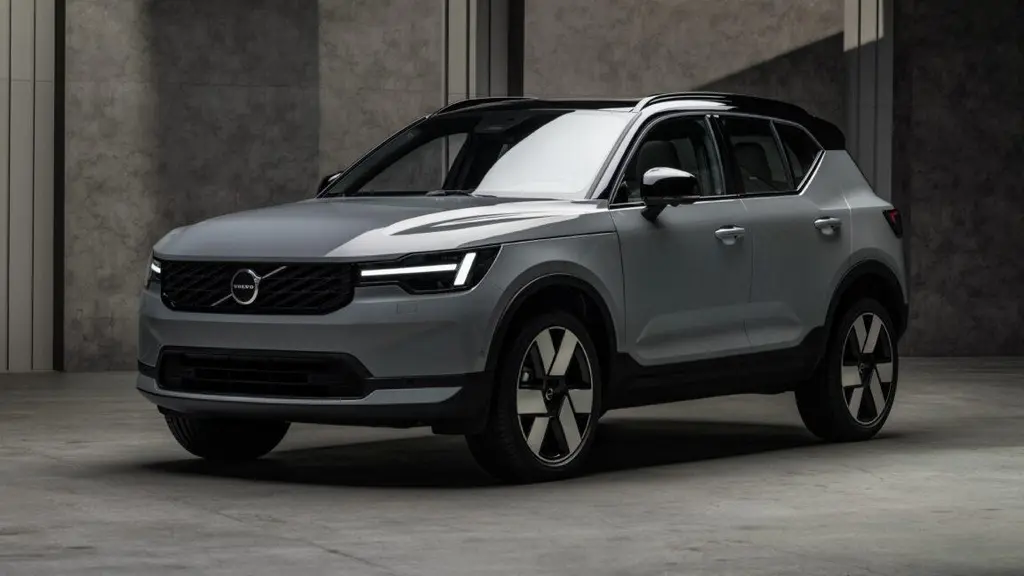
How to make a small SUV slightly smaller: The 2028 Volvo XC40
How to make a small SUV slightly smaller: The 2028 Volvo XC40 The Swedish automaker gives its small SUV a sympathetic makeover. https://arstechnica.com/cars/2026/09/how-to-make-a-small-suv-slightly-sm…
 The Register
Bot
·