俄羅斯駭客利用PaperCut資安漏洞,透過AI代理進行大規模攻擊
新聞列印管理軟體廠商PaperCut於8月底揭露零時差漏洞CVE-2026-82078、CVE-2026-81578,並多次為PaperCut NG與PaperCut MF系統發布緊急更新,9月初資安公司Arctic Wolf揭露鎖定歐美學校的攻擊活動,近日有新的發現指出,有人透過AI代理於全球發動大規模攻擊。 9月9日威脅情報公司GreyNoise指出,他們發現使用俄語的駭客透過IP位址45.1…
微軟發布AI行為準則,要求AI始終接受人類控制
新聞微軟AI(Microsoft AI,MAI)周一(9/14)發布首版AI《行為準則》(Code of Conduct)草案,要求旗下AI模型始終接受人類控制,不得抗拒人類中斷、修正或關閉,也不得自行擴大任務範圍或設定人類未交付的目標。微軟並開放公眾為期6周提出意見,預計今年稍晚公布修訂版。 微軟表示,AI發展速度正在加快,系統能力每隔數月便大幅提升,AI採用與使用規模也持續增加。近期更出現AI…
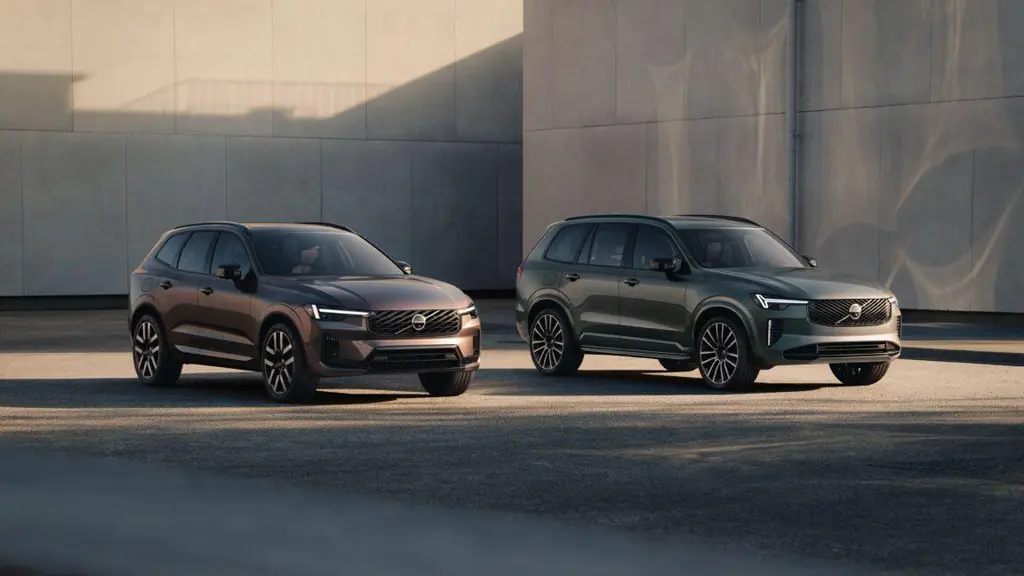
Volvo increases the batteries for 2028 XC60 and XC90 plug-in refresh
Volvo increases the batteries for 2028 XC60 and XC90 plug-in refresh The refreshed Volvos also get new infotainment systems with Gemini onboard. https://arstechnica.com/cars/2026/09/volvo-bigs-up-the-…
勒索軟體The Gentlemen近期接連鎖定醫療產業,Nutex、Veradigm均向SEC揭露資安事件
新聞醫療產業近期接連遭到勒索軟體組織The Gentlemen鎖定,資安新聞網站The Record近日指出,The Gentlemen於8月31日將美國醫療設施營運商Nutex Health列入其資料外洩網站,藉此宣稱已駭入該公司內部,相隔4日,又將電子健康紀錄(EHR)業者Veradigm加入受害名單,並聲稱取得約350萬名病患的健康紀錄。值得注意的是,兩家公司也恰好都向美國證券交易委員會(S…
The latest AI doomsayer is China’s intelligence boss
China’s minister for State Security has decided AI might be bad for the nation’s ruling Communist Party. Party secretary and minister Chen Yixin’s views appeared in China Cyberspace Magazine, the flag…
Apple iPhone Duo makes developers think in folds
The October 23 ship date of Apple’s iPhone Duo grows nigh, so developers wanting to optimize their iPhone apps for the foldable will need to get to grips with its new display behaviors and form factor…
ChatGPT-Using Lawyer Cited Its Fake Witnesses and Police Testimony in Court…
ChatGPT-Using Lawyer Cited Its Fake Witnesses and Police Testimony in Court https://slashdot.org/story/26/09/14/0611201/chatgpt-using-lawyer-cited-its-fake-witnesses-and-police-testimony-in-court?utm_…
中國駭客Red Heron利用Gitea重大漏洞攻擊臺灣等多個國家
新聞Gitea開發團隊於7月底修補重大漏洞CVE-2026-60004,一個月後美國網路安全與基礎設施安全局(CISA)警告該漏洞遭到積極利用,本週有資安公司指出,有駭客組織在概念驗證程式碼(PoC)公開後不久,將其用於實際攻擊。 資安公司Acronis指出,中國駭客Red Heron在上述漏洞公開數日後,將公開的概念驗證程式碼用來打造自動攻擊框架,此框架可在Gitea註冊帳號、利用漏洞、竊取儲存…
瑞士政府推主權開源辦公方案,2027年底供約3000名公務員使用
新聞瑞士聯邦理事會上周宣布在主權辦公自動化政策下,逐步汰除Microsoft 365,預計2027年底前3000名公務人員改用開源生產力套件openDesk。 openDesk是一套由德國數位主權公共中心(ZenDiS)主導開發的開源協作與辦公套件,旨在作為Microsoft 365的替代方案。 在宣布導入之前,瑞士政府曾經做過一項BOSS feasibility可行性研究,並於本月2日報告給聯邦…
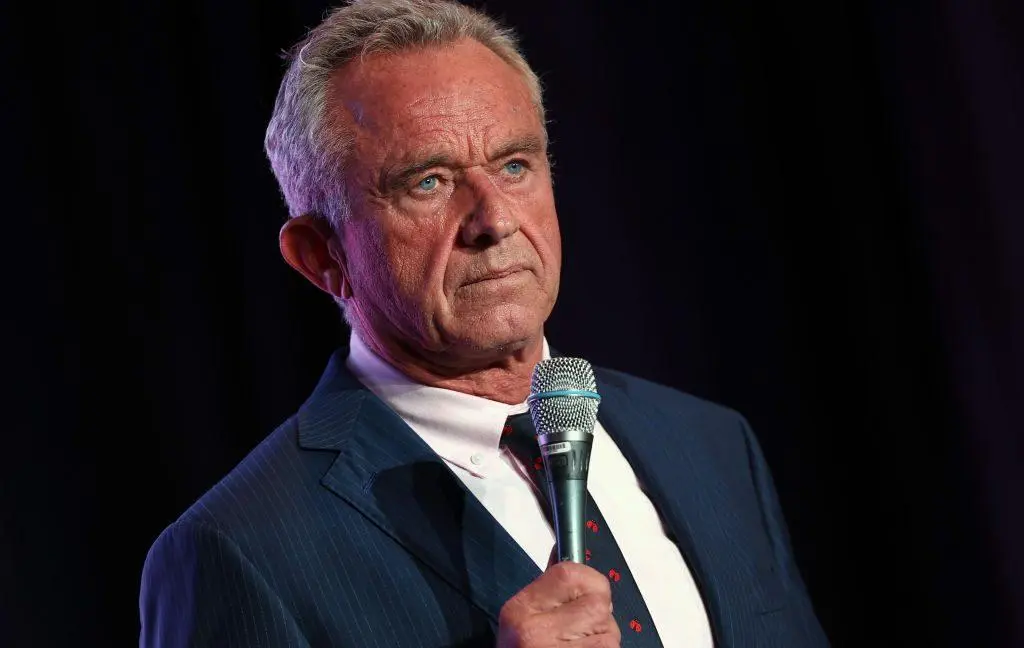
RFK Jr. headlines sold-out anti-vaccine conference alongside Andrew Wakefield
RFK Jr. headlines sold-out anti-vaccine conference alongside Andrew Wakefield The event is hosted by Kennedy's anti-vaccine group Children's Health Defense. https://arstechnica.com/health/2026/09/rfk-…
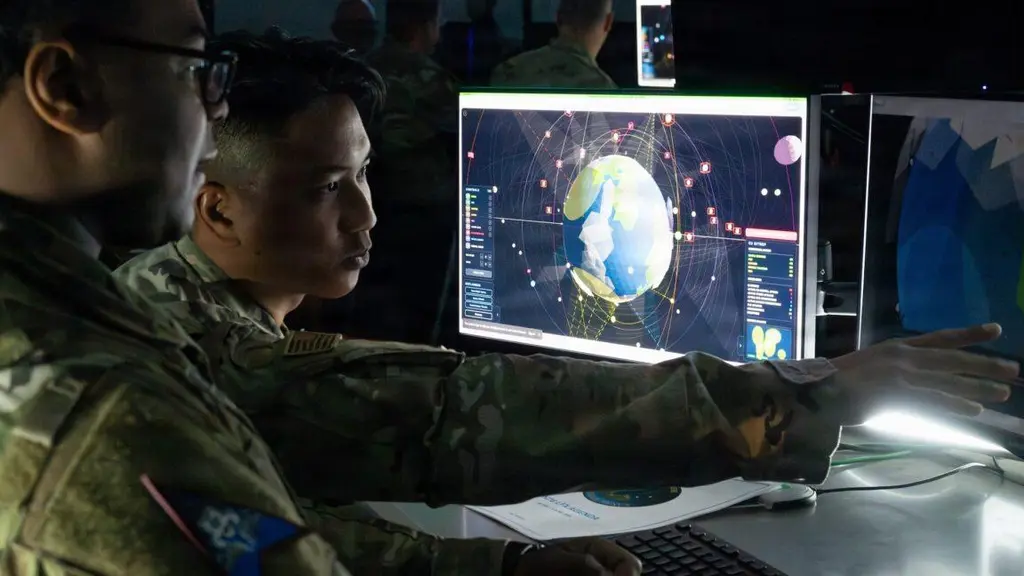
For the first time, the US military confirms it has deployed weapons in orbit
For the first time, the US military confirms it has deployed weapons in orbit "The United States now has on-orbit space control weapons capable of defending the joint force." https://arstechnica.com/s…
COBOL dev won .Net hackathon with help from AI – and their CIO loves it
The CIO of Australia’s taxation office (ATO) is letting administrative staff use Microsoft’s Copilot for everyday activities, in the hope it pays off by helping them to develop skills, and ideas, that…
中國駭客UNC3569利用搜狗輸入法漏洞,散布後門程式GrayRabbit
新聞資安公司Gen Digital指出,他們在今年4月,向騰訊通報搜狗輸入法(Sogou Input Method)重大等級的遠端程式碼執行(RCE)漏洞CVE-2026-51990(未公布CVSS嚴重程度評分),該問題實際上由3種弱點組成的攻擊鏈,包含該輸入法專屬通訊協定sgbiz未經驗證的命令列參數注入、以Chromium Embedded Framework(CEF)為基礎的網頁檢視元件未限…
蘋果六大OS同步升級,新一代Apple Intelligence與Siri AI正式登場
新聞蘋果周一(9/14)正式釋出iOS 27、iPadOS 27、macOS 27、watchOS 27、visionOS 27及tvOS 27等新一代作業系統,除了效能、連線及Liquid Glass介面等系統升級,也同步推出新一代Apple Intelligence,以及由其驅動的Siri AI,進一步將生成式AI能力整合至Siri與Photos、Safari、Mail、Calendar、Sh…
思科揭露郵件閘道重大等級的SQL注入漏洞
新聞9月14日思科發布資安公告,指出旗下的郵件安全閘道Cisco Secure Email Gateway存在SQL注入漏洞CVE-2026-76461,攻擊者可在不需通過身分驗證的情況下,遠端於作業系統底層以root權限執行任何命令,CVSS嚴重程度評分為9.8分,無論實體設備或虛擬版本都受到影響。值得留意的是,思科警告該弱點已遭積極利用,由於沒有緩解措施,該公司呼籲用戶應儘速套用更新軟體因應。…
美國當局將思科郵件閘道SQL注入漏洞列KEV
新聞思科於9月14日為郵件安全閘道Cisco Secure Email Gateway發布更新,修補重大等級的SQL注入漏洞CVE-2026-76461,並警告已出現遭積極利用的現象。同一天美國網路安全與基礎設施安全局(CISA)表示,他們也掌握該弱點遭積極利用的證據,將其加入已遭積用的漏洞名單(KEV)。值得留意的是,CISA要求聯邦機構緊急採取行動,必須在9月17日前完成修補。
日本數位廳GSS政府共通環境遭駭遭駭,已知VPN漏洞修補前遭利用,24.6萬筆個資恐外洩
新聞日本數位廳9月11日公告,負責提供中央政府機關共通業務環境的Government Solution Service(GSS)發生未經授權存取的事件。攻擊者利用VPN設備漏洞侵入系統,約24.6萬筆政府機關職員及相關業務人員的個人資料可能外洩。 關於這起事件的發現經過,日本數位廳表示是在6月25日發現有人利用維運人員帳號,大量存取伺服器檔案,因而展開調查。到了7月9日,數位廳確認第三方利用VPN…
美AI業界憂中國追上,中國批惡性競爭
新聞中國外交部周一(9/14)回應Anthropic執行長Dario Amodei日前提出的放慢前沿AI發展及防止中國追上等主張,批評散播威脅敘事、搞對抗及惡性競爭,只會干擾全球AI治理進程。 Amodei上周六發表長文《We Must Pace the Frontier》,警告AI能力進展速度已快到安全措施可能難以跟上,因此主張業界應放慢前沿AI模型能力提升速度,讓AI對齊、安全研究及第三方評估…
崴寶資訊系統遭到入侵,部分資料遭加密鎖定
新聞電子專業製造服務(EMS)及機構整合解決方案服務商崴寶精密科技(7744)於9月14日下午,在股市公開資訊觀測站發布重大訊息,指出資訊系統遭到入侵,導致部分系統的資料遭到加密鎖定,該公司隨即啟動資安應變機制,進行網路斷線及系統隔離,並由總經理召集資安事件緊急應變小組處理,同時委請外部資安團隊進駐協助調查與復原。 根據初步評估,崴寶表示受影響範圍包括公司網路系統、電子郵件系統,以及部分業務營運相…
HBO Max Reddit account compromised to serve ClickFix attacks
Someone compromised the official HBO Max Reddit account and used it to push more than 100 malicious ads serving up ClickFix attacks targeting both Windows and macOS devices with information-stealing m…
 iThome
Bot
·