OpenAI Says It Has Cracked One of Math's 'Millennium Problems'…
OpenAI Says It Has Cracked One of Math's 'Millennium Problems' https://science.slashdot.org/story/26/09/08/2228220/openai-says-it-has-cracked-one-of-maths-millennium-problems?utm_source=rss1.0mainlink…
Adobe修補Magento零時差漏洞StyleSmuggler
新聞本週Adobe發布9月例行更新,然而在此之前,該公司緊急修補已遭利用的電商平臺漏洞StyleSmuggler。9月7日Adobe發布Adobe Commerce與Magento Open Source緊急更新,修補CVSS嚴重程度評分達到10分的CVE-2026-75650,並指出該漏洞已遭到利用,該公司將其修補的優先程度列為第一級(Priority 1),呼籲用戶應優先處理。CVE-2026…
Meta推出個人AI助理Muse
新聞Meta周二(9/8)發表專為大眾打造的個人AI助理Muse。不同於傳統僅能回答問題的聊天機器人,Muse具備實際執行任務的能力,能協助用戶處理日常事務、分擔專案工作,並將長期目標轉化為具體行動計畫。 Muse奠基在Muse Spark模型上。每位使用者在雲端擁有專屬的Muse Secure VM,裡面存放代理程式、個人資料與連接憑證;同時存在一個獨立的Sentinel代理於系統層面監督Mus…
銀行迎戰虛擬資產新業務,資安業者共組「穩定幣暨虛擬資產安全聯盟」,協助打造自主可控數位金融安全
新聞隨著全球穩定幣與虛擬資產監管浪潮興起,臺灣《虛擬資產服務法》今年6月三讀通過、7月正式公布,虛擬資產監管制度逐步成形,銀行等金融機構要如何安全接軌虛擬資產業務,也帶動新的資安需求。9月8日,台灣資訊安全協會宣布成立「穩定幣暨虛擬資產安全聯盟」,首波集結中華資安國際、博士旺創新、凱特納科技與普鴻資訊4家業者,從數位金融安全基礎建設所需的不同關鍵能力切入,希望整合臺灣產業能量,逐步打造具國際競爭力…
ChatGPT跨帳號隔離遭突破,惡意提示可借用受害者權限存取外部資料
新聞資安業者Check Point Research揭露ChatGPT跨帳號資料隔離問題,不同帳號使用的程式碼執行沙箱,可透過共用內部服務交換資料。攻擊者要是先把惡意提示帶入受害者對話,便能利用通道下達隱藏工作,借用受害者ChatGPT可存取的資料與連接App權限。研究人員成功測試讀取受害者Gmail郵件,再把內容送回攻擊者帳號。 研究中的ChatGPT程式碼執行環境採用彼此隔離的沙箱,沙箱不能連…
DeepMind預先計算90億種DNA變異,建立1PB AlphaGenome Atlas預測資料集
新聞Google DeepMind發布AlphaGenome Atlas,預先計算人類基因組約90億種可能的單一核苷酸變異,建立約1PB的變異預測資料集。研究人員可透過網站與API查詢DNA變異可能造成的分子影響,不必針對每項變異執行AlphaGenome模型。 人類DNA由核苷酸排列而成,每個核苷酸包含A、T、C、G四種鹼基中的一種,基因組每個位置的鹼基都有另外3種可能的替換方式,AlphaGe…
微軟修補Windows更新元件與ALPC的零時差漏洞,並指出已被用於實際攻擊
新聞本週微軟發布9月例行更新(Patch Tuesday),破記錄修補974個該公司登記CVE編號的漏洞而受到關注,然而該公司提及,有兩個是零時差漏洞需特別留意,並指出他們已發現遭到利用的跡象。 這些弱點是CVE-2026-81963與CVE-2026-85880,兩者都屬於能用來提升權限的問題,CVSS嚴重程度皆為7.8分、評為重要(Important)等級,攻擊者一旦成功利用,就有機會得到SY…
SAP發布9月例行更新,修補4個重大漏洞
新聞9月8日SAP發布本月例行更新(Security Patch Day),修補19個資安弱點,並更新一則資安公告的內容。從危險程度來看,重大等級與高風險各有4個,中度風險有10個,低風險漏洞1個。根據CVSS嚴重程度評分,最危險的是記憶體中斷漏洞CVE-2026-44756,CVSS評分達到滿分10分,影響Extended Passport(EPP),未通過身分驗證的攻擊者可在特定情境下,利用含…
OpenAI宣稱其AI系統解出了七大千禧年數學難題之一
新聞OpenAI周二(9/8)宣布,尚未公開的內部AI模型解出千禧年數學難題「Navier–Stokes Existence and Smoothness」(納維-斯托克斯存在性與光滑性問題),但旋即遭控涉及學術倫理爭議。 千禧年數學難題是克雷數學研究所(Clay Mathematics Institute)於2000年提出的7道數學界公認最困難的未解問題,每破解一題可獲得100萬美元獎金。納維-…
Top chipmakers embrace ASML’s $400M machines, agree to crucial chipmaking change
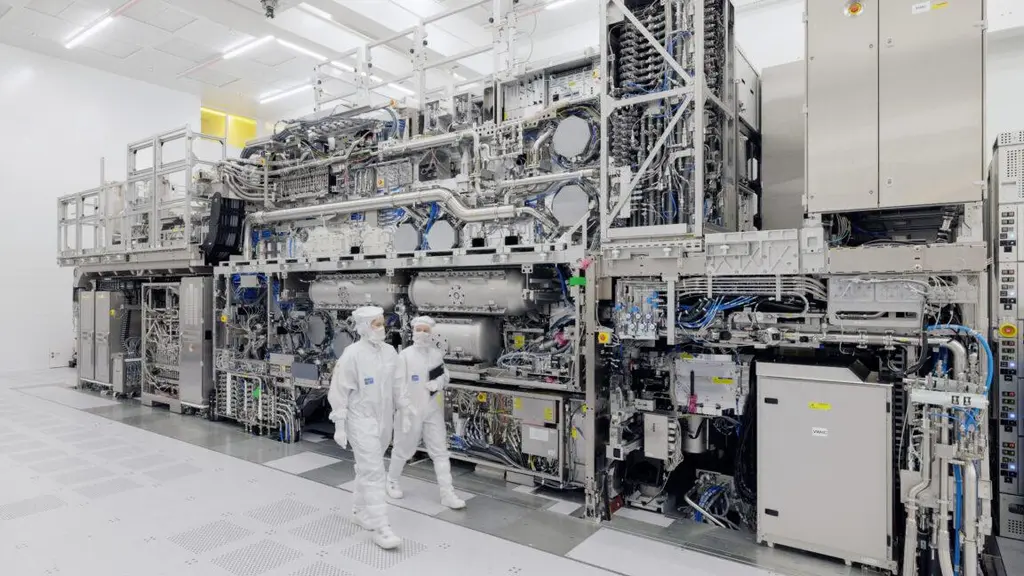
Top chipmakers embrace ASML’s $400M machines, agree to crucial chipmaking change Chipmaking changes could boost productivity of new ASML machines by 40 percent. https://arstechnica.com/gadgets/2026/09…
Star Trek Turns 60…
Star Trek Turns 60 https://entertainment.slashdot.org/story/26/09/09/0113229/star-trek-turns-60?utm_source=rss1.0mainlinkanon
Google推出Chrome 153,修補230個漏洞,其中包含V8零時差漏洞
新聞9月8日Google發布Chrome 153大改版,此為該公司規畫以兩週為改版週期的第一個版本,這次該公司總共修補230個漏洞,其中有5個為重大等級、41個高風險等級、133個中度風險等級,以及51個低風險等級。值得留意的是,其中一個漏洞CVE-2026-87491已遭到利用。Windows與macOS版用戶應更新為153.0.8010.36或153.0.8010.37版,Linux與Andr…
微軟破記錄修補近1,000個自家產品漏洞
新聞9月9日微軟發布本月例行更新(Patch Tuesday),其中最受到關注的部分,就是這次修補的漏洞數量,他們一共修補974個該公司登記CVE編號的漏洞,相較於上個月421個多出一倍。若再加上25個第三方元件的資安弱點,漏洞總數將達到999個。 這次修補的漏洞以Windows作業系統為大宗,有723個;辦公室套件軟體Office、SQL Server居次,分別為111個、62個;另有開發工具、…
Google DeepMind rises above the AI scrum with genome atlas
While OpenAI and Anthropic fight over whose models can escape their sandbox more alarmingly, Google’s DeepMind team has once again shown how machine learning can also be used to advance science for hu…
OpenAI GPT-6 Astra will run a retailer without cheating and sell more stuff than Anthropic
In the dispiriting race to replace human store managers with AI, OpenAI has taken the lead, according to Andon Labs, a business that analyzes whether AI can take on real-world tasks. OpenAI's latest m…
Microsoft breaks Patch Tuesday record with 974-CVE deluge
The vulnpocalypse is upon us, dear reader. Microsoft delivered a record number of patches to address 974 CVEs in its own products this month, including two bugs that Redmond says are already under exp…
原估需數年,Claude多代理系統11天完成費馬最後定理形式化證明
新聞Anthropic公布費馬最後定理形式化(Formalizing)成果,以Claude Code為基礎的多代理系統花11天,第一次完成可由Lean證明助理從頭到尾檢查的形式化證明。整項工程產生約1,300萬行Lean程式碼,完成30,300項定理證明,最終證明使用29,500項。 該成果並非提出新的費馬最後定理解法,而是把既有證明改寫成電腦能逐步檢查的形式。Claude採用Darmon、Dia…
AI Made A Lot Of "Hideous" Code But Found Major Bottlenecks For Faster Linux…
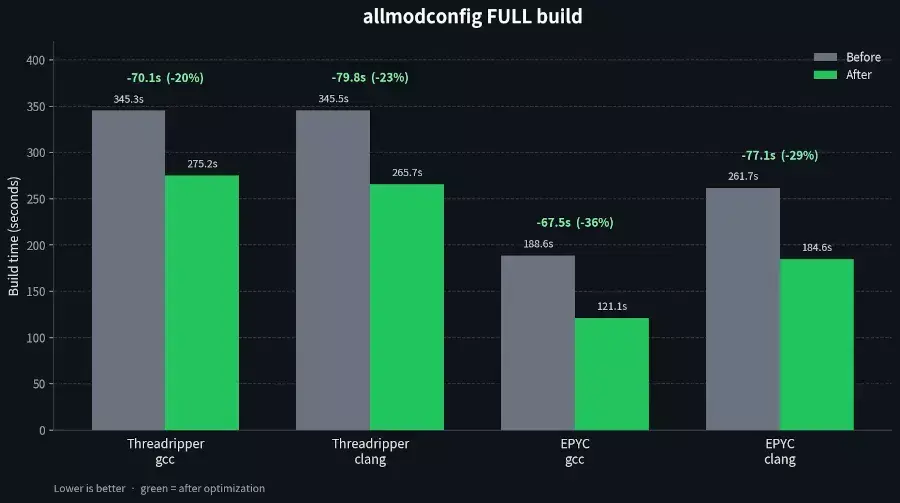
AI Made A Lot Of "Hideous" Code But Found Major Bottlenecks For Faster Linux Compilation An ARM Linux engineer leveraged AI/LLMs to help uncover some improvements to "significant speed up" the Linux k…
企業如何排定PQC轉型優先順序?系統風險、影響與轉型難度都要評估
新聞哪些系統應優先進行PQC轉型?澳洲政府情報與資安機構澳洲通訊局(ASD)指出,企業完成系統與資料評估後,下一步是依風險、可能造成的影響及轉型可行性,排出各系統的PQC轉型優先順序,而不是一次處理所有系統。 企業需要提前準備PQC轉型,主要是因應未來具備密碼破解能力的量子電腦,可能威脅仍採用傳統非對稱式密碼學的系統。ASD的LATICE架構要求企業先盤點這類密碼學的使用情況,再評估受保護系統與資…
Google擴大Android數位憑證布局,迎接歐盟數位身分錢包部署
新聞Google近日宣布調整Android數位憑證布局,將2021年成立、原本聚焦安全元件與晶片硬體生態系的Android Ready SE聯盟,擴大為Android數位憑證聯盟(Android Digital Credential Alliance)。 新聯盟將合作範圍進一步涵蓋數位身分錢包與政府憑證核發等環節,並透過共同測試與安全評估機制,協助晶片、裝置、數位身分錢包與憑證核發等業者整合相關技…