藥局藥師也有專用的Agent!藥事AI Agent計畫正式啟動、首波瞄南部50家示範藥局
新聞為響應行政院大南方新矽谷推動方案,高通與華碩旗下台智雲、台生科今日宣布啟動藥事AI Agent計畫,首波預計導入嘉義、臺南、高雄、屏東50家示範藥局。這套Agent結合AI筆電與邊緣AI推論平臺,在裝置端執行開源AI模型,還能透過OCR辨識處方箋、藥袋等資料,再搭配食藥署藥品仿單建立的RAG知識庫,提供28項用藥適切性安全檢核,包括藥物交互作用、重複用藥、不適當用藥等風險,並支援藥師進行病患用…
Rassvet, Russia's rival to Starlink, is getting off to a slow start
Rassvet, Russia's rival to Starlink, is getting off to a slow start At least three of the first 32 Rassvet satellites likely suffered outright failures, and more may be in trouble. https://arstechnica…
UK goes shopping for homegrown AI with £100M procurement scheme
The British government has opened the first competitions under a £100 million procurement scheme intended to give domestic AI startups a route into public sector contracts. Chancellor John Healey anno…
Diraq將8量子位元矽自旋量子電腦搬進Equinix,驗證商用資料中心部署
新聞澳洲量子運算業者Diraq與Equinix宣布,將在雪梨的Equinix資料中心部署8量子位元矽自旋量子電腦,預計10月完成安裝。整套設備包含低溫冷卻與控制系統,功耗低於20千瓦,可放在既有商用資料中心與一般伺服器共同運作。雙方將測試量子電腦的網路連線、遠端監控,以及與CPU、GPU等現有運算設備整合。 依Diraq與Equinix說法,該系統將是全球首套部署在供多家企業進駐的商用資料中心的矽…
Well-executed BGP hijattack uses hijacked IPs to infect real networks
Well-executed BGP hijattack uses hijacked IPs to infect real networks What can we learn from a BGP hijacking that poisoned production software? Plenty. https://arstechnica.com/security/2026/09/well-ex…
Greg KH Forewarns Of "Rough" Linux 7.3 Kernel Cycle Due To Continued AI Churn
Greg KH Forewarns Of "Rough" Linux 7.3 Kernel Cycle Due To Continued AI Churn While Linux 7.3-rc1 only released this week and there are another roughly seven weeks to go until the official kernel rele…
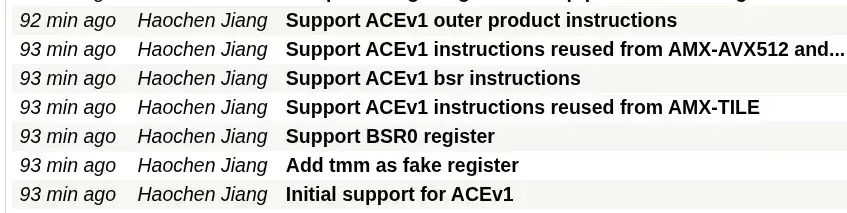
GCC 17 Compiler Merges Initial Support For Intel/AMD AI Compute Extensions "ACE"
GCC 17 Compiler Merges Initial Support For Intel/AMD AI Compute Extensions "ACE" Landing today in the GNU Compiler Collection (GCC) codebase is initial support for the AI Compute Extensions (ACEv1) as…
FreeDesktop SDK 26.08 Released With Snap Support Dropped, Bootstrap Changes
FreeDesktop SDK 26.08 Released With Snap Support Dropped, Bootstrap Changes The newest FreeDesktop SDK is now available for this collection of components used for Flatpak runtimes as well as for build…
Range Rover EV: Electric propulsion pairs perfectly with this luxury SUV
Range Rover EV: Electric propulsion pairs perfectly with this luxury SUV 333 miles of real-world range with uncompromised comfort and off-road ability. https://arstechnica.com/cars/2026/09/range-rover…
UK cyber bill targets AI users, not the vendors building it
The UK government has rejected proposals from members of the the House of Lords to bring AI vendors within the scope of the Cyber Security and Resilience (Network and Information Systems) Bill. Cybers…
Northern Ireland adds £15M to Fujitsu education deal without competition
Northern Ireland's Education Authority plans to add £15 million to Fujitsu's EA One contract without a new competition, taking its ceiling to £55.4 million. The authority intends to exercise five one-…
【資安日報】9月2日,近2.2萬臺Exchange Server暴露於漏洞導致的接管風險,臺灣也有250臺
新聞本日新聞焦點 ● 近2.2萬臺Exchange Server暴露於漏洞導致的接管風險 ● 為因應零時差漏洞攻擊活動,PaperCut三度發布緊急修補程式 ● TerminalFix社交工程攻擊將受害主機變成存取企業內網的跳板 ● 勒索軟體Aurora借助Cursor AI與Claude Sonnet,鎖定ESXi環境加密 ● 信任運算聯盟訂TPM抗量子密碼就緒門檻,企業採購有查核依據 資安新聞…
PaperCut預告零時差漏洞可能還會有更多修補程式
新聞上週列印管理軟體廠商PaperCut揭露零時差漏洞CVE-2026-82078、CVE-2026-81578的攻擊事故,但與其他廠商處理方式有所不同的是,該公司採取且戰且走的策略,不到一週的時間已三次發布緊急修補程式,對此,該公司共同創辦人暨執行長Chris Dance本週說明,相關決定源自2023年發生的漏洞利用活動的處理經驗,而且他不排除接下來可能還會推出更多的修補程式。 Dance指出,…
數發部AIEC公布國內外通用模型主權AI評測結果,模型不只要懂繁中、社會還境,還要懂臺灣價值觀
新聞數發部今天(9/2)公布AI產品與系統評測中心(AIEC)的最新臺灣主權AI評測結果,未來每月將公布最新結果。在今天公布的主權AI測試結果中,臺灣本土模型在臺灣觀值觀表現上要優於國外模型。 主權AI重新定義:除了臺灣觀點,算力也要在臺灣 數發部長林宜敬在今天的活動中首先界定「主權AI」(Sovereign AI)應包含2項核心意義。 第一,是AI模型必須具有臺灣觀點,能理解臺灣繁體中文、熟悉臺…
Intel Updates LLM-Scaler-vLLM Build For vLLM 0.26 & Other Improvements
Intel Updates LLM-Scaler-vLLM Build For vLLM 0.26 & Other Improvements For those looking for the smoothest experience to get vLLM up and running on Intel Arc (Pro) graphics hardware, out today is the …
UK digital ID may be dead, but its legacy IT problem lives on
Legacy government systems would have posed a significant barrier to the UK's abandoned national digital ID scheme, according to the country's spending watchdog. The National Audit Office (NAO) has pub…
全球仍有近200臺PaperCut伺服器尚未修補零時差漏洞
新聞上週列印管理軟體廠商PaperCut警告,零時差漏洞CVE-2026-82078與CVE-2026-81578被用於實際攻擊,該公司三度發布緊急更新因應,然而根據Shadowserver基金會的調查,截至8月31日,全球仍有近200臺尚未修補,其中美國有60臺最多,英國17臺居次,德國、義大利各有11臺,加拿大、荷蘭各有9臺, 這些尚未修補的伺服器分布在41個國家,未包含臺灣,臺灣是否有Pap…
Android Studio Quail 4預載23個代理技能,強化建置、效能診斷與跨裝置開發自動化
新聞Google釋出整合式開發環境(IDE)Android Studio Quail 4穩定版,該工具直接預載23個由Android團隊整理的代理技能,AI代理收到開發指令後,會依工作內容自動找出適合的技能並套用。新版也整合Gemma 4本機模型,可在沒有網路連線的情況下處理跨多個檔案的修改,程式碼不必傳送到雲端。 Android Studio先前已支援代理技能機制,開發者可以自行加入特定工作的操…
李飛飛發布Atlas,世界模型進入新時代
新聞由著名AI科學家李飛飛創辦的World Labs周二(9/1)正式發表新一代世界模型Atlas,這是一款從零開始預訓練的「全模態模型」,可原生處理文字、圖像、影片與3D四種資料型態。World Labs表示,Atlas將驅動未來版本的Marble及其他產品,標誌著空間智能技術邁入新階段。 World Labs是由李飛飛、Justin Johnson、Christoph Lassner與Ben …
半導體矽智財公司乾瞻ERP系統遭加密攻擊,強調研發環境未受波及
新聞9月1日晚間興櫃半導體矽智財公司乾瞻(7898)於股市公開資訊觀測站發布資安重訊,表示該公司的ERP系統遭駭客加密攻擊,資訊安全單位發現ERP出現異常後,經查證確認為加密攻擊,隨即展開全面性檢測、事件調查,以及防護作業,目前該公司仍持續進行影響範圍確認與根因分析。至於此次事件造成的影響,乾瞻初步評估對財務、業務及營運均無重大影響。 與大部分加密攻擊事故的資安重訊有所不同的是,乾瞻特別提及ERP…
 iThome
Bot
·