Lab Supply Companies Have Been Selling Antibodies Using Manipulated Images…
Lab Supply Companies Have Been Selling Antibodies Using Manipulated Images https://science.slashdot.org/story/26/08/25/2331240/lab-supply-companies-have-been-selling-antibodies-using-manipulated-image…
Gartner示警AI可從既有資料推論敏感個人資訊,成隱私管理新風險
新聞商業與科技研究機構Gartner預測,到了2029年,多數隱私事件將不再源自個人識別資訊直接曝光,而是AI根據既有資料產生的個人資訊推論所引發的風險。即使資料本身看似無害,或已經過匿名化、彙整處理,AI仍可能綜合其中線索,推論出健康狀況、行為模式等敏感個人資訊。 AI推論帶來的隱私風險不只在於敏感資訊可能遭揭露。若AI產生的個人資訊不準確、帶有偏差或未經授權,也可能影響資料完整性;這類AI推論…
挪威政府數位服務遭DDoS攻擊,部分服務受影響超過一天
新聞挪威政府數位服務近日遭到DDoS攻擊,挪威數位化管理局(Digdir)表示,目前沒有跡象顯示這波攻擊導致系統遭入侵或個人資料外洩。 根據The Record報導,這波攻擊於8月24日凌晨開始,目標是Digdir IT服務供應商Vivicta的基礎設施,導致包括ID-porten在內的多項政府數位服務受到影響。ID-porten是挪威民眾登入數千項政府服務的數位身分驗證入口,有超過450萬名使用…
美國警告開源版本控制系統Gitea重大漏洞遭到利用
新聞7月底開源版本控制系統Gitea發布1.27.1版,修補重大漏洞CVE-2026-59774、CVE-2026-60004(CVSS嚴重程度評分皆為9.8分),如今美國網路安全與基礎設施安全局(CISA)提出警告,他們掌握CVE-2026-60004遭積極利用的證據,將其列入已遭利用漏洞名單(KEV),聯邦機構必須在8月28日前完成修補。 CVE-2026-60004為程式碼注入類型的漏洞,影…
Calix家用路由器UPnP漏洞可從外網修改轉送規則,目前仍無修補程式
新聞卡內基美隆大學CERT協調中心(CERT/CC)公布美國寬頻網路設備商Calix家用路由器漏洞CVE-2026-75501,已知影響執行EXOS 6.6.47韌體的GS7 XGS GS5239XG型號。漏洞會讓原本應限制在家庭內部網路使用的UPnP服務暴露在對外網路介面,遠端攻擊者不需登入或通過身分驗證,就能修改路由器的連接埠轉送規則,繞過網路位址轉換(NAT)與防火牆防護。目前尚無廠商修補程…
OpenAI資料中心主管離職,正值公司調整資料中心策略
新聞根據彭博報導,負責OpenAI資料中心業務的主管Chris Malone已離職,OpenAI也證實這項消息,但公司與Malone本人都未說明離職原因。Malone離職之際,正值OpenAI調整資料中心策略與基礎架構團隊。 Malone於2025年3月加入OpenAI,負責資料中心業務,當時OpenAI正與軟銀、甲骨文合作推動Stargate資料中心基礎架構計畫。根據華爾街日報報導,Starga…
Now Perplexity is trying to get into the local AI action
AI company Perplexity has already tried its hand at search services, advertising, personal assistants, browsers, and a hosted agent platform – and now it's getting into local AI services. The biz, hav…
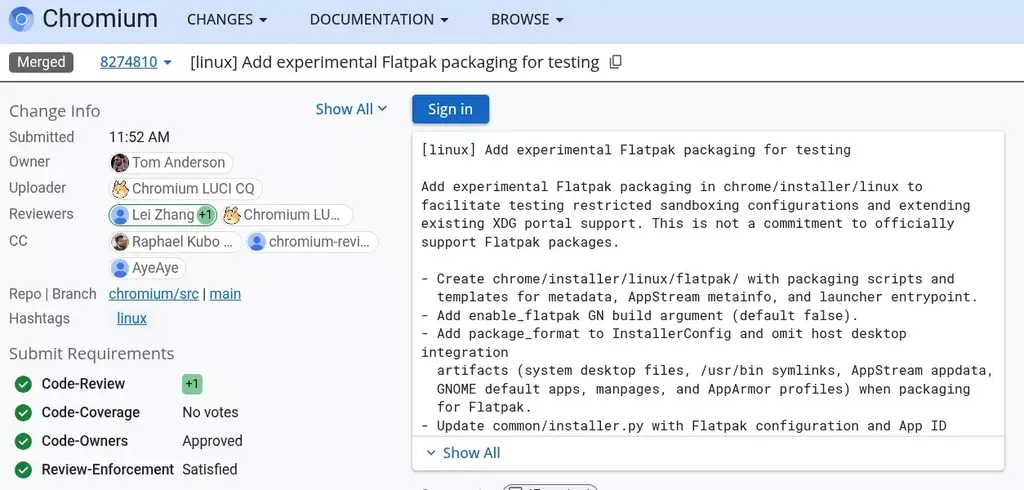
Chrome/Chromium Experimenting With Flatpak Packaging
Chrome/Chromium Experimenting With Flatpak Packaging Google engineers responsible for the Chrome/Chromium web browser are experimenting with Flatpak packaging on Linux. They aren't yet committed to of…
Intel's 256-core Xeon 7 CPUs are a Diamond in the rough
DEEP DIVE Intel's Xeon 7 platform, better known by its codename Diamond Rapids, was supposed to launch this year with up to 192 cores backed by a whopping 16 memory channels. But that's not going to h…
Alabama Launches Investigation Into OpenAI's Hack of Hugging Face…
Alabama Launches Investigation Into OpenAI's Hack of Hugging Face https://yro.slashdot.org/story/26/08/25/2259204/alabama-launches-investigation-into-openais-hack-of-hugging-face?utm_source=rss1.0main…
McKinsey says enterprise AI is finally 'on the road to ROI'
Four years into the generative AI revolution, consulting giant McKinsey reckons we've finally started the engine and are officially "on the road to ROI." Whether that road leads to actual profit-makin…
Claude and Cowork now share what they know about you
Anthropic’s Claude chatbot knows a lot about its users, and now it's sharing its memories with the company’s everything-but-coding assistant, Cowork. The frontier lab on Tuesday announced that Claude …
Apple defies memory shortage with new Mac minis
Apple on Tuesday heralded the imminent refresh of its headless Mac kit with new versions of the Mac Studio and the Mac mini that you can pre-order now for shipping on September 22, 2026. The diminutiv…
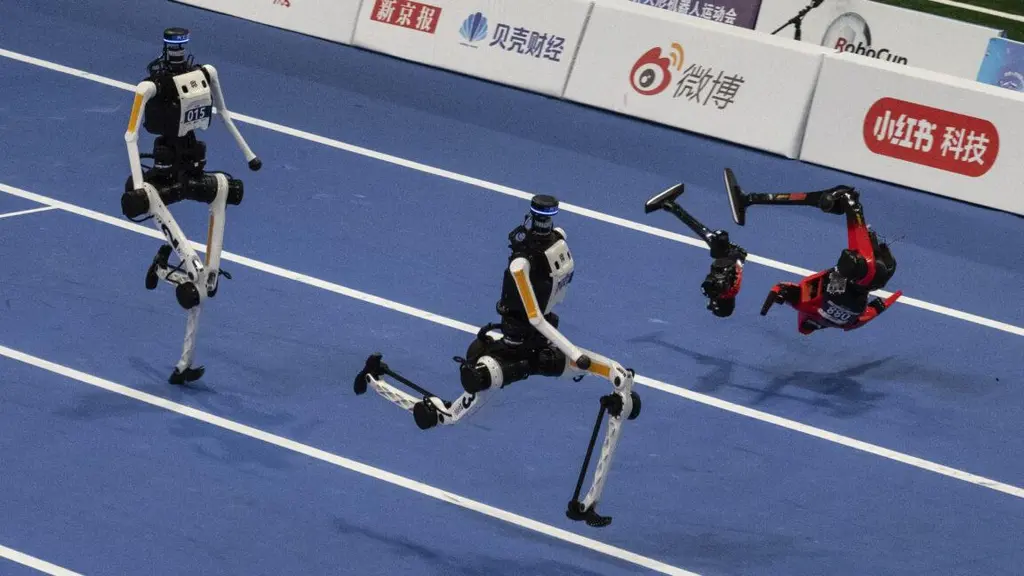
World humanoid robot games show runners breaking records, bursting into flames
World humanoid robot games show runners breaking records, bursting into flames Record-breaking robot races are less substantial than household chore challenges. https://arstechnica.com/ai/2026/08/worl…
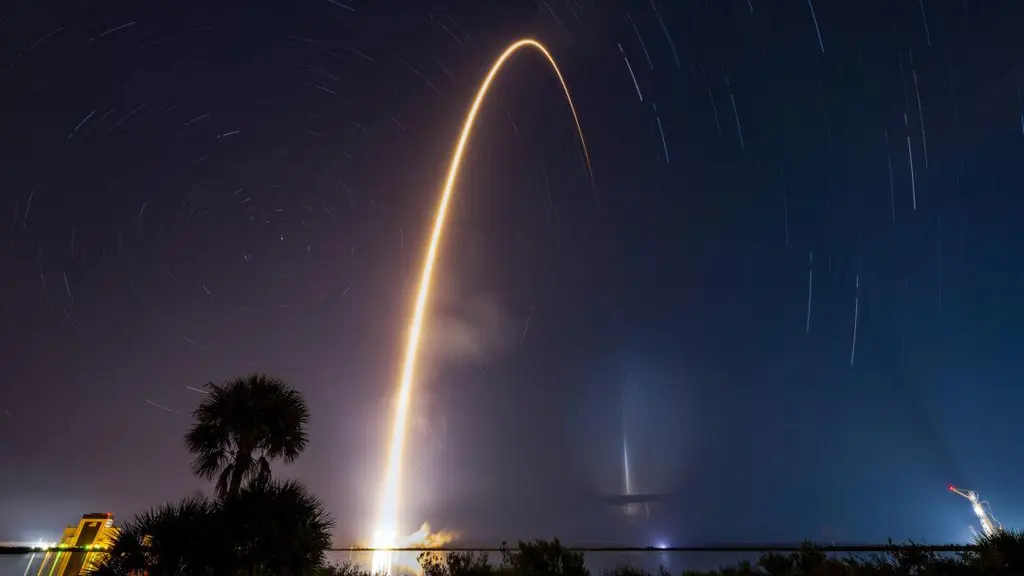
The world's busiest spaceport is about to get a lot quieter, at least for now
The world's busiest spaceport is about to get a lot quieter, at least for now SpaceX aims to launch Starship from Florida by the end of the year. 2027 seems more likely. https://arstechnica.com/space/…
New Zealand Introduces Under-16 Social Media, AI Companion Ban…
New Zealand Introduces Under-16 Social Media, AI Companion Ban https://tech.slashdot.org/story/26/08/25/2116226/new-zealand-introduces-under-16-social-media-ai-companion-ban?utm_source=rss1.0mainlinka…
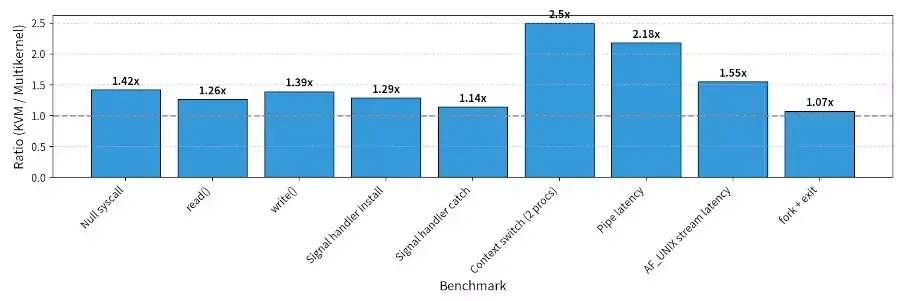
Linux 7.0-mk2 Released For Multi-Kernel Linux With Promising Performance Results
Linux 7.0-mk2 Released For Multi-Kernel Linux With Promising Performance Results Last year a multi-kernel architecture was proposed for the Linux kernel to allow multiple independent kernel instances …
FDA Approves First Wearable Device to Monitor Glucose, Ketone Levels…
FDA Approves First Wearable Device to Monitor Glucose, Ketone Levels https://science.slashdot.org/story/26/08/25/210214/fda-approves-first-wearable-device-to-monitor-glucose-ketone-levels?utm_source=r…
COSMIC Epoch 1.7 Released: No Longer Slow Browsing Network Filesystems
COSMIC Epoch 1.7 Released: No Longer Slow Browsing Network Filesystems COSMIC Epoch 1.7 is out today as the newest update to this Rust-based open-source desktop environment with development led by Sys…
Canadian Streaming Content Becomes a US Trade Issue…
Canadian Streaming Content Becomes a US Trade Issue https://news.slashdot.org/story/26/08/25/1857205/canadian-streaming-content-becomes-a-us-trade-issue?utm_source=rss1.0mainlinkanon