Reddit Bans 11-Year Account for GPL Game Post, Testing the EU's DSA…
Reddit Bans 11-Year Account for GPL Game Post, Testing the EU's DSA https://tech.slashdot.org/story/26/08/11/0532213/reddit-bans-11-year-account-for-gpl-game-post-testing-the-eus-dsa?utm_source=rss1.0…
公務出國資通安全不打烊,資安署公布資通訊設備分級管理須知
新聞全球民眾有目共睹,不論美國總統或英國首相前往中國出訪時,對於隨行人員使用的公務資通訊設備,包括手機、電腦等,都採取最高規格的防護措施,甚至將這些設備視為一次性、可拋棄式的設備。相較之下,臺灣過去並未針對公務人員出國的資通訊設備管理,制定標準作業流程。 為了降低資安風險,資安署現在依據《資通安全管理法》第6條第1項規定,並經今年度國家資通安全會報決議,訂定「公務出國資通訊設備管理須知」,數位發展…
FastFlowLM 1.0 Released Now As Part Of The AMD ROCm Umbrella
FastFlowLM 1.0 Released Now As Part Of The AMD ROCm Umbrella FastFlowLM is the open-source software for getting vision, audio, embedding, and MoE large language models up and running on AMD Ryzen AI N…
Building up the US power grid won't be wasted, even if the AI bubble bursts
US power companies must decide how much capacity to build for soaring datacenter demand, knowing that some planned facilities may never materialize and the AI bubble could deflate. Consulting firm McK…
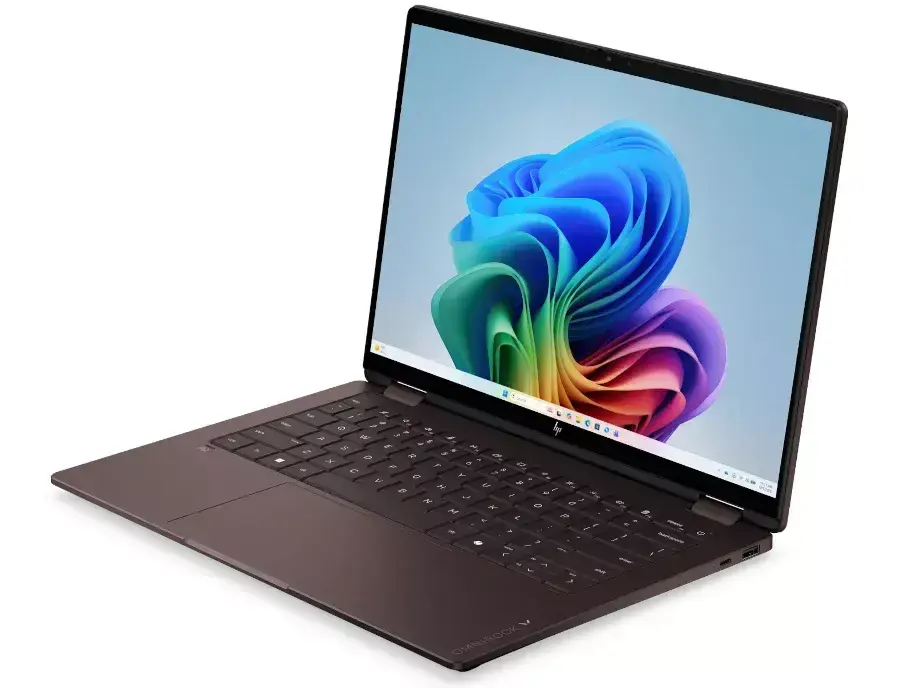
Claude Opus Helped Debug & Fix Lack Of Audio On Linux For HP OmniBook X Flip 14
Claude Opus Helped Debug & Fix Lack Of Audio On Linux For HP OmniBook X Flip 14 The HP OmniBook X Flip 14-kc0xxx is an AMD Ryzen AI 300 "Strix Point" powered laptop. While most AMD Strix Point laptops…
Rusticl Now Supports cl_ext_float_atomics
Rusticl Now Supports cl_ext_float_atomics With the recent release of Mesa 26.2 the Rusticl OpenCL driver now supports OpenCL 3.1 on RadeonSI, LLVMpipe, Zink, Intel Iris, and Apple Asahi. But the work …
【資安日報】8月11日,N‑central身分驗證漏洞遭到積極利用,攻擊者藉此存取受害組織網域控制器等重要設施
新聞本日新聞焦點 ● N‑central身分驗證漏洞遭積極利用,攻擊者存取受害者重要設施 ● AI代理組織與管理平臺Paperclip存在滿分漏洞 ● OpenAI資安研究存取計畫Daybreak拆成Blue與Red兩級 ● Claude Code、Gemini CLI與Codex存在信任落差風險 ● 開源防毒軟體ClamAV修補8個高風險漏洞 資安新聞總覽 N‑central身分驗證漏洞遭到積極…
趨勢科技公開AI Security Blueprint與Agentic Governance Gateway最新進展,聚焦能見度的提升與自主AI代理的治理
新聞【拉斯維加斯直擊】隨著AI代理時代來臨,在傳統AI Gateway、AI Guardrails發展之外,如何更完善地管控企業內部AI應用,已成為企業資安防線升級的全新課題。在8月美國黑帽大會現場,趨勢科技旗下TrendAI企業資安事業群展示最新發展的Security for AI解決方案,分別是AI Security Blueprint與Agentic Governance Gateway,預…
AI助理Atlassian Rovo存在點擊漏洞RovoBlast,藉由在URL嵌入惡意指令竊取應用程式資料
新聞資安公司Varonis揭露名為RovoBlast的資安漏洞,此問題影響Atlassian旗下的AI助理Rovo,攻擊者只要引誘使用者點選指定的連結,就能觸發攻擊者嵌入的指令,強制Rovo在使用者進行連線的過程裡,將攻擊者下達的外部參數視為受到信賴的參數。該公司強調,攻擊者無須越獄、不需繞過特定權限,利用弱點也不會出現警示訊息,或是要求使用者確認。Varonis透過Bug Crowd Crowd…
Malicious SIMs can shut down phones, steal files, and drag 5G back to 2G
Researchers have found that a malicious SIM card can tell some phones and cellular-connected devices to leak data, drop to 2G, shut themselves down, or even execute code, all thanks to functionality t…
勒索軟體Gunra鎖定全球政府與關鍵基礎設施攻擊
新聞美國聯邦調查局(FBI)、網路安全與基礎設施安全局(CISA)等多個聯邦機構,與韓國國家警察廳(KNPA)發布聯合公告,勒索軟體Gunra以租用服務(RaaS)的型式營運,由附屬組織攻擊政府機關、關鍵基礎設施,以及其他的企業組織,對此他們呼籲,企業組織應優先修補VPN與遠端桌面連線(RDP)系統等網路設備的已知漏洞、實作網段分割,並導入及測試離線備份措施。 針對這些駭客入侵受害組織的管道,FB…
布局Agentic AI時代防禦!趨勢科技主張從4大關鍵層面出發:聚焦可視性、所有權、可觀測性與治理
新聞【拉斯維加斯直擊】隨著LLM(大型語言模型)應用普及,以及Agentic AI快速崛起,新技術用於推動企業轉型的同時,也帶來前所未有的資安威脅,促使全球資安廠商紛紛提出對策,並加速研發對應的防護方案。資安大廠趨勢科技(Trend Micro)亦不例外,該公司旗下TrendAI事業群在8月初美國黑帽大會(Black Hat USA)期間,建議企業應從4大核心面向切入,重塑新一代AI資安風險管理架…
Hey, big spender – OpenAI has a new SKU just for you
Not getting enough out of that ChatGPT Business subscription? OpenAI is hoping you’ll take it up on a new “premium” Business tier seat that’s up to $100 more a month for some added capacity and higher…
Anthropic pledges to embed watermarks to help discern AI slop in sop to EU
Anthropic will embed watermarks in the text and files generated by future models it launches in the EU, as part of its effort to comply with content and transparency rules in the bloc's AI Act. "Gener…
Alibaba Cloud is using AI to help it use less AI
Alibaba is one of the world’s leading sources of large language models, yet its cloudy arm is proudly showing off its own technology that finds ways to avoid using them. Alibaba Cloud has built a syst…
Japan kind-of completes its sovereign satnav constellation
Japan has successfully launched the last of the current generation of the satellite navigation orbiters it will use to operate a sovereign positioning system. The satellite, known as “Michibiki No. 7”…
OVH Cloud warns of 87% price hikes to help it cover RAMpocalypse costs
Octave Klaba, the CEO of France-based cloud operator OVH has warned that it will soon hike the price of server rental by up to 87 percent. Klaba said the price OVH pays for memory rose 6x in the year …
Why hybrid clouds break and what to do about it
Hybrid cloud breaks down when every environment has its own provisioning process, security model, monitoring stack, and cost structure. In practice, many hybrid strategies were built around where infr…
The Roboguard Revolution Is Short-Circuiting…
The Roboguard Revolution Is Short-Circuiting https://hardware.slashdot.org/story/26/08/11/0538200/the-roboguard-revolution-is-short-circuiting?utm_source=rss1.0mainlinkanon
微軟推Work IQ開發工具,讓Copilot協助建立、測試與發布代理外掛
新聞微軟釋出Work IQ Developer Tools(WIQD)開發者預覽版,將Microsoft 365 Copilot外掛(plugin)從建立、驗證、布建、評估、發布到監控整合成一套開發流程。開發者也能直接用自然語言要求Copilot等程式開發代理建立外掛、加入所需功能並進行檢查,讓Copilot參與Copilot外掛與代理的開發工作。 過去開發Microsoft 365 Copilo…