AI助理Atlassian Rovo存在間接提示注入弱點,攻擊者可用於搜刮Jira和Confluence資料
新聞AI資安公司PromptArmor指出,他們在Atlassian推出的AI助理Rovo發現間接提示注入漏洞,由於該AI助理能在Atlassian旗下的Jira、Confluence等應用系統運作,攻擊者有機會透過間接提示注入手法,從Atlassian租戶竊取Jira工單、Confluence文件等檔案,過程完全無需人類授權。值得留意的是,PromptArmor於今年5月通報,後續Atlassi…
中部7縣市完成行動網路降速演練,行動網路降速至256KB考驗公共服務持續運作能力
新聞行政院配合2026城鎮韌性(防空)演習,在周一(8/10)下午14:30至15:00,首次在臺中市、苗栗縣、南投縣、彰化縣、雲林縣、嘉義市及嘉義縣等中部7縣市,實施行動通訊網路降速演練,首次的行動網路降速壓力測試,驗證警察、消防及緊急醫療等重要公共服務正常運作,不受影響,後續在8月13日北部地區也將演練行動網路降速。 行政院指出,此次演練是由電信業者透過核心網路(Core Network)進行…
醫療物流公司久裕部分資訊系統遭到攻擊
新聞上櫃藥品流通與醫療物流業者久裕(4173)在8月10日晚間於公開資訊觀測站發布重大訊息,表示該公司部分資訊系統遭受網路攻擊,已立即啟動資訊安全防禦機制,並委請外部資安技術公司與專家協助處理,後續也將依規定向主管機關通報。 針對這起事故可能帶來的影響,久裕根據依現階段調查結果進行初步評估,表示此次資安事件對公司營運尚無重大影響。
筆電廠商、線上表單平臺、AI工具傳出遭Metabase零時差漏洞攻擊
新聞上週開源商業智慧平臺Metabase公告及修補滿分漏洞CVE-2026-72898,並指出漏洞的發現源自於雲端版本Metabase Cloud出現攻擊活動,後續有多家企業組織傳出Metabase執行個體被入侵,導致資料外洩。 根據資安新聞網站Help Net Security的報導,主打用戶能輕易更換零件及維修的筆電廠商Framework Computer,以及線上表單建置平臺製造商Tally…
中華電信展示5G無人機送餐服務,驗證低空物流商業化可行性
新聞國外已有電商業者測試採用無人機物流,配送商品至顧客手中,國內也不落人後,中華電信在「2026嘉義縣無人機日」活動中展示5G無人機送餐服務,可透過5G通訊與智慧物流平臺,自動完成餐點配送流程,展示低空物流商業化發展的可能性。 這次的展示並非一次性的技術示範,而是經濟部產業技術司「無人載具科技創新實驗計畫(沙盒計畫)」及「無人載具科技實證運行補助計畫」支持的「嘉義亞創無人機物流計畫」成果。 中華電…
Nvidia攜手6大金融機構,擬引進逾5,000億美元協助客戶建置AI資料中心
新聞Nvidia周一(8/10)宣布,與Apollo、BlackRock、Blackstone、Brookfield、高盛及KKR等6家金融機構合作,規畫成立多個獨立的AI算力融資平臺,目標為引進超過5,000億美元的第三方資金,協助Nvidia客戶興建AI資料中心等基礎設施。 Nvidia已與6家金融機構簽署合作備忘錄,各項合作將設立大規模專用資金池,以較具吸引力的利率,替Nvidia生態系內的…
Meta重啟開源AI路線,推出本機代理模型Muse Glimmer
新聞Meta執行長祖克柏(Mark Zuckerberg)周一(8/10)表示,去年成立的Meta超級智慧實驗室(Meta Superintelligence Labs)如今已步上軌道,Meta將恢復發布部分開放模型。同日,Meta推出300億參數的本機AI代理模型Muse Glimmer,並以Apache 2.0授權釋出模型權重。 Meta過去以開放權重的Llama系列建立開發者生態,但去年成立…
PortSwigger公開AI自主漏洞研究系統,可探索攻擊新手法找出零時差漏洞
新聞英國Web資安公司PortSwigger研究總監James Kettle公開自主資安研究系統HTTP Terminator,讓AI自行提出攻擊假設,再由系統自動進行驗證。系統找出多種新的HTTP請求不同步手法,其中一條研究路徑還發現Apache Traffic Server零時差漏洞CVE-2026-63078。相關研究也在銀行、機場及商用產品部署環境驗證多項實際弱點。 HTTP請求不同步,是…
Taxi Drivers Rarely Die of Alzheimer's…
Taxi Drivers Rarely Die of Alzheimer's https://science.slashdot.org/story/26/08/11/0515205/taxi-drivers-rarely-die-of-alzheimers?utm_source=rss1.0mainlinkanon
中國駭客Storm-1175散布勒索軟體StormEncryptor,疑利用N-central弱點滲透受害組織
新聞上週N-able修補與公布N-central身分驗證漏洞CVE-2026-18577,並透露已出現遭到利用的跡象,資安公司Huntress與Sophos發現有客戶受害,揭露攻擊者活動的過程,現在有駭客組織傳出加入漏洞利用的行列。 8月8日微軟威脅情報團隊於社群網站BlueSky指出,他們於8月2日,看到以經濟利益為動機的中國駭客團體Storm-1175,開始部署新型勒索軟體StormEncry…
OpenAI Daybreak拆成Blue與Red兩級,後者找出逾400項作業系統核心漏洞
新聞OpenAI周一(8/10)宣布,把提供給資安人員使用的Daybreak計畫分成Blue與Red兩種存取級別。其中,Daybreak Red採用全新的資安專用模型GPT-5.6-Cyber,並已在某款熱門作業系統核心找到逾400項可能造成權限提升的漏洞。 Daybreak是OpenAI針對合法資安工作設立的受審核模型存取計畫,原本便依工作風險提供不同程度的模型權限。OpenAI這次將其正式劃分…
開源商業智慧平臺Metabase修補遭到利用的零時差漏洞
新聞8月6日開源商業智慧平臺Metabase提出警告,表示他們在雲端版本Metabase Cloud當中,發現有人利用未知的零時差漏洞的攻擊活動,Metabase隨即封鎖用於攻擊的端點,並迅速識別及修補弱點。雲端環境已完成修補,Metabase Cloud用戶無須進行額外操作;對於自行部署的Metabase,該公司推出0.58.24、0.59.21、0.60.17、0.61.11、0.62.9,以…
澳洲通訊局警告頂尖AI模型加速漏洞發現與利用,組織應重新檢視資安風險
新聞澳洲政府資安主管機關澳洲通訊局(ASD)發布指引,警告頂尖AI模型(frontier AI model)可大幅縮短漏洞發現與利用時間、降低藉此發動攻擊的門檻,呼籲企業、政府與基礎設施組織重新檢視資安風險及事件應變能力。 這份指引表明,頂尖AI模型可能使既有資安風險評估所依據的假設失效,也可能導致目前設定的風險容忍度不再適用,因此董事會應重新檢視既有資安風險評估及風險容忍度。此外,組織對於特定A…
N‑central身分驗證漏洞遭到積極利用,攻擊者藉此存取受害組織高價值端點
新聞N-able於7月底至8月初,揭露N‑central身分驗證繞過漏洞CVE-2026-18556、CVE-2026-18577,美國網路安全與基礎設施安全局(CISA)於8月4日表示,已掌握CVE-2026-18577遭積極利用的證據,而這段期間,有資安公司發現相關攻擊活動,並提出警告。 上週資安公司Huntress、Sophos發布部落格文章,表示他們偵測到漏洞利用活動。Huntress指出…
ThreatLocker募資1.9億美元,強化零信任與AI安全
新聞成立於2017年的美國資安業者ThreatLocker,主要提供零信任資安技術,旗下產品採取預設拒絕(deny-by-default)的控管方式,由企業制定允許規則,決定哪些應用程式能夠執行,並限制應用程式與使用者存取系統資源的權限。該公司宣布完成1.9億美元F輪募資,資金將用於強化零信任平臺與AI安全能力,並拓展國際市場。 ThreatLocker今年3月進一步將零信任控管從端點延伸至網路與…
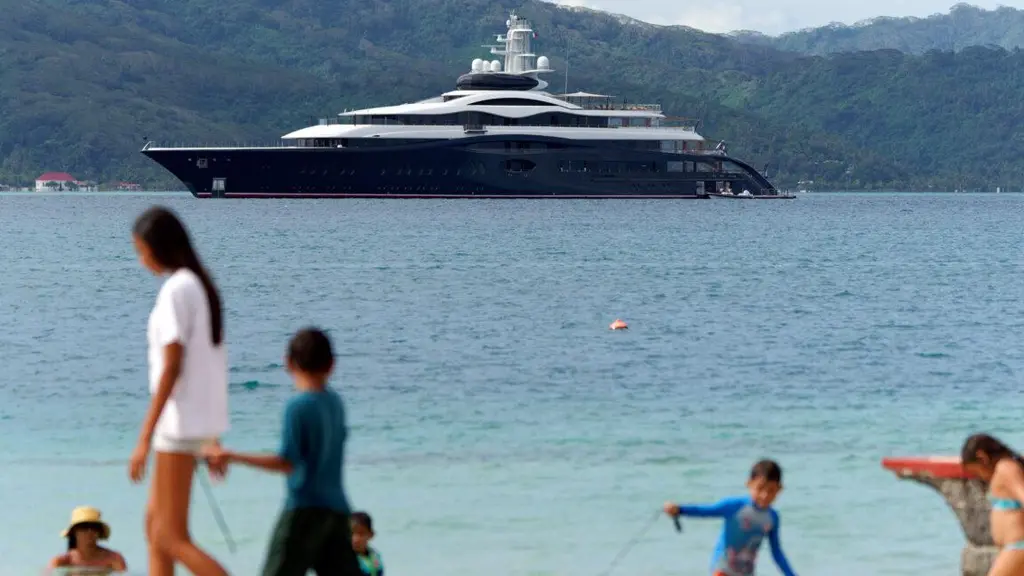
Zuckerberg’s super yacht stood by while stranded boaters looked for help
Zuckerberg’s super yacht stood by while stranded boaters looked for help Zuckerberg’s super yacht and support ship were slow to heed Coast Guard call. https://arstechnica.com/gadgets/2026/08/zuckerber…
Amazon funds biggest gas power plant in US despite climate pledge
Amazon funds biggest gas power plant in US despite climate pledge Amazon announces first off-the-grid data center in race to reap AI profits. https://arstechnica.com/tech-policy/2026/08/amazon-funds-b…
With new open models, Meta pitches another reboot of its struggling AI strategy
With new open models, Meta pitches another reboot of its struggling AI strategy Meta has been trailing competitors. Zuckerberg thinks he's found a way forward. https://arstechnica.com/ai/2026/08/with-…
GitHub Copilot程式碼審查引入分級機制,可依需求提高AI分析強度
新聞GitHub Copilot程式碼審查輕量(Lite)與平衡(Balanced)兩種審查強度上線,開發者可依每次程式碼變更的複雜度與風險,決定要進行一般或較深入的檢查。Lite適合文件修改、小型修正等單純變更,Balanced則會使用推理能力較高的AI模型,深入分析複雜程式邏輯、涉及資安的程式碼,以及同時牽涉多個系統服務的修改。 Lite與Balanced並非全新功能,而是公開預覽期間Low與…
物流服務業者Ceva Logistics被駭,導致貨運延宕並外洩多家企業資料
新聞國際物流巨擘Ceva Logistics傳出系統遭網路攻擊,造成貨運作業中斷及客戶訂單延遲交付,並波及多家荷蘭知名企業,部分客戶資料可能外洩。 FreightWaves於上周引述消息人士報導,CEVA Logistics於7月底發生網路攻擊事件,造成歐洲8座倉儲中心作業停擺,也影響了多家歐洲零售業客戶的訂單交付。CEVA先是於8月1日通知客戶,經過初步調查,業者在8月3日進一步通知企業客戶無法…
 iThome
Bot
·