Paramount Promises 30 Film-A-Year Contracts After WBD Acquisition…
Paramount Promises 30 Film-A-Year Contracts After WBD Acquisition https://entertainment.slashdot.org/story/26/08/10/058211/paramount-promises-30-film-a-year-contracts-after-wbd-acquisition?utm_source=…
Intel Xeon 678X Windows 11 vs. Ubuntu 26.04 Performance With The HP Z4 G6i
Intel Xeon 678X Windows 11 vs. Ubuntu 26.04 Performance With The HP Z4 G6i HP recently launched their Z4 G6i workstation that I have been testing out the past few weeks. The HP Z4 G6i is powered by Gr…
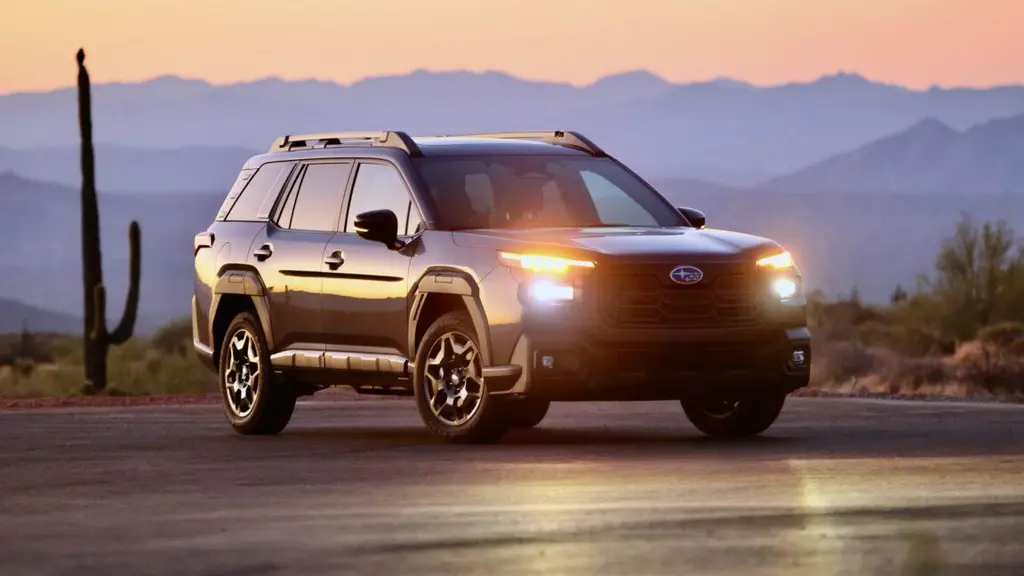
2026 Subaru Outback Limited review: Boxy outside, almost premium inside
2026 Subaru Outback Limited review: Boxy outside, almost premium inside The newest Outback sticks to the script; that's no bad thing if you like Outbacks. https://arstechnica.com/cars/2026/08/2026-sub…
A researcher bought noreply.net. Companies started sending him secrets
A researcher bought noreply.net. Companies started sending him secrets Companies treat some email domains as digital trash cans, despite the risks. https://arstechnica.com/security/2026/08/a-researche…
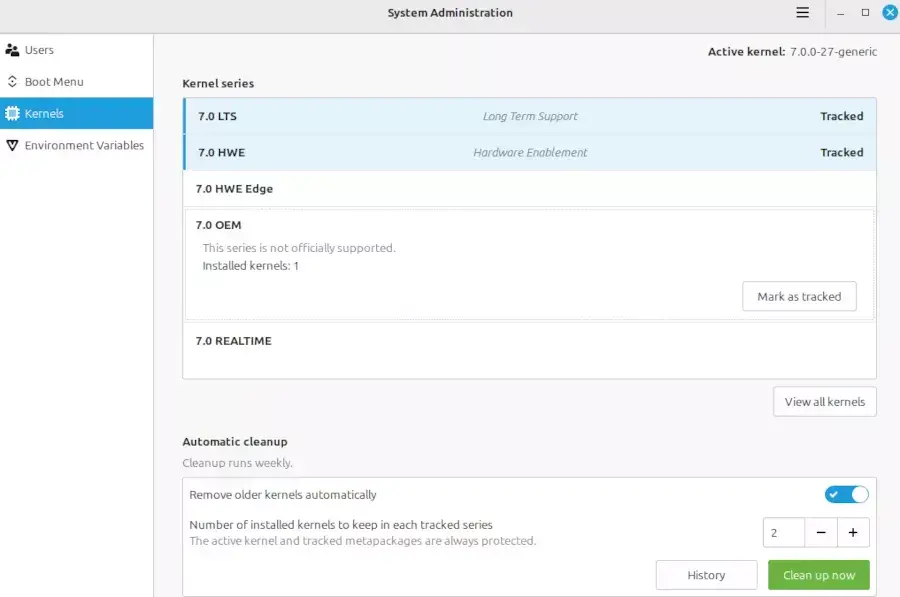
Linux Mint Improves Kernel Management & Setting System-Wide Environment…
Linux Mint Improves Kernel Management & Setting System-Wide Environment Variables Linux Mint is out today with their July 2026 status update that highlights all the improvements made to their distribu…
Peer review is overwhelmed—can it survive in the AI era?
Peer review is overwhelmed—can it survive in the AI era? As research and AI-assisted papers surge, volunteer reviewers struggle to keep up. https://arstechnica.com/science/2026/08/peer-review-is-overw…
Toxic Underground Fires Are Spreading at California Landfills…
Toxic Underground Fires Are Spreading at California Landfills https://news.slashdot.org/story/26/08/09/2232249/toxic-underground-fires-are-spreading-at-california-landfills?utm_source=rss1.0mainlinkan…
美國水務系統與DEF CON旗下志工團體合作,建立資安監控機制
新聞7月底美國網路安全與基礎設施安全局(CISA)與聯邦調查局(FBI)提出警告,呼籲關鍵基礎設施營運公司要加強OT環境的資安防護,原因是至少有7個州的水務與廢水處理設施陸續通報遭到網路攻擊,後續當地媒體指出,相關活動持續擴大,已有12個州的水務系統向主管機關通報相關事故,攻擊者疑似來自伊朗。有鑑於針對水務設施的攻擊層出不窮,這些公共設施經營者卻大多缺乏相關資安防護資源與能力,為此,有人開始針對這…
Meta Publishes Muse Glimmer As 30B Open Agentic Model
Meta Publishes Muse Glimmer As 30B Open Agentic Model The Meta Superintelligence Labs announced this morning they have released Muse Glimmer as their next large language model featuring 30 billion par…
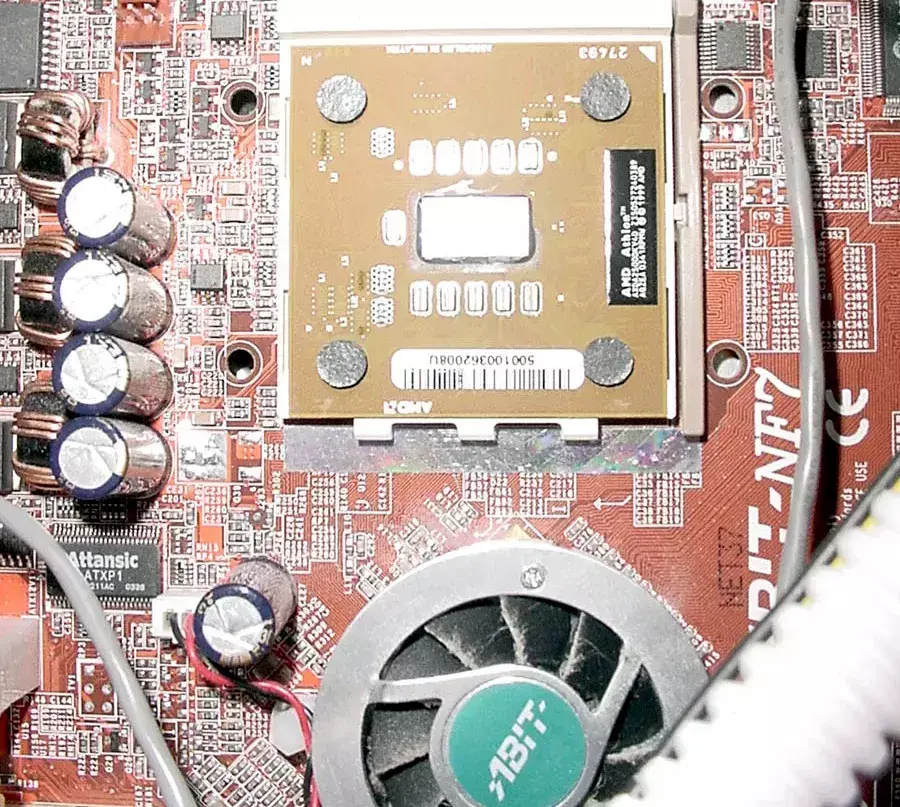
Minor Optimization Coming For AMD Athlon XP Era Systems Running Linux
Minor Optimization Coming For AMD Athlon XP Era Systems Running Linux A minor performance optimization is on the way to the Linux kernel for roughly two decade old CPUs that have SSE but lack SSE2. Am…
Claude Code、Gemini CLI與Codex共通信任風險,惡意GitHub議題可影響後續代理
新聞資安業者Novee Security分析Anthropic Claude Code、Google Gemini CLI與OpenAI Codex的自動化工作流程,發現三套AI程式開發代理雖採用不同安全機制,仍可能在工具權限、沙箱隔離及共享工作區等環節出現信任落差。攻擊者可透過GitHub議題送入惡意內容,進而影響代理執行,研究展示的攻擊方式包括遠端程式碼執行、機密資料外洩及持續控制後續代理。 …
Astra模型可能達重大資安能力門檻,OpenAI暫停未符安全要求的內部活動
新聞OpenAI表示,即將推出的Astra模型在自主程式開發與資安能力上有明顯進展,最新內部評估結果顯示,目前已無法排除其資安能力達到準備框架(Preparedness Framework)所定義的重大(Critical)資安能力門檻。OpenAI因此提高Astra開發與測試期間的安全要求,並暫停尚未符合新規範的相關內部活動。 OpenAI目前仍在持續測試Astra,因此尚未正式判定模型已達Cri…
Apple M1 Series SoCs To See ~1 Watt Power Savings With Linux 7.3
Apple M1 Series SoCs To See ~1 Watt Power Savings With Linux 7.3 In addition to Linux 7.3 slated to receive initial Apple M3 Pro / Max / Ultra SoC support, this next version of the Linux kernel is als…
Old SGI Drivers Being Removed In Linux 7.3 Over Security Concerns
Old SGI Drivers Being Removed In Linux 7.3 Over Security Concerns On top of various other Linux drivers for old hardware being removed due to noise generated by AI/LLM coding agents, there are more ex…
CRM平臺Beacon遭入侵,資料庫被外洩,恐波及英國約1,500家慈善機構
新聞8月4日CRM供應商Beacon發布公告指出,他們遭遇網路攻擊,導致資料庫的備份資料遭未經授權的第三方下載。由於約有1,500家英國慈善機構採用此CRM平臺,存放的資料很有可能因此遭到外洩。 針對此事的處理情形,Beacon指出,他們已經找到未經授權存取的根本原因,並修復弱點,重設所有與AWS整合服務及帳號有關的憑證。為了確保系統安全,該公司已全面部署SentinelOne的EDR與雲端防護產…
GovTech月報第55期:我國2027年科技預算編列1,823億元,加速推動主權AI、基礎建設與智慧國家;數發部與電信、科技業者共推詐騙網站即時警示機制
新聞重點新聞(7/7~8/10) 主權AI 預算 我國2027年科技預算1,823億元創新高,加碼主權AI、算力基礎建設與智慧國家2.0 行政院近期完成2027年中央政府總預算案編列,其中科技預算(不含國防)達1,823億元,較2026年約1,665億元增加158億元、成長9.47%,創下歷史新高。國科會表示,面對全球AI競爭與地緣政治變化,將透過擴大科技投資,持續強化臺灣在半導體、AI及前瞻科技…
【資安日報】8月10日,Meta AI模型在安全測試期間入侵其他公司系統,起因是環境配置錯誤
新聞本日新聞焦點 ● Meta AI模型在安全測試期間因配置錯誤而入侵其他公司系統 ● Linux核心SCTPhantom漏洞隱身18年,可取得最高權限並突破隔離 ● 研究人員揭露駭客入侵Oracle資料庫並執行Windows惡意指令手法 ● 美國多地供水系統遭網攻,追查顯示逾4千臺OT控制器暴露於網路 ● 研究人員在DEF CON揭露波蘭公部門網站暴露的資安風險 資安新聞總覽 Meta AI模型…
Smart glasses are only smart if we train them to be good. Then they'll be fantastic
The most sobering observation in tech is not how much AI is taking on the appearance of the human mind. It's how much the human mind increasingly resembles Windows – not in functionality, although we …
London still dominates Britain's datacenter map, but the regions are powering up
A snapshot of Britain's datacenter estate puts nearly 40 percent of its facilities in London, along with about two-thirds of its estimated colocation capacity, although development is spreading beyond…
AI代理管理平臺Paperclip存在滿分漏洞,攻擊者恐透過惡意代理執行主機指令
新聞8月5日資安公司Oasis Security表示,他們在AI代理管理平臺Paperclip發現3個重大等級的資安弱點,存在於該系統的身分驗證與本機開發模式,未經身分驗證攻擊者有機會瀏覽Paperclip、建立帳號,並在幾分鐘內執行伺服器任意指令,過程中完全不需要使用釣魚郵件、外流憑證,以及使用者互動,其中一個弱點的危險程度CVSS風險評為10分。Oasis Security通報此事,Paper…