Google Cloud、DeepMind將提供歐盟研究機構使用尖端模型
新聞Google Cloud及Google DeepMind周三宣佈,將提供最多200名歐洲頂尖科學研究人員直接使用旗下先進AI模型,並提供總值300萬美元的運算點數,協助歐洲研究團隊加速科學研究。 Google表示藉由直接提供運算力及頂尖AI模型,目的在加速歐洲國家的創新及科學研究,包括預測極端氣象型態、找出分子結構。 這個計畫是經由歐盟的RAISE倡議,允許研究人員直接存取最先進的Google…
Jev and other decision models can still be tricked with prompt injection
Some of the excitement about decision models follows from TypeSafe AI's claim that its Jev decision model cannot hallucinate and that "the model never makes type errors." Yet decision models, which an…
思科修補已遭利用的郵件安全閘道任意檔案寫入漏洞
新聞10月14日思科發布資安公告,旗下郵件安全閘道系統Secure Email Gateway(SEG)存在任意檔案寫入漏洞CVE-2026-76519,此弱點存在於惡意軟體防護機制Advanced Malware Protection(AMP),未通過身分驗證的攻擊者,可遠端於底層作業系統寫入任意檔案,CVSS嚴重程度評分為9.8。由於該漏洞已遭積極利用,且目前沒有替代的緩解措施,思科呼籲用戶儘…
軟體公司Ahsay再度修補已遭串連及利用的備份管理平臺AhsayCBS零時差漏洞
新聞上週威脅情報公司Huntress指出,10月初美國國家漏洞資料庫(NVD)公布的備份管理平臺Ahsay Cloud Backup Server(AhsayCBS)資安漏洞CVE-2026-105133、CVE-2026-105134,隨後被用於實際攻擊,而且,當時宣稱已修補這些弱點的最新版本10.3.4版,也同樣曝露於相同的風險。本週軟體公司Ahsay證實此事,並再度發布更新修補。 10月12…
美國CISA警告思科郵件安全閘道、Palo Alto Networks防火牆、備份管理平臺AhsayCBS漏洞遭積極利用
新聞10月15日美國網路安全與基礎設施安全局(CISA)表示,他們在已遭利用的漏洞名單(KEV)新增4個漏洞,原因是掌握其遭積極利用的證據,這些漏洞是:Palo Alto Networks防火牆作業系統命令注入漏洞CVE-2026-0322、思科郵件安全閘道Secure Email Gateway路徑遍歷漏洞CVE-2026-76519,以及Ahsay備份管理平臺Ahsay Cloud Backu…
SpaceXSI推出Grok Voice 3.0,語音評測奪冠
新聞SpaceX旗下AI部門SpaceXSI周三(10/14)推出新一代語音模型Grok Voice 3.0,在第三方評測機構Artificial Analysis的語音對語音綜合指數(Speech-to-Speech Index)中,以86.9分排名第一,超越OpenAI及Google的競爭模型。新模型主打快速語音回應與企業客服應用,SpaceXSI宣稱回應時間可低於1秒。 SpaceXSI前身…
Palo Alto Networks修補遭利用的防火牆作業系統遠端程式碼執行漏洞
新聞10月15日資安公司Palo Alto Networks提出警告,旗下防火牆作業系統PAN-OS存在高風險漏洞CVE-2026-0322,此為管理介面當中的遠端程式碼執行(RCE)弱點,擁有網路存取權限的攻擊者可在防火牆上,以root權限執行任意程式碼,CVSS v4.0嚴重程度評分為8.6,影響PA系列的實體防火牆設備、VM系列的虛擬防火牆,以及防火牆集中管理平臺Panorama,不影響雲端…
Meta GitHub儲存庫遭駭,外洩產品程式碼及1,500名人員資料
新聞SecurityWeek報導,近日Meta GitHub儲存庫遭駭,被不明人士竊走產品程式碼及大約1,500名人員資料,消息也獲得Meta證實。 事件發生在數個星期前,駭客是利用一名員工憑證存取公司GitHub儲存庫,而非公司系統有漏洞。此外,Meta1表示,外洩的資料99%是公司產品程式碼,只有1%是個人資料,而這些資料是不慎誤儲存於GitHub的,因為這違反公司政策。但Meta又補充,外洩…
逾400名科學家要求建立國際AI監管機構
新聞全球453名AI與資安領域科學家周二(10/13)發表公開信,警告AI模型已發生突破沙箱隔離、入侵外部系統的資安事件,呼籲成立國際機構,制定AI安全與隔離技術標準,並建立資安事故強制通報制度,以防止未來發生更嚴重的安全事故。 連署者包括2018年圖靈獎得主Yoshua Bengio、2024年諾貝爾物理學獎得主Geoffrey Hinton、加州大學柏克萊分校AI學者Stuart Russel…
美國政府疾呼Ivanti用戶儘速修補已遭利用的SSL VPN零時差漏洞
新聞10月13日美國網路安全與基礎設施安全局(CISA)提出警告,SSL VPN系統Ivanti Connect Secure(ICS)零時差漏洞CVE-2026-104935遭積極利用,並將其新增至已遭利用的漏洞名單(KEV)。但除此之外,CISA特別針對此事發布額外公告,強調該漏洞相當危險,且攻擊活動不易發現,呼籲所有ICS用戶要儘速採取行動因應。 CISA表示已掌握有駭客組織利用CVE-20…
CSA推AI資安成熟度模型,協助企業因應高速自動化攻擊
新聞雲端安全聯盟(CSA)發布Frontier Ready Assessment Framework,這套資安成熟度評估框架涵蓋3大面向、12類資安領域及5個成熟度等級,協助企業檢查現有資安防護是否足以應付頂尖AI可能加快網路攻擊速度、擴大攻擊規模所帶來的威脅,並規畫改善方向。 CSA先前推出的雲端控制矩陣(Cloud Controls Matrix,CCM)及AI控制矩陣(AI Controls…
微軟啟動PQC TLS憑證試行,檢驗伺服器身分驗證相容性
新聞微軟近期說明後量子密碼學(PQC)TLS憑證試行計畫的進展。這項計畫於8月27日啟動,目的是測試採用抗量子數位簽章演算法的TLS憑證,能否用於既有系統的伺服器身分驗證。微軟也提醒企業,導入PQC憑證可能影響既有系統的相容性,應及早準備。 根據Microsoft Trusted Root Program公告,試行計畫首批納入7個PQC根憑證,分別由DigiCert、Sectigo等7家憑證授權機…
Windows Update憑證2027年到期,微軟提醒企業留意更新中斷風險
新聞微軟近日提醒企業,用於Windows Update服務的部分憑證,將於2027年5月17日及6月19日到期。這些憑證用來驗證更新伺服器的身分,微軟已透過每月安全更新提供替代憑證,但若裝置未安裝必要更新,即使使用的Windows版本仍受支援,憑證到期後也可能無法繼續透過Windows Update取得安全修補及其他更新。 微軟針對各Windows版本訂出不同的更新期限,其中Windows Ser…
Vercel Sandbox遭揭VerCellBreak問題,AI代理恐繞過網域限制外洩資料
新聞AI資安業者AIR Security近日揭露Vercel Sandbox的VerCellBreak安全問題。Vercel Sandbox是Vercel提供的隔離式程式碼執行環境,研究人員發現,攻擊者若控制沙箱內的AI代理,並能存取敏感資料,就可能繞過沙箱的網域允許清單限制,將資料傳送至未經核准的伺服器。 Vercel Sandbox使用Firecracker技術建立Linux微型虛擬機器,讓A…
Chaos ensues when AI interviewer meets AI interviewee
A YouTuber who’s gained a following for trolling AI interview bots brought his own computing companion to an interview with him. As chaos ensued, viewers learned that having an AI as your interview ag…
Cisco make-me-root email bug exploited as a 0-day by unknown crims
Cisco “strongly” implored customers to patch yet another critical, make-me-root vulnerability in its Secure Email Gateway (SEG), one that has already been exploited in zero-day attacks. A Cisco spokes…
NATO may redeploy anti-drone defenses as attacks sink more Black Sea shipping
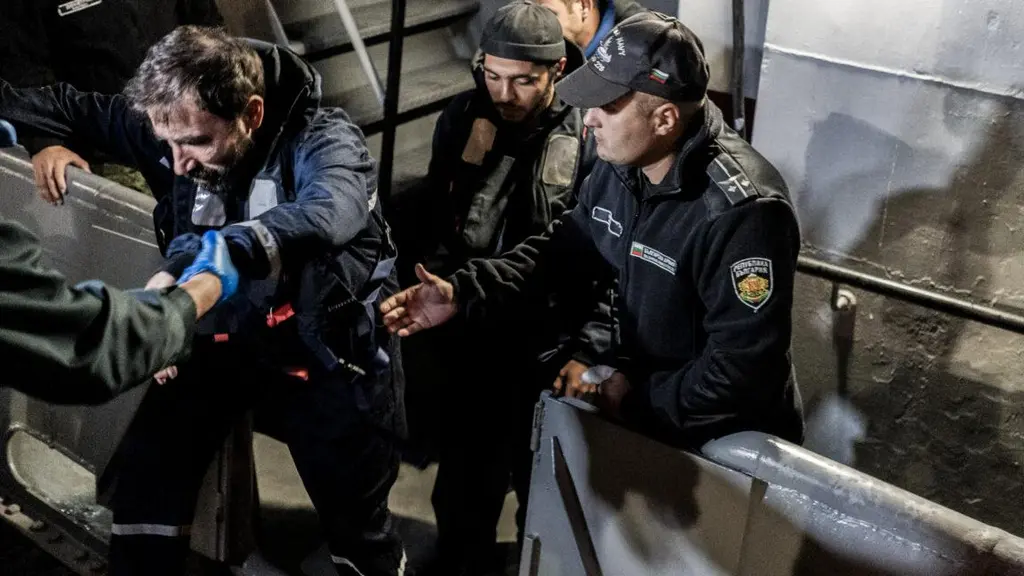
NATO may redeploy anti-drone defenses as attacks sink more Black Sea shipping Suspected Russian drones have sunk or damaged 5 ships near Bulgaria and Romania. https://arstechnica.com/gadgets/2026/10/n…
"Programming is hard": Epic Games leans on "vibe coding" for its new Launcher…
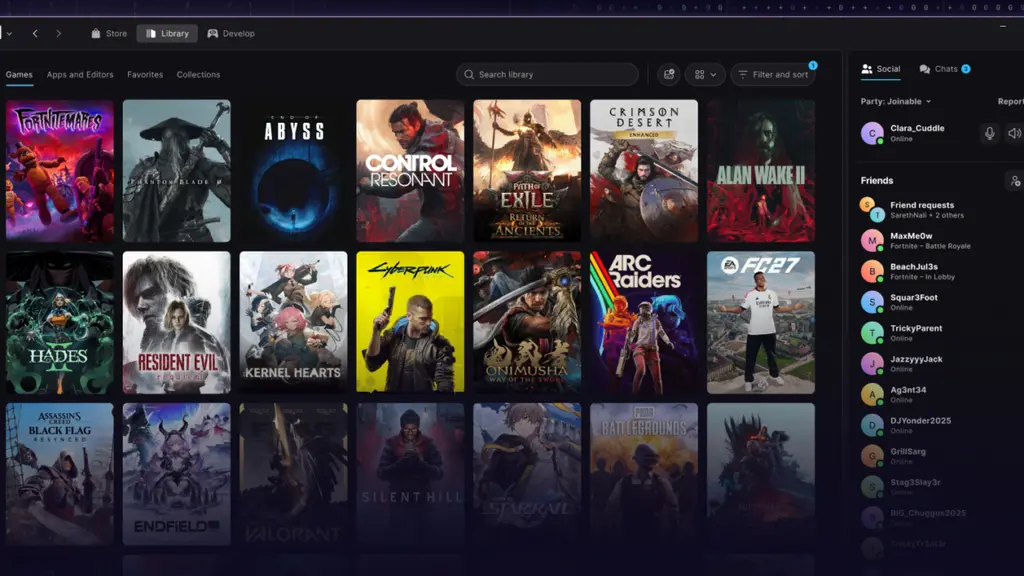
"Programming is hard": Epic Games leans on "vibe coding" for its new Launcher app But the new "Preview" app "will have some bugs," Epic warns. https://arstechnica.com/gaming/2026/10/programming-is-har…
Security researchers spent 6 days doing their Chromework, built 1B user exploit
Researchers at security startup Xbow used OpenAI's GPT-5.6 Sol model to help chain three zero-day vulnerabilities in Chrome into an exploit capable of executing code outside the browser's sandbox on W…
Linux kernel devs drop obligatory confession of AI tool usage
Despite previous controversies, it seems like the lords of Linux are warming to AI-assisted coding. The penguin's kernel community has agreed to stop asking coders to disclose whether they used bots t…
 iThome
Bot
·