Curiosity rover spots field of giant honeycomb on Mars – but no giant space bees
NASA has shared new snaps captured by its Curiosity rover that show a large “field of honeycomb textures” on Mars. Here’s the best of the images Curiosity captured. It shows the honeycomb field, each …
美國FCC禁售外國人形機器人、太陽能變流器
新聞美國聯邦通訊管理委員會(Federal Communication Commission,FCC)周一(7/28)以維護美國國家安全為由,更新其涵蓋清單(Covered List),將外國生產的人形機器人、四足機器人及太陽能變流器納入在美禁售範圍。 FCC是在美國白宮召集戰爭部、國土安全部等國安部會首長舉行國安會議後做出這項禁令。該會議決議外國生產的產品,不論其來源國,都會對美國國家安全及美國…
北韓駭客假面試攻擊,SVG圖檔藏惡意程式竊取開發者資料
新聞Elastic Security Labs揭露一波針對軟體開發者的假求職面試攻擊。攻擊者把惡意程式拆成多個片段,藏在程式測驗專案的SVG國旗圖檔中。開發者下載並啟動專案後,瀏覽器登入資料、加密貨幣錢包資料、雲端服務設定與原始碼可能遭竊,電腦也會被植入遠端控制後門。 研究人員研判與北韓背景、代號Contagious Interview的假面試攻擊行動有關。調查起始於有人在Elastic社群Sla…
駭客對SonicWall防火牆發動憑證填充攻擊,2天內逾30家企業組織受害
新聞資安業者Huntress發現一起針對SonicWall VPN和防火牆發動憑證填充(credential stuffing)攻擊以驗證受害用戶憑證,在兩天內入侵了30家企業用戶系統,廠商警告駭客可能正在籌劃下一波更大的行動。 這家資安業者7月25日偵測到對SonicWall系統登入頁的異常登入要求。這起攻擊行動是一宗大範圍隨機攻擊,而非鎖定單一對象。攻擊者大範圍對不相關組織的SonicWall…
微軟強化Windows大量授權啟用安全,KMS主機未來須通過TPM證明
新聞微軟將強化Windows金鑰管理服務(Key Management Service,KMS)的信任機制,未來將要求KMS主機透過信賴平臺模組(Trusted Platform Module,TPM)證明硬體身分與平臺完整性,以降低主機遭偽造、複製或冒用等狀況,進而導致法規遵循與軟體授權風險。 KMS是微軟提供的Windows授權啟用技術,企業可在內部網路架設KMS主機,集中處理採大量授權方式部…
博通修補VMware三項重大漏洞,攻擊者恐繞過身分驗證,或在vCenter與ESX主機執行程式碼
新聞博通(Broadcom)於7月29日發布安全公告,修補5項漏洞,影響的產品涵蓋虛擬化主機軟體VMware ESX、虛擬化環境管理平臺vCenter,以及桌面虛擬化軟體VMware Workstation與VMware Fusion,其中3項屬於重大(Critical)風險等級。攻擊者可能利用這些漏洞繞過vCenter身分驗證、在vCenter執行任意程式碼,或讓虛擬機器內的攻擊者在ESX主機執…
微軟單季營收首度突破900億美元,Azure成長43%
新聞微軟周三(7/29)公布截至6月底的2026財年第四季財報,營收年增18%至900億美元,單季首度突破900億美元;營業利益(Operating Income)成長18%至406億美元,淨利(Net Income)成長31%至358億美元。由於財報及下一季展望優於分析師預期,微軟盤後股價上漲7.67%至420.5美元。 在900億美元營收中,393億美元來自智慧雲端(Intelligent C…
勒索軟體利用金流匿蹤、AI助攻釣魚入侵,資安署示警臺灣企業不能再心存僥倖
新聞數位發展部資通安全署日前(7月27日)召開記者會,署長蔡福隆在致詞時直言,今年上半年造成社會最大衝擊的資安事件,主要仍是勒索軟體相關攻擊。他引用美國聯邦調查局(FBI)網路犯罪申訴中心(IC3)發布的《2025年網路犯罪報告》《FBI 2025 Internet Crime Report》指出,去年一整年通報的勒索軟體案件約有3,600件,較2024年成長約一成四,顯示勒索軟體攻擊的嚴重程度正…
Cisco 'retires' its Azure Local offering rather than catch up to Microsoft’s changed hardware requirements
Cisco has decided to “retire” its Azure Local offering due to changes Microsoft made to the hardware and partnerships it supports for the on-prem hyperconverged cloud stack. The networking giant quiet…
Qualcomm won’t be a big datacenter player anytime soon
Qualcomm has predicted its entry to the datacenter market will yield $15 billion of annual revenue by FY 2029 – huge growth, but also a modest number compared to its more established rivals. The chip …
AI Companies Are Recruiting Electricians and Carpenters By the Thousands…
AI Companies Are Recruiting Electricians and Carpenters By the Thousands https://news.slashdot.org/story/26/07/29/2213243/ai-companies-are-recruiting-electricians-and-carpenters-by-the-thousands?utm_s…
OpenAI模型傳出駭入另一家公司
新聞OpenAI模型7月發生在內部測試中出錯,駭入Hugging Face後臺竊取資料及憑證。路透社、Axios等媒體報導,其實受害者還有另一間公司,為雲端運算平臺Modal Labs。 Modal Labs技術長Akshat Bubna指出,OpenAI代理人入侵Hugging Face期間,也侵入Modal一名客戶的資產。該客戶對外開放未經身分驗證的端點,任何網路使用者都能透過該端點使用沙箱執…
Meta第二季營收成長28%,資本支出增加83%
新聞Meta周三(7/29)公布2026年第二季財報,該季營收為608億美元,比去年同期成長28%,營業利益(Operating Income)為188億美元,減少了8%,淨利(Net Income)為158億美元,衰退14%。此外,該季Meta資本支出達到311億美元,大幅成長83%。當天Meta盤後股價下跌6.72%至546.56美元。 Meta表示,獲利下滑部分源自認列24億美元法律訴訟費用…
研究估AWS每年約373萬項雲端資源一度設為公開,部分RDS快照短暫曝露恐難察覺
新聞雲端資安業者Aryon Security於7月29日公布研究,指出AWS部分可公開分享的雲端資源,可能只在短時間內對外開放,隨後便從公開清單消失。研究團隊認為,這類短暫曝露可能發生在兩次掃描之間,因而可能未被採用定期掃描機制的雲端安全工具偵測到。 研究團隊連續數日監測Amazon RDS與Amazon DocumentDB的叢集快照、Amazon機器映像(Amazon Machine Imag…
思科防火牆管理軟體存在遭積極利用的資安漏洞
新聞7月29日思科發布資安公告,指出旗下防火牆集中控管平臺Secure Firewall Management Center(FMC)存在資安漏洞CVE-2026-20316,未經身分驗證的攻擊者可利用低權限帳號存取平臺上的敏感資料,CVSS風險評為5.3分,值得留意的是,思科表示漏洞已遭積極利用,由於沒有緩解措施,該公司呼籲用戶應儘速更新FMC因應。 這個弱點發生的原因,在於某個低權限帳號存在固…
CISA將思科防火牆管理平臺FMC零時差漏洞列KEV
新聞思科於7月29日提出警告,防火牆集中控管平臺Secure Firewall Management Center(FMC)存在資安漏洞CVE-2026-20316,攻擊者可透過固定密碼存取指定的低權限帳號,且可與其他FMC漏洞串連進一步提升權限。思科表示該漏洞已被積極利用,同一天美國政府也提出警告,並要求聯邦機構緊急修補。 美國網路安全與基礎設施安全局(CISA)表示,已掌握此弱點遭積極利用的證…
Microsoft's cloud brings rain of revenue but modest M365 AI revenue harvest
Microsoft on Wednesday reported $90 billion in revenue for the quarter ended June 30, an increase of 18 percent, lifting its stock more than 7 percent in after hours trading. The cash intake was more …
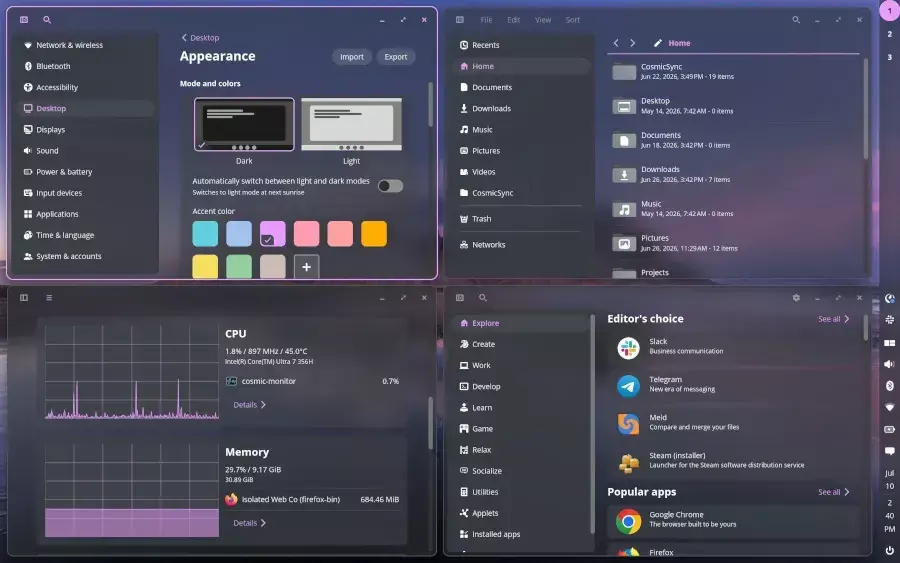
COSMIC Epoch 1.5 Brings More Fixes & Improvements To System76's Desktop
COSMIC Epoch 1.5 Brings More Fixes & Improvements To System76's Desktop The System76 and Pop!_OS developers continue quickly iterating on their Rust-based COSMIC desktop environment... https://www.pho…
Visual Studio Copilot代理升級,內建.NET與Azure技能並可直接分析Git分支
新聞微軟發布Visual Studio 2026七月更新,在GitHub Copilot Chat加入新版Agent預覽功能,採用與命令列工具GitHub Copilot CLI相同的軟體開發套件(SDK)。新版也內建.NET與Azure技能,並加入組織共用指令、分支內容分析及C++建置工具版本搜尋等功能。 Agent是能依照開發者要求,自行讀取程式碼、修改檔案並完成多個操作步驟的代理功能。開發者…
Who Wins and Who Loses After US Bans Foreign Robots?…
Who Wins and Who Loses After US Bans Foreign Robots? https://hardware.slashdot.org/story/26/07/29/2152220/who-wins-and-who-loses-after-us-bans-foreign-robots?utm_source=rss1.0mainlinkanon
 The Register
Bot
·