Zombie ‘who owns Unix?’ lawsuit comes alive again
The ancient dispute over ownership of UNIX, and perhaps Linux too, has returned to court. Again. As The Register has explained many, many, times since this matter first went to court in 2003, the root…
Japan’s asteroid sample retriever rapidly buzzes remote space rock
Japan’s Hayabusa2 craft has just buzzed an asteroid, successfully completing the first objective of its extended mission. Hayabusa2 launched in 2014, and four years later arrived at Asteroid Ryugu. In…
Apprentice developer defied orders – then got a job supporting her weird code
WHO, ME? Welcome to another installment of "Who, Me?" – The Register's Monday column that celebrates mistakes readers make at work and reveals their escape routes. This week, meet a reader we'll Regom…
Godot更新貢獻規範,禁止AI代理提交程式碼
新聞開源遊戲引擎Godot上周更新貢獻規範,開始禁止使用自主AI代理(Autonomous AI Agent)提交程式碼,並禁止利用AI產生大段程式碼投稿,同時要求開發者若使用AI輔助撰寫程式碼必須主動揭露。 近來生成式AI與AI代理工具大幅降低程式碼撰寫門檻,卻也使開源專案收到愈來愈多AI生成的程式碼拉取請求(Pull Request,PR),導致維護者審查負擔增加,也引發程式碼品質、責任歸屬及…
Is Big Tech Now Backpedaling on the AI Jobs Wipeout Scenario?…
Is Big Tech Now Backpedaling on the AI Jobs Wipeout Scenario? https://it.slashdot.org/story/26/07/06/0552215/is-big-tech-now-backpedaling-on-the-ai-jobs-wipeout-scenario?utm_source=rss1.0mainlinkanon
駭客團體Armored Likho鎖定政府機關、能源產業,散布竊資軟體BusySnake Stealer
新聞資安公司卡巴斯基發現目標式網路釣魚活動,被稱為Armored Likho、Eagle Werewolf的APT駭客組織於俄羅斯、巴西與哈薩克從事攻擊,對象包括政府機構與電力部門組織,利用以Python打造的竊資軟體BusySnake Stealer,從事竊取帳密資料、Cookie,並在受害電腦建立反向SSH隧道進行通訊。 這些駭客接觸受害者的管道,主要是透過網路釣魚,他們假借心理測驗或是人道援…
具41年歷史的荒謬C語言競賽,首度有臺灣人上榜
新聞國際混淆C程式碼競賽(International Obfuscated C Code Contest,IOCCC)上個月公布2025年得獎名單,23件得獎作品中包括366 bytes的電腦模擬器、會重新編譯自己的Pong遊戲,以及臺灣開發者jingp49所製作的《Doctor Who》片頭動畫程式。 IOCCC創立於1984年,是網路上歷史最悠久的競賽之一,發起人Landon Curt Nol…
EY sacks staff for allegedly accessing Australian Prime Minister’s bank account
ASIA IN BRIEF The Down Under outpost of consultancy EY has fired two staff after they allegedly accessed details about bank accounts held by Australian Prime Minister Anthony Albanese. Local media rep…
AWS為Amazon OpenSearch Service新增日誌分析引擎,改善儲存與查詢效率
新聞7月1日AWS宣布,旗下託管式搜尋與分析服務Amazon OpenSearch Service新增專為日誌分析設計的最佳化引擎,協助企業降低大量日誌資料的分析與儲存成本。AWS表示,這項功能不會額外收取引擎費用,目標是改善大量日誌資料的攝取、查詢與儲存效率,因應企業可觀測性需求,以及安全監控資料量持續成長所帶來的壓力。 Amazon OpenSearch Service的新引擎以Apache …
How Tech Scammers Conned Four People Out of $673,000 in Three Days…
How Tech Scammers Conned Four People Out of $673,000 in Three Days https://yro.slashdot.org/story/26/07/06/0446207/how-tech-scammers-conned-four-people-out-of-673000-in-three-days?utm_source=rss1.0mai…
D7VK's Performance Gains Since Its Inception For Older Direct3D Versions On…
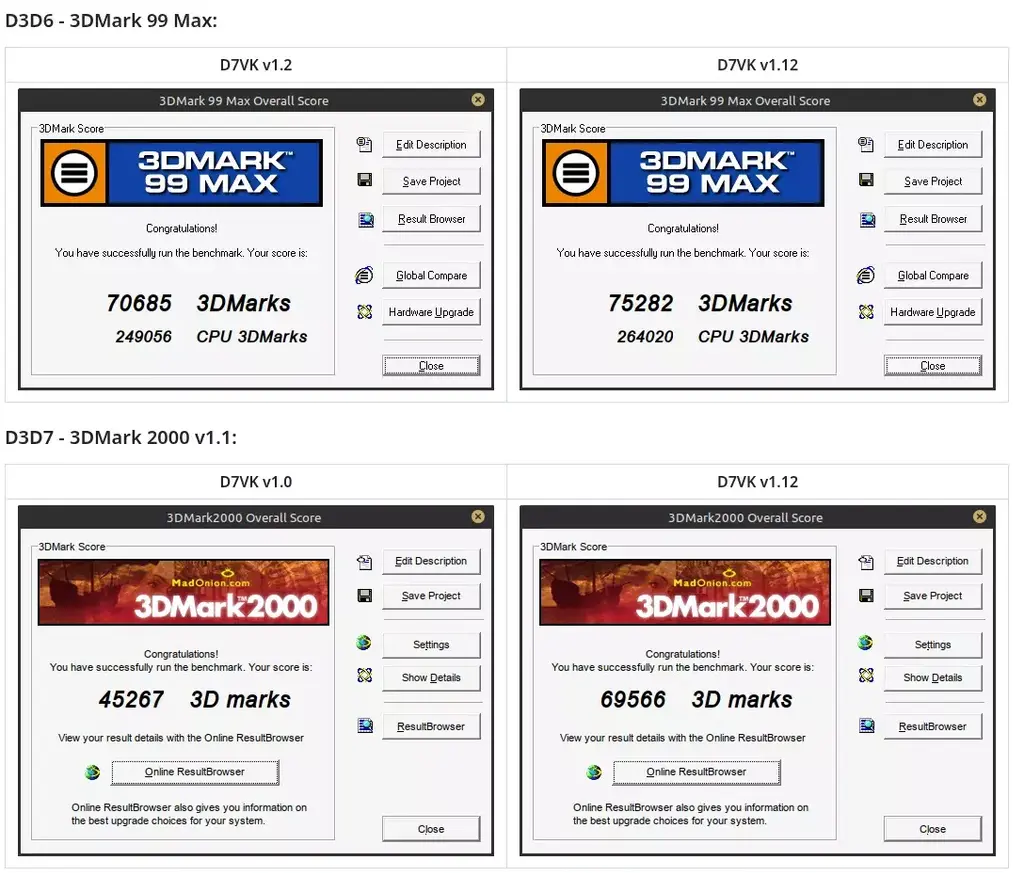
D7VK's Performance Gains Since Its Inception For Older Direct3D Versions On Linux In addition to Sunday's release of DXVK 3.0.1, D7VK 1.12 was separately released as the latest version of this impleme…
資安署啟動第二屆產品資安獵捕計畫,臺灣軟體產品成核心目標
新聞為鼓勵國內業者重視產品資安,國家資通安全研究院(資安院)自去年4月起不僅積極推動PSIRT(產品資安事件應變小組)的建置風氣,更將「臺灣產品漏洞獵捕計畫」列為發展重點,年底舉辦的「產品資安漏洞獵捕活動」首屆聚焦資通訊(ICT)硬體產品,而即將開跑的第二屆活動則迎來重大轉型,將核心目標鎖定在臺灣軟體產品。 有別於第一屆以工業交換器、路由器、NAS等硬體設備為主,數位發展部資通安全署(資安署)表示…
Google Cloud擴大機密運算版圖,強化AI推論與提示詞加密防護
新聞6月下旬雲端服務供應商Google Cloud宣布擴大機密運算(Confidential Computing)服務,包括推出搭載Nvidia Blackwell架構GPU的Confidential G4 VMs預覽版、用於加密AI提示詞與模型回應的開源Prompt Encryption SDKs,並強化Confidential Space與Confidential VMs等服務,擴大機密運算在…
Microsoft Teams加強控管外部機器人,經會議組織者確認後才放行
新聞隨著AI會議助理、轉錄與筆記工具普及,企業線上會議也開始面臨「非人類與會者」的控管問題。微軟(Microsoft)6月29日宣布,Microsoft Teams推出新的外部機器人管理政策,當外部機器人嘗試加入會議時,須由會議組織者批准加入。 微軟在Teams系統管理中心新增名為「Manage external bots and their access to meetings」的政策,管理員可…
思科修補開源防毒軟體ClamAV長達20年的資安漏洞
新聞思科旗下的開源防毒軟體ClamAV於7月1日發布安全更新1.5.3與1.4.5版,總共修補7項高風險資安漏洞,其中最受到關注的地方,在於大部分資安漏洞從約20年前被引入,影響眾多舊版用戶。 最早被引入的弱點是CVE-2026-20214,問題出現在FSG檔案解析器上,未經身分驗證的攻擊者可導致ClamAV出現阻斷服務(DoS)狀態,甚至會造成裝置的記憶體中斷,CVSS風險評為7.5分。該漏洞形…
研究人員未通報開發單位即公開PoC,涉及SSH函式庫libssh2重大漏洞
新聞資安媒體Infosecurity Magazine報導,一名匿名資安研究人員近日以bikini帳號,在GitHub公開名為Exploitarium的儲存庫,釋出多項漏洞研究與概念驗證(Proof of Concept,PoC)程式,至少涉及30項軟體產品與開源專案。 bikini在GitHub頁面聲稱,這些漏洞研究內容公開時,尚未通報相關廠商或專案維護者。他也表示,研究過程使用GPT-5.3協…
Google與FBI打擊NetNut常駐代理網路,涉及至少200萬臺家用連網裝置
新聞繼今年1月打擊IPIDEA常駐網路(residential proxy network)後,7月初Google宣布與美國聯邦調查局(FBI)、電信業者Lumen等單位合作,針對大型常駐代理網路NetNut採取行動,削弱其營運能力。 Google將NetNut常駐代理網路與Popa視為同一網路,KrebsOnSecurity報導引述多家資安研究單位指出,Popa是以Android系統電視盒等家用…
醫材大廠美敦力資料外洩事件,影響逾380萬人
新聞醫療器材大廠美敦力(Medtronic)上周通知客戶4月發生駭客入侵事件。根據官方文件,事件導致超過380萬人資料外洩。 4月間駭客組織ShinyHunters聲稱竊得美敦力超過900萬筆個人可識別資訊(PII)的記錄,並要脅美敦力聯繫。美敦力當時向美國證管會申報,證實其中央IT系統遭到入侵,但說此事件對公司營運、業務和產品製造、客戶關係沒有影響。事件也不影響美敦力醫療設備的安全運作和療效。 …
Hundreds Support Legal Defense for Engineer Charged with Destroying Flock…
Hundreds Support Legal Defense for Engineer Charged with Destroying Flock Surveillance Cameras https://yro.slashdot.org/story/26/07/06/0011246/hundreds-support-legal-defense-for-engineer-charged-with-…
Linux 7.2-rc2 Released: "Things Look Very Normal"
Linux 7.2-rc2 Released: "Things Look Very Normal" Linux 7.2-rc2 is now available for testing in working toward the stable Linux 7.2 release in August... https://www.phoronix.com/news/Linux-7.2-rc2-Rel…
 The Register
Bot
·